
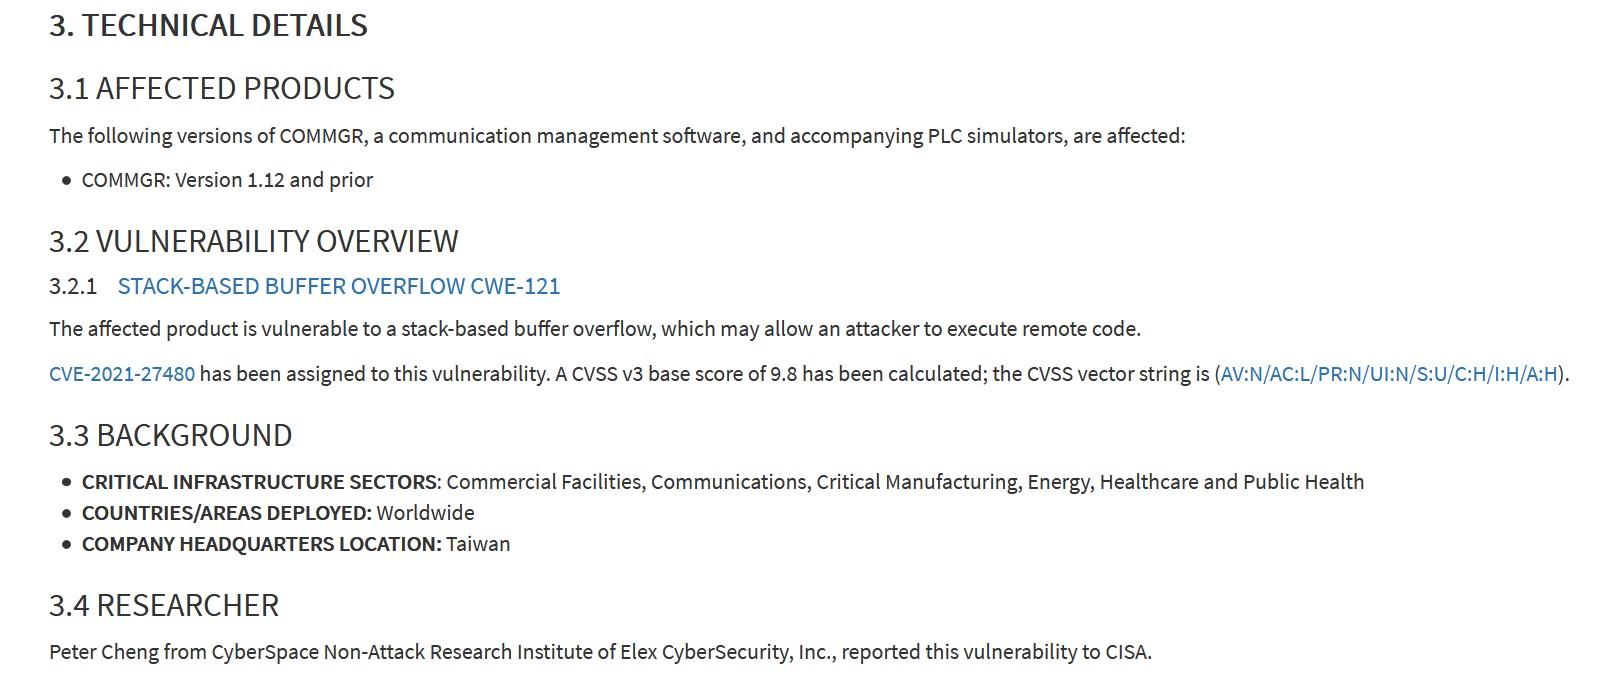
日前,美国ICS-CERT官网发布了由博智安全科技股份有限公司(以下简称“博智安全”)旗下博智赛博空间非攻研究院报送的一个远程任意代码执行漏洞,漏洞编号:CVE-2021-27480,CVSS v3评分9.8。2020年10月,非攻研究院在安全研究过程中,发现了Delta Industrial Automation公司COMMGR软件存在远程代码执行漏洞,遂向工业控制系统网络应急响应小组(The Industrial Control Systems Cyber Emergency Response Team ,简称ICS-CERT)上报了该漏洞,经ICS-CERT与厂家多次沟通确认,最终厂商确认并修复了漏洞,发布了软件更新版本:https://us-cert.cisa.gov/ics/advisories/icsa-21-110-03。
博智安全提供专业的网络安全服务,包括漏洞挖掘、风险评估、渗透测试、安全培训、安全竞赛、应急响应、安全加固及代码审计等。
01.经验丰富的安全服务团队团队成员均来自业内知名网络安全公司,有多年网络安全服务经验,多人拥有CISP、CISSP、CISO、CISP-PTE等证书。02.最前沿的非攻研究院技术支撑拥有博智安全最前沿的非攻研究院提供前沿技术支撑,包括最新最全的漏洞、先进智能的安全服务工具。03.丰富的自研安全产品保障拥有丰富的自研安全产品保障,网络安全、工控安全、保密安全相关检测与防护类产品,为安全服务提供最全面的产品工具支持。04.贴合政府政策和国际标准的服务流程取得行业内较权威的资质认证,包括工业控制系统应急响应服务支撑单位证书等,服务符合国际化的标准服务流程。 “博智赛博空间非攻研究院”为博智安全旗下技术创新、安全研究的重要部门,部门拥有一支能力突出、技术过硬、业务精通、勇于创新的技术队伍,当前主要专注于应用安全、攻防渗透、工业互联网安全、物联网安全、电信安全和人工智能安全等方向。自成立以来,赛博空间非攻研究院获得多家客户的认可,收到来自西门子、ICS-CERT、组态王等客户的官方感谢信。赛博空间非攻研究院在2020年凭借强大的漏洞挖掘和响应处置能力荣获国家信息安全漏洞共享平台原创漏洞发现优秀单位、2020年度原创漏洞发现贡献单位两项大奖。在国家工业信息安全漏洞库2020年全年贡献排名中,赛博空间非攻研究院以63个高价值漏洞、积分36620分的成绩位列第二。未来,团队将继续以专业的服务,帮助工业企业构建安全可靠的工业网络环境,为我国关键信息基础设施保驾护航!
来源:freebuf.com 2021-04-25 08:59:32 by: 博智安全elex