
先说一下这个漏洞,黑客只需要通过微信发送一个带有恶意脚本的网页链接,用户只要点击链接,微信PC(windows)版进程wechatweb.exe会加载shellcode执行,整个过程无文件落地,无新进程产生,可以直接获取受害者主机权限。这次就把这个漏洞进行复现
影响版本:微信PC(Windows)< 3.2.1.141
漏洞复现使用的是公网服务器
1,cs生成shellcode
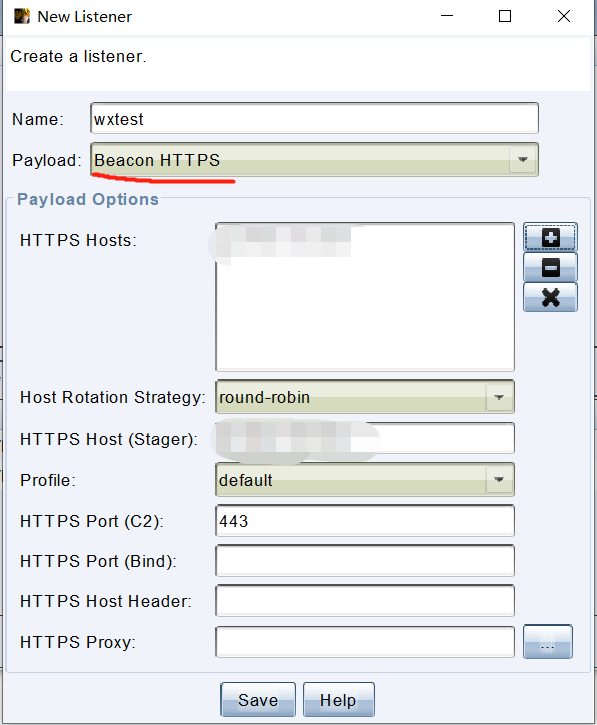
服务监听需要调用HTTPS的监听,添加一个HTTPS的监听
然后生成一个c语言shellcode的payload,要32位的,所以x64不需要打钩

2,钓鱼脚本制作
打开刚刚生成的shellcode,把shellcode进行处理。

 处理完把shellcode放入js脚本里,如图下:

编写一个html调用js脚本


然后上传到公网服务器,就可以进行钓鱼了
下面是测试图:
 这里的使用的微信版本是在漏洞范围内的

 点击钓鱼链接,继续访问


到这里,可以看到点击链接的人是已经成功上线cs了,然后就可以对受害者进行文件管理,屏幕截图等一系列的操作了。
来源:freebuf.com 2021-04-21 10:43:02 by: wxhngxh
正文完