
1背景介绍随着物联网、工业智能制造、大数据、云平台等网络技术的不断发展,各个系统领域被发现的安全威胁越来越多。病毒入侵、数据窃取、网络攻击等安全事件时常发生,网络空间已然成为各国争夺的重要战略空间。为应对网络安全威胁,严守关基网络安全底线,我国公安部自2016年开始组织多家机构,对国内基础设施系统按照网络安全要求,全面深入排查重点单位安全隐患,检验各单位网络安全防护能力。随着HW系统开展涉及的行业更多、范围更广,“HW行动”作为我国关键资产网络安全风险应对的重要措施,各单位企业积极参与完成国家安全要求及自身安全建设成为了必须完成的基础工作。2行动简介行动简介目的检测国家关键基础设施与单位备案重要信息系统的安全问题和隐患,检验其事件监测、安全防护与应急处置,快速协同、应急处突的能力。目标涉及的行业众多、范围广泛,包含政府、金融、电力、运营商、重点企业等国家关键基础设施行业,每年由选中单位上报资产或国家指定对应关键目标。攻击检测方由国家公安部组织全国各部委、行业专家、网络安全专家进行指挥统筹,由国家网络安全队伍、科研机构、部队、网络安全企业组成攻击检测队伍。形式针对真实关键目标开展红蓝攻防对抗,攻击方在不破坏目标正常业务工作的前提下挖掘相关安全隐患,并将结果实时上报至指挥部,防护方依据监测的安全事件开展追踪溯源、应急处置、安全防护工作。3攻击方思路分析攻击方采用渗透测试手段完全模拟黑客可能使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统最脆弱的环节,获取目标权限。各队采用APT攻击手段在短时间内根据攻击检测目标及在信息收集阶段通过资产指纹扫描、漏洞扫描、端口扫描等手段收集到的各种问题进行汇总分析对目标进行攻击渗透。常见手段如下图所示: 随着护网中防护的发展攻击方也在逐渐的改变常规思路,在攻防对立中寻求突破,攻击过程中遇到的场景问题如下。1. 攻击方由于目标明确,且攻击周期较短,往往采用自动化扫描进行快速的获取目标相关信息,在此过程中容易被监测发现进行针对性封锁与反制。2. 目标方针对性临时管理外部接口服务,防守方在HW前临时关闭大量外部常用服务,HW期间部分单位采用断网、断电行为无法监测,导致目标量减少。3. 终端监测及邮箱监测加强,病毒查杀、准入模式及沙箱的部署,致使webshell植入、木马植入、水坑、鱼叉攻击成功率较低。4. 内外网蜜罐诱捕系统的部署导致攻击方易被捕获。攻击突破方式1. 通过安全扫描搜索引擎、利用分布式扫描源迷惑目标监测系统、分布式扫描形式快速获取目标资产信息,根据指纹信息进行逐步分析。2. 针对通用性系统如OA、CMS、堡垒机、安防设备进行分析获取相同版本0day漏洞存储,根据指纹进行针对性漏洞利用。3. Webshell、木马程序免杀制作,通过rce直接执行powershell、反弹执行控制权。4. 利用搜索引擎及开源源码托管平台进行获取用户信息、源码信息等内容。5. 多方了解不同业务内网构成,熟悉业务情况,精准捕获核心数据。4防护方思路分析各单位防守方依据HW行动时间轴可分为四大阶段,分别为备战阶段、临战阶段、决战阶段、战后总结进行安全防护与应急。备战阶段目标单位对安全现状排查,进行资产梳理、针对性风险评估、自查自纠、开展安全培训、建立安全防护体系;临战阶段按照HW整体模式开展资产巡查、渗透测试、制定应急预案、开展实战应急演练、依据内外网检测结果进行系统加固及应急优化;决战阶段依据建立的安全防护应急队伍主要工作是完成了前期的准备工作后的值守,进行7*24小时现场值守,实时监控安全态势,并对安全事件进行应急响应确保整个重大活动期间的安全保障,包含依据安全审计防护设备告警信息进行实时监控与上报、实时监测重点系统的风险及安全隐患第一时间进行应急处置、现场依据策略调整进行处理突发事件、针对产生的安全事件进行应急溯源分析等;战后总结对本次护网的工作成果及不足进行讨论总结,并根据经验持续改进优化网络安全整体建设,网络安全防护整体流程如图所示:
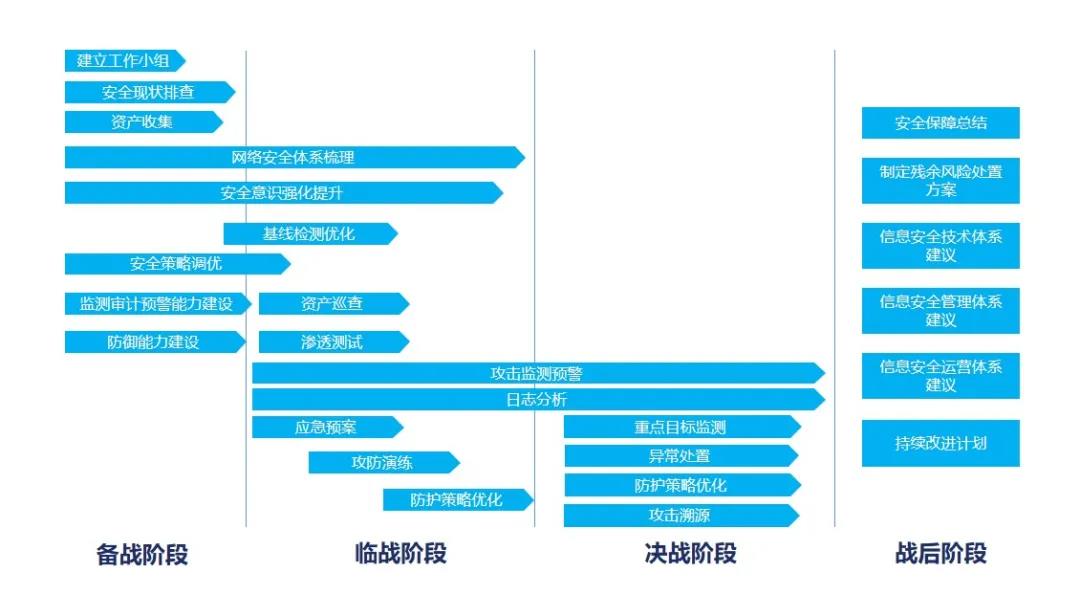
在攻防博弈过程中,随着攻击手段的不断发展及网络运营需求,防护的脆弱性仍然无法消除,每年仍存在大量的目标沦陷的情况。其主要原因如下:
1. 整体网络安全建设薄弱,众多企业边界在前期网络安全建设中为了系统高效运行,弱化安全防护手段,往往只在边界部署防火墙设备进行相关防护,防护效果甚微。
2. 安全意识淡薄,没有形成主动防范、积极应对的全民意识,测试系统、默认口令、用户弱口令、信息保护不足等问题导致安全事件产生。
3. 过度依赖安全防护类产品,大量企业采购各类防护产品,但策略配置不当、0day无法监测、供应产品自身漏洞问题致使安全事件产生。
4. 资产排查存在遗漏,部分外部资产、待下线系统责任不明确,导致不在监测范围内。
5. 事前加固及处置排查能力有限,因服务人员能力、相关经验不足、时间限制等无法全面排查安全风险及针对事件进行快速的应急处置。
5团队介绍博智安全拥有资深的服务专家和大批高学历人才组建的专业团队,拥有安全服务完善的系统化工作流程,多次参与重点企业安全攻防演练,为党政机关、军队以及能源、交通、工业制造、电子信息等关乎国计民生的重要行业保驾护航。6业务能力业务能力渗透测试基于安全专家丰富的渗透经验和高超的攻防技术,安全服务团队针对不同行业网络、系统、应用、数据内容等方面提供高质量、可定制化的渗透测试服务。安全培训拥有经验丰富的安全讲师专注于工业、信息、物联网安全人才能力培养,制定全方面、多层次的网络安全人才培养体系,根据学员实际水平以及不同单位的行业特征量身定制培训方案,普及理论、重视实践的课程规划理念,达到最完美的培训效果。应急响应安全专家依据安全事件的分类、应急响应目标和行业特殊性,及时提供远程或现场应急响应,协助客户进行有效的应急处理,最大程度上减少事件造成的损失和消极影响,并进行事后的加固与取证工作。安全竞赛依据博智安全攻防平台丰富的实践经验,根据不同行业特点提供从外到内,体系化、层次化的工业、政企、高校的竞赛靶场场景,提供设计、组织、技术支撑、宣传全流程竞赛要素,为网络安全行业提供以赛促学、以赛促进开放擂台。漏洞挖掘资深的安全专家针对工业信息系统、工业现场层、IoT、电信网进行漏洞研究,通过多年技术积累在PLC、电信设备、应用系统方面拥有深度的漏洞成果。
来源:freebuf.com 2021-03-01 10:09:25 by: 博智安全elex