
1月19日,国家工业信息安全漏洞库(以下简称”CICSVD“)发布《2020年工业信息安全漏洞态势年度简报》(以下简称《2020年漏洞年报》)。《2020年漏洞年报》立足于CICSVD收录和发布的漏洞数据,从漏洞总体情况、漏洞成因、受影响产品、单位贡献排名、重要安全漏洞告警等方面进行了重点分析。
2020年,CICSVD共收录工业信息安全漏洞2138个,环比上升22.2%。其中,通用型漏洞2045个,事件型漏洞93个,涉及335家厂商。在收录的通用型漏洞中,超危漏洞379个,高危漏洞899个,高危及以上漏洞占比62.5%。在漏洞成因分析方面,共涉及31种漏洞成因类型,其中缓冲区错误、输入验证错误、授权问题、资源管理错误、拒绝服务分列前五位。在受影响产品分类方面,受影响产品共涉及10个大类、66个小类。其中,工业主机设备和软件类、工业生产控制设备类、工业网络通信设备类分列大类的前三位,可编程逻辑控制器(PLC)、组态软件、工业路由器、数据采集与监控系统(SCADA)、工业软件分列小类的前五位。在受影响产品厂商分析方面,主要涉及德国西门子(Siemens)公司、法国施耐德电气(Schneider Electric)公司、中国台湾研华科技(Advantech)公司、中国台湾摩莎(Moxa)公司、瑞士ABB公司等335家厂商,其中国外厂商占比66.2%,我国厂商占比33.8%。
全年共有22家单位积极向CICSVD报送漏洞,为建立健全工业信息安全漏洞发现、上报、分析和处置的工作机制,提高我国工业信息安全漏洞研究、风险防范及应对能力,提升我国工业信息安全防护整体水平做出重要贡献。
博智安全作为CICSVD 首批技术支持组成员单位,一直致力于分析和研究各种工控安全缺陷和工控安全隐患,持续跟踪最新的工控安全态势,及时向CICSVD报送漏洞。在国家工业信息安全漏洞库2020年技术支持组成员单位贡献排名中,博智安全以63个高价值漏洞、积分36620分的成绩名列三甲。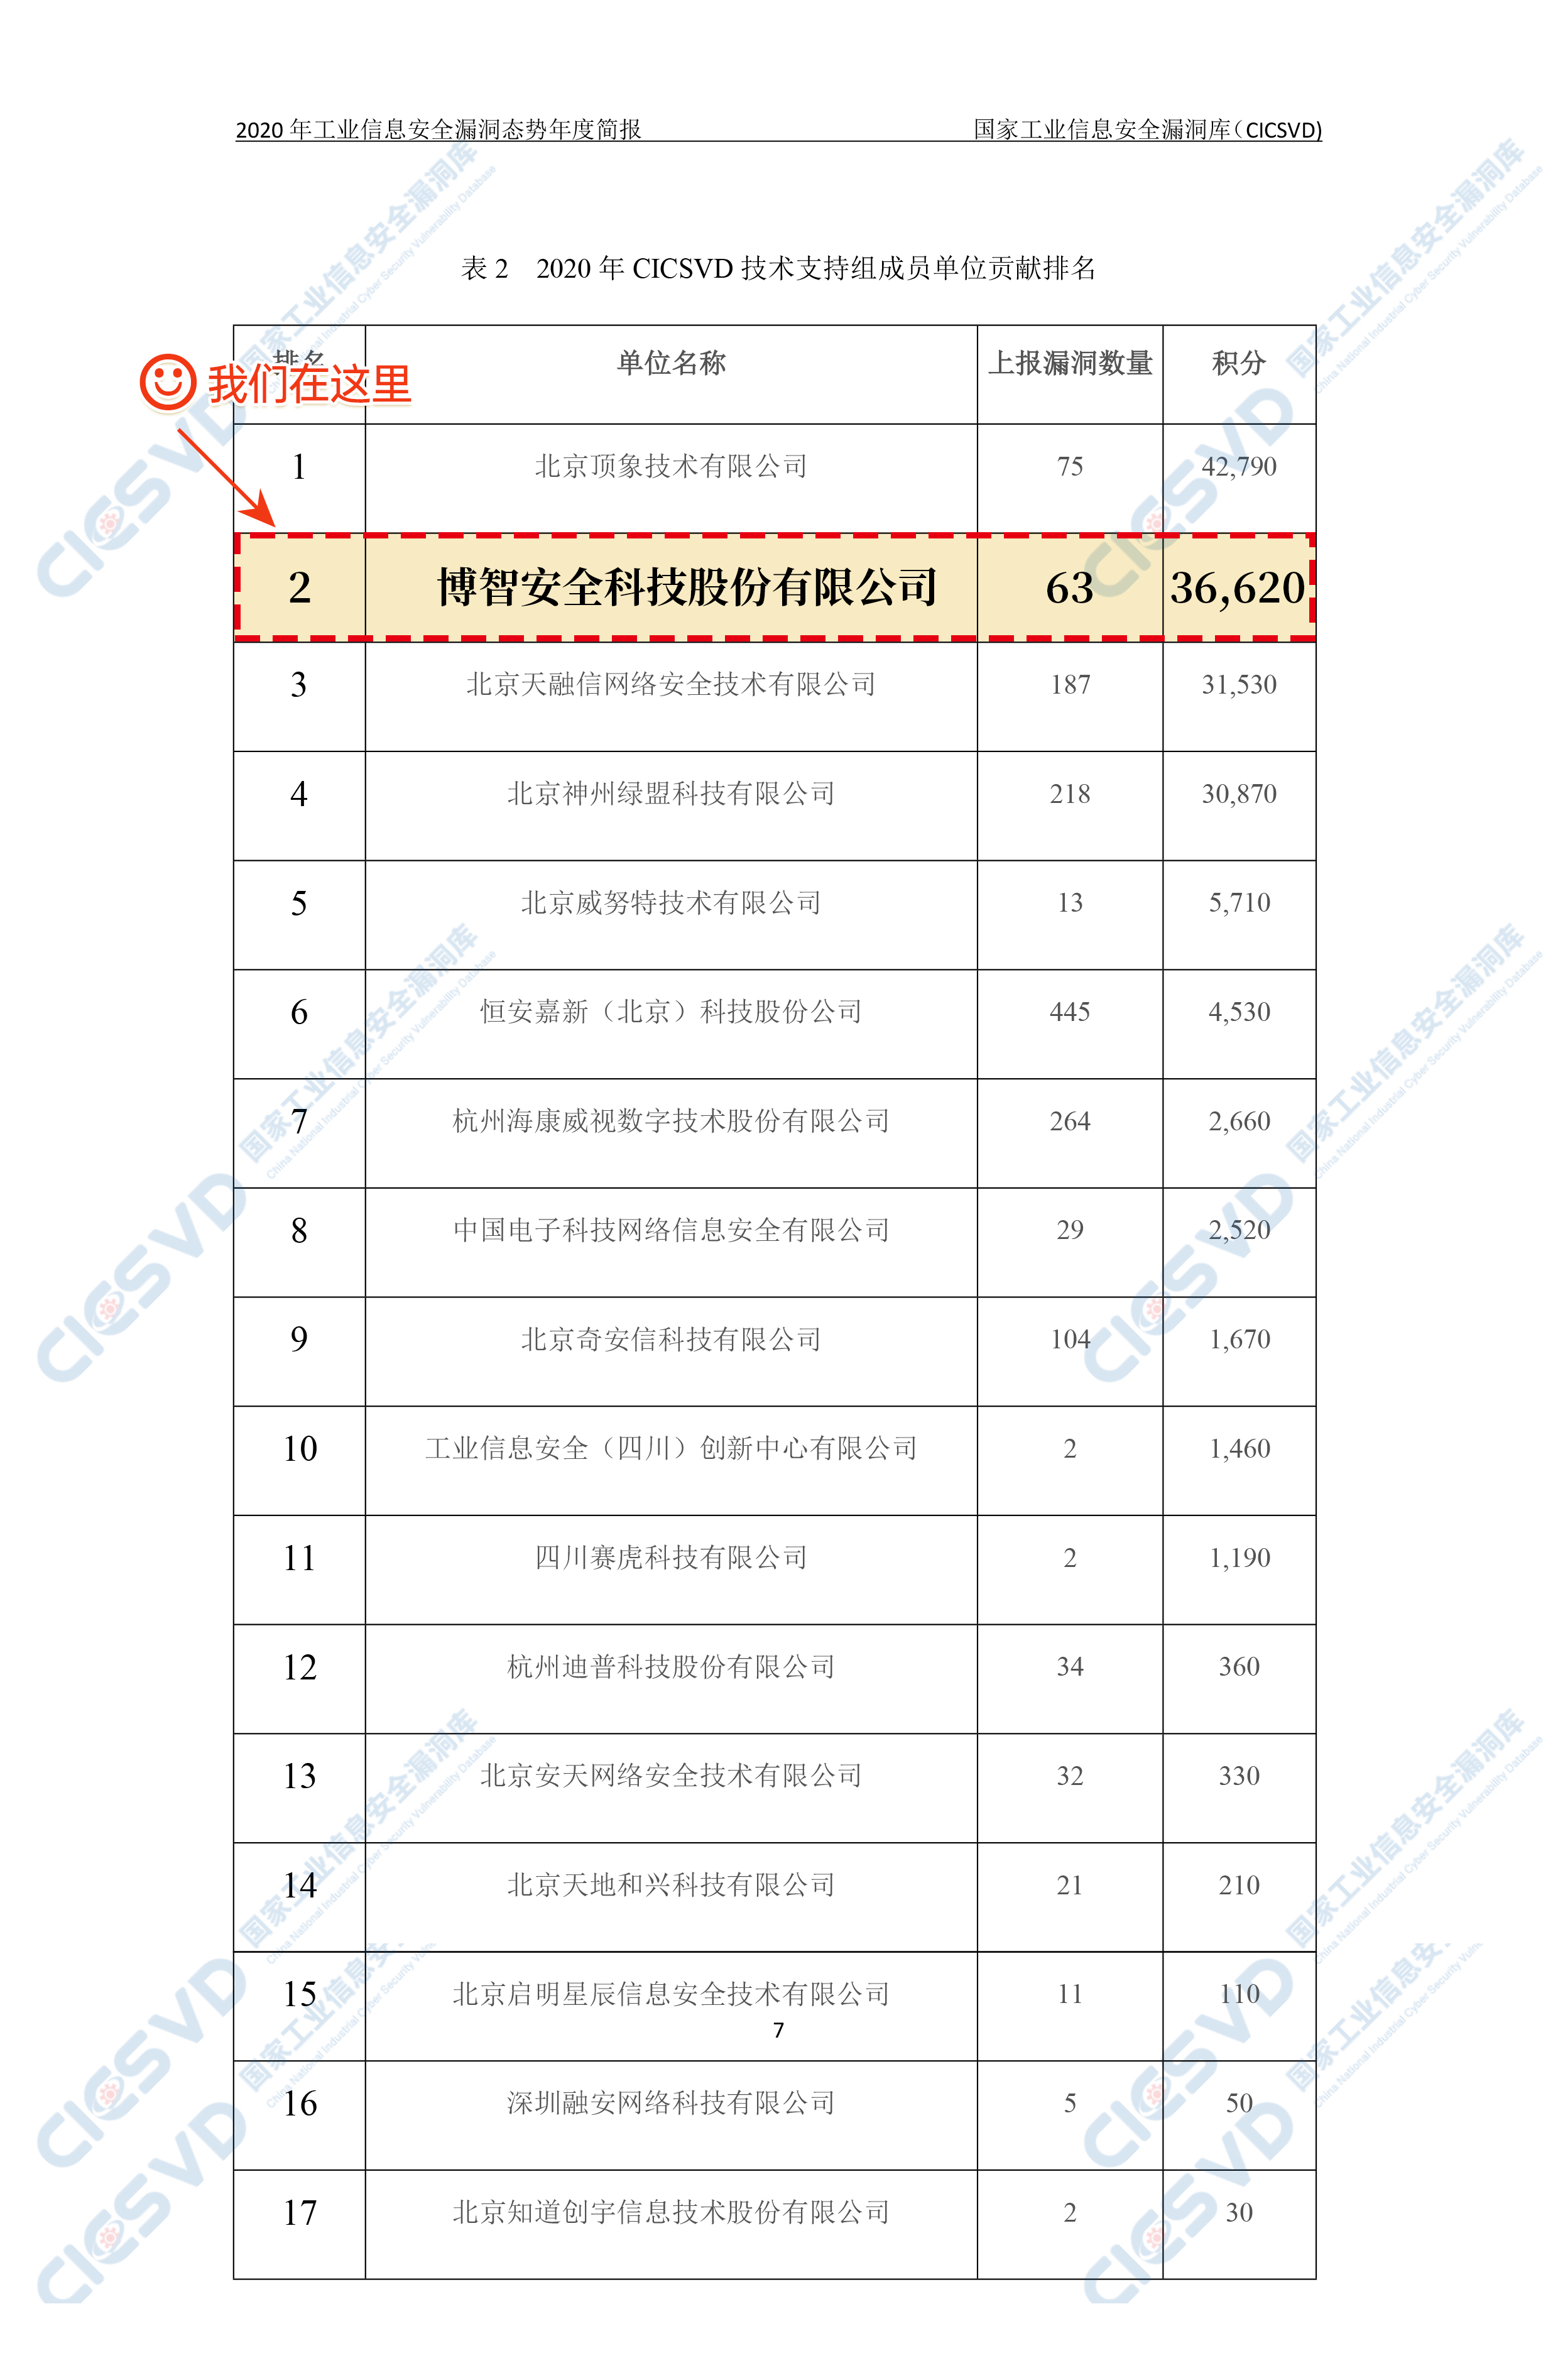 “博智赛博空间非攻研究院”为博智安全旗下技术创新、安全研究的重要部门,部门拥有一支能力突出、技术过硬、业务精通、勇于创新的技术队伍,当前主要专注于应用安全、攻防渗透、工业互联网安全、物联网安全、电信安全和人工智能安全等方向。“博智赛博空间非攻研究院”自成立以来发现各类控制系统、设备、工业软件、Web系统、物联网设备漏洞数百个,为CICSVD提交众多工控相关高危漏洞,获得CICSVD证书61份,为国家关键信息基础设施安全贡献自己的一份力量。
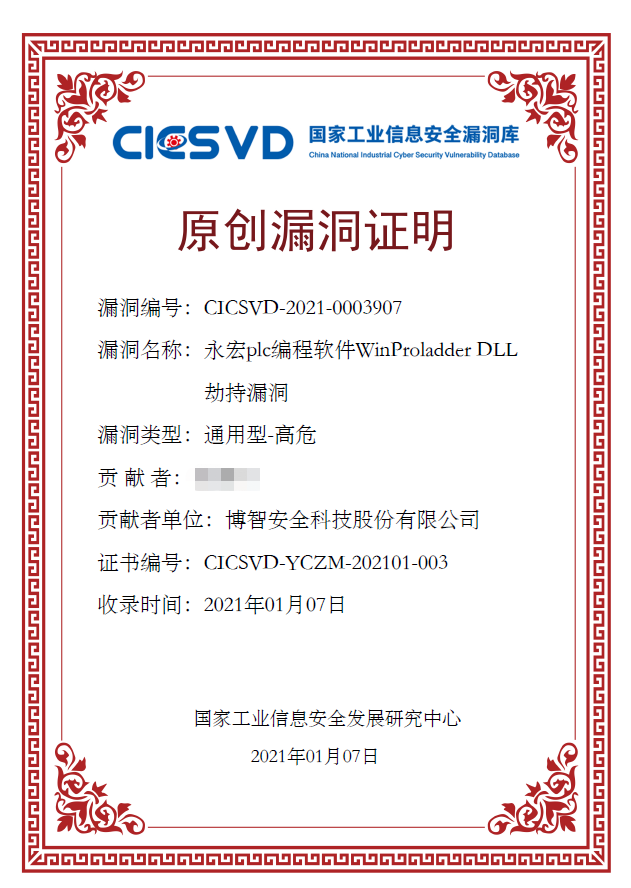
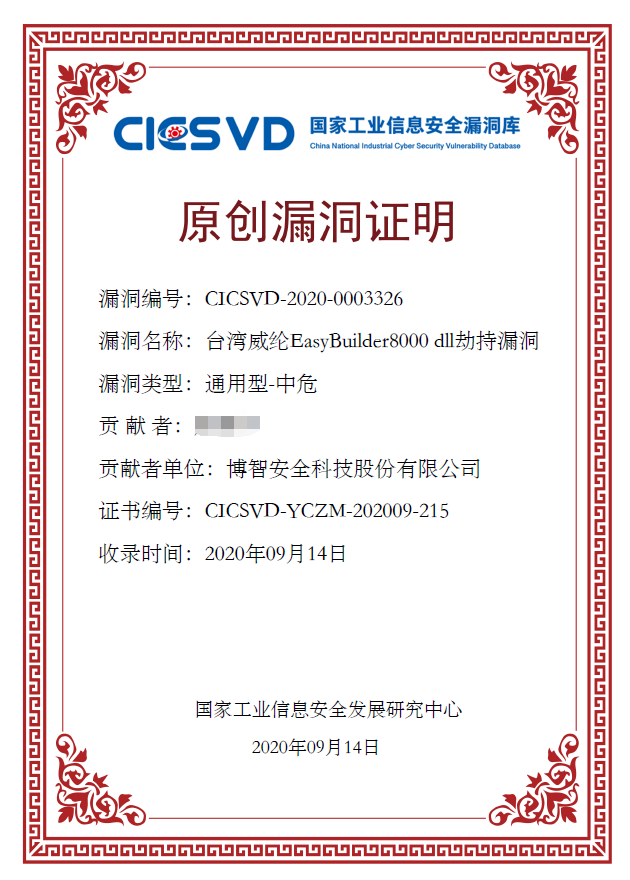
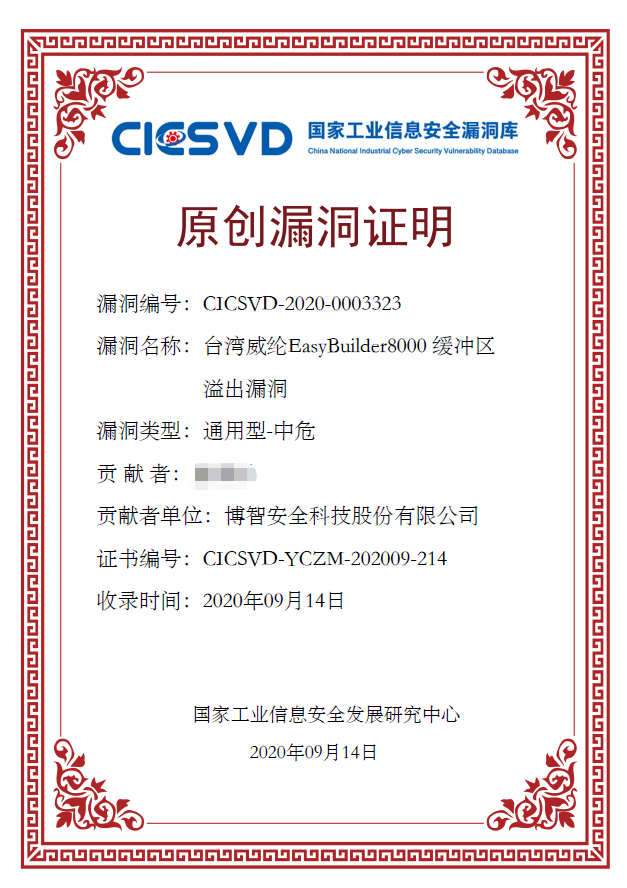 此外,为反映工业信息安全漏洞整体态势,2020年,CICSVD公开发布漏洞、补丁、新闻等风险预警信息5800余条,工业信息安全态势月报12期,为有关各方了解我国工业信息安全漏洞整体态势提供参考。下一步,CICSVD将继续遵循“共建共享”原则,整合各方力量,推动构筑工业信息安全漏洞生态环境。
来源:freebuf.com 2021-01-22 17:35:21 by: 博智安全elex