
以centos7为例,记录一次Linux的测评结果记录
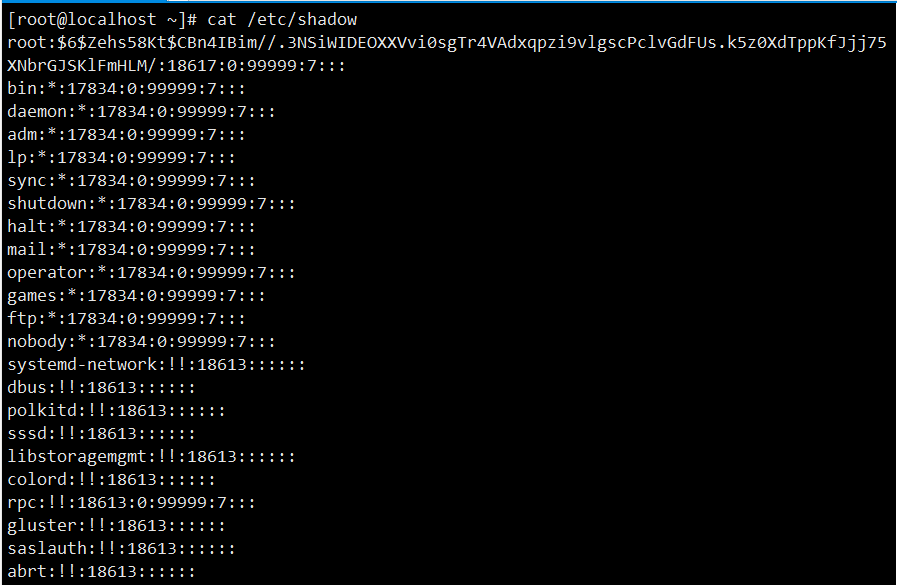
1、使用命令cat查看etc/shadow文件:用于存储 Linux 系统中用户的密码信息,又称为“影子文件”
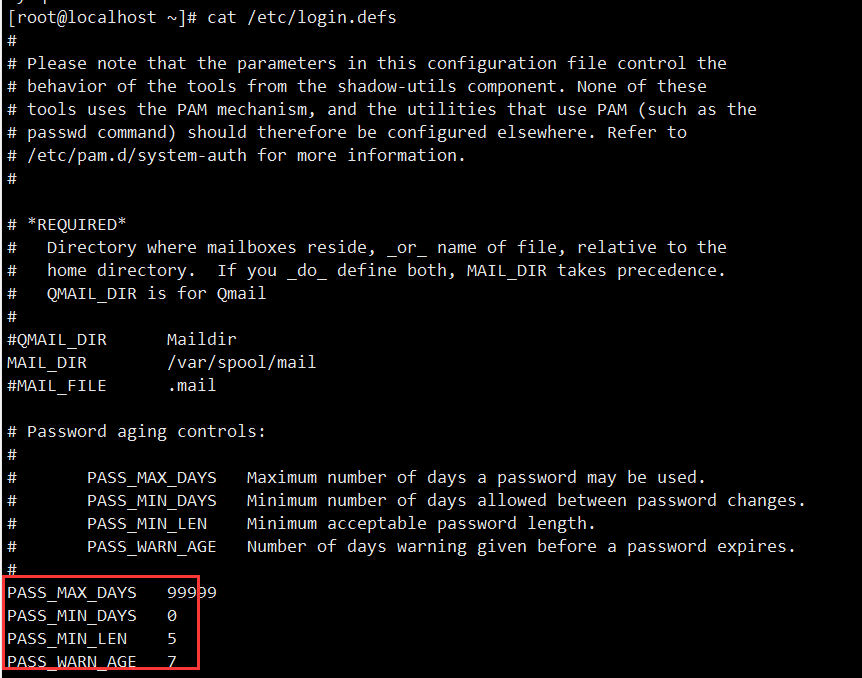
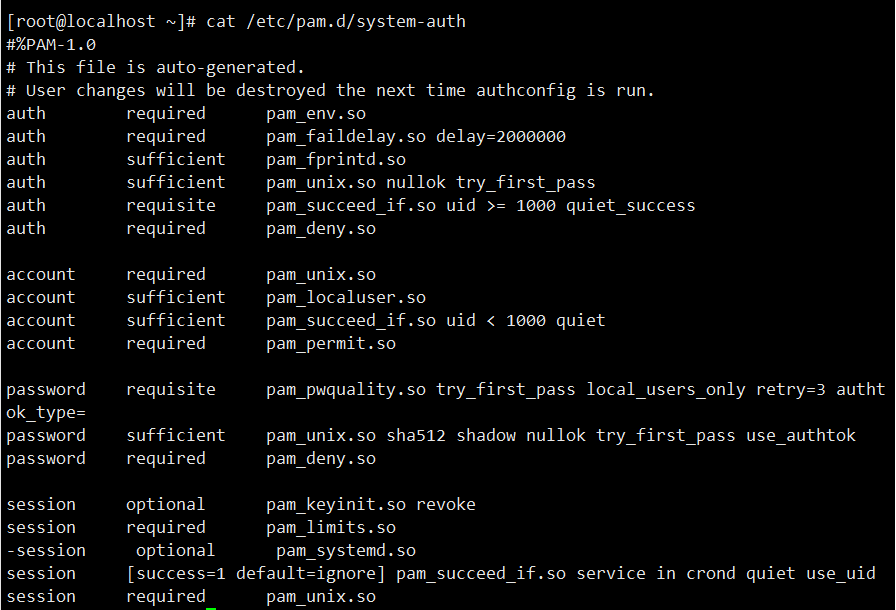
2、使用命令查看etc/login.defs文件(设置用户帐号限制的文件),查看是否设置密码长度和定期更换的要求,查看etc/pam.d/system-auth文件( 密码设置及登陆控制文件位置),查看密码长度和复杂度要求;
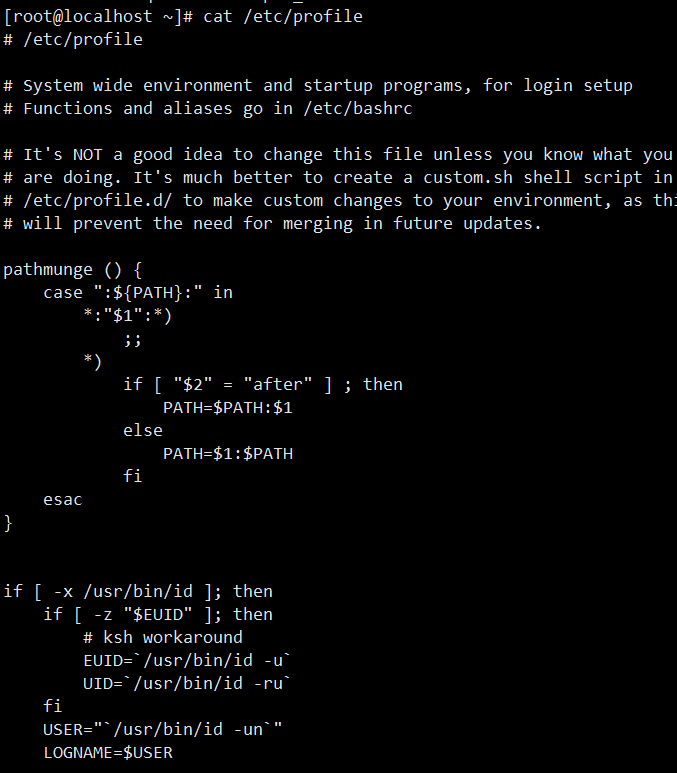
3、查看/etc/profile中的TIMEOUT环境变量,是否配置超时锁定参数或查看/etc/ssh/sshd_config;
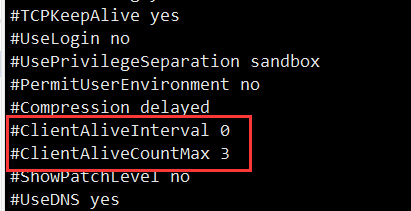
4、查看是否运行sshd服务和telnet服务,service –status-all | grep running;查看相关端口是否打开,netstat -an | grep 22;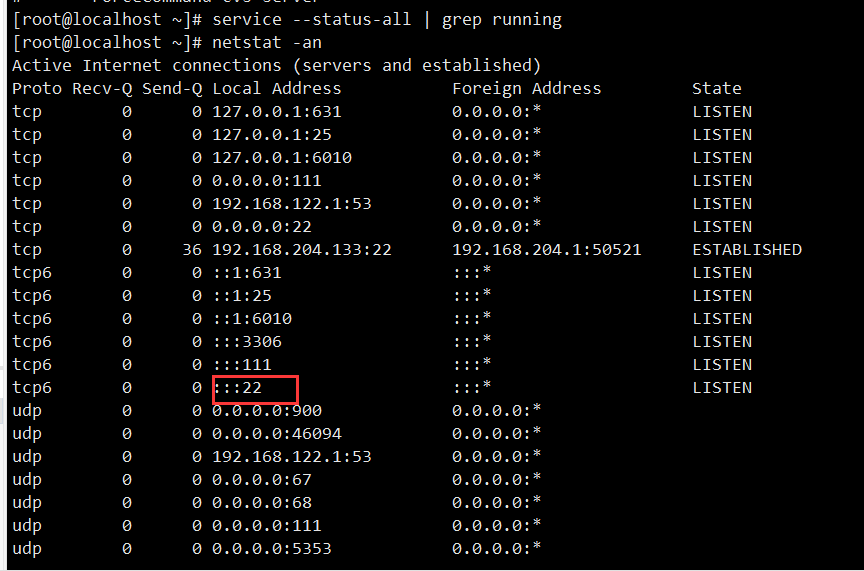
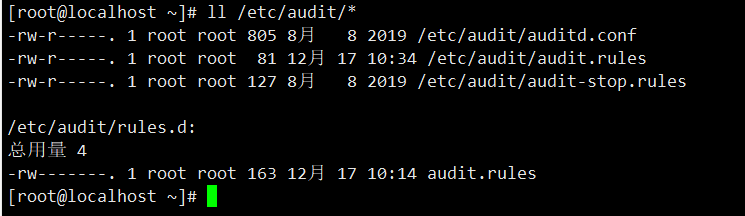
5、查看一下文件和目录的权限是否设置合理/etc/at.allow,/etc/at.deny,/etc/audit/*,/var/log/audit.d/* /var/log/faillog 等文件。重要配置文件权限值不能大于644,对于可执行文件不能大于755
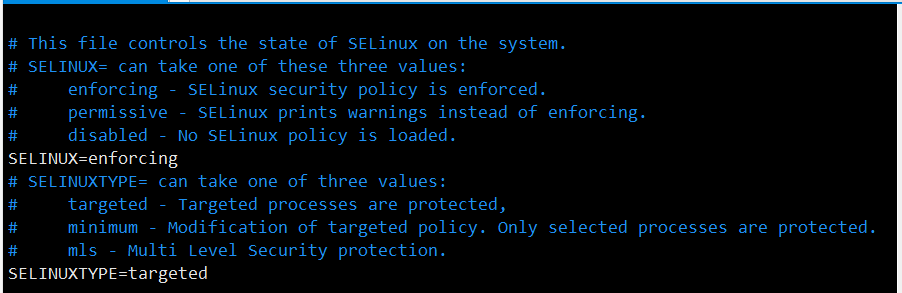
6、以有相应权限的身份登录进入Linux,使用more查看/etc/selinux/config文件中的SELINUX参数的设定
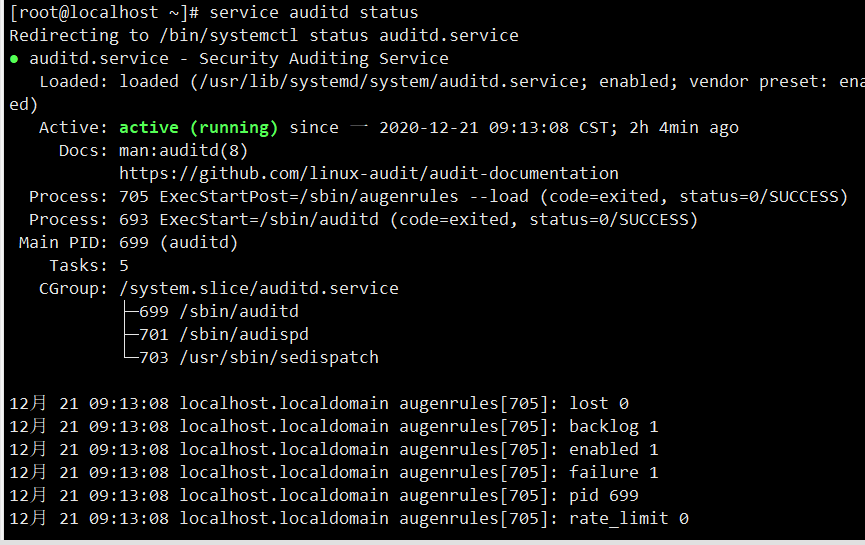
7、service auditd status 或 auditctl -s 或 ps -ef | grep auditd查看审计功能是否开启
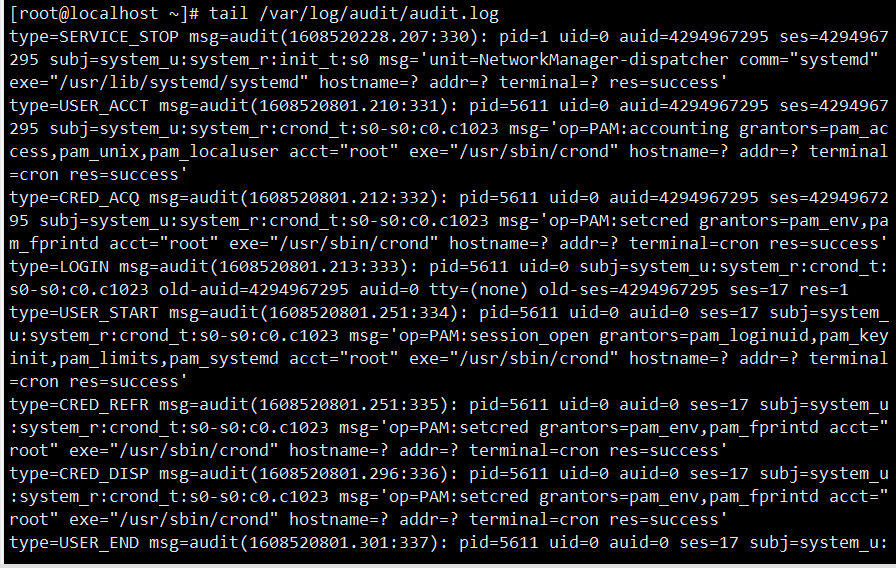
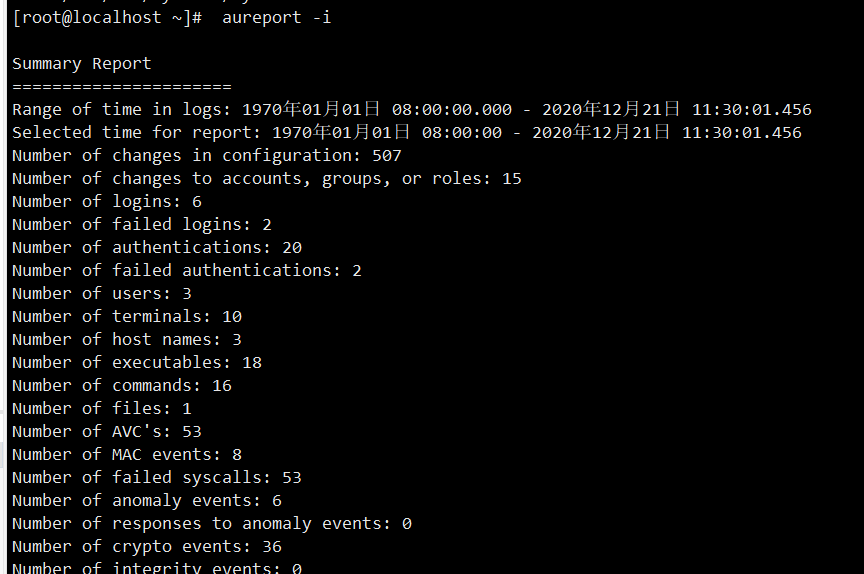
查看tail /var/log/audit/audit.log
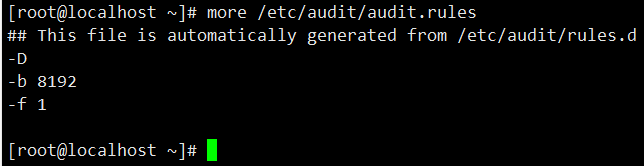
8、查看永久的审计规则 more/etc/audit/ audit. rules
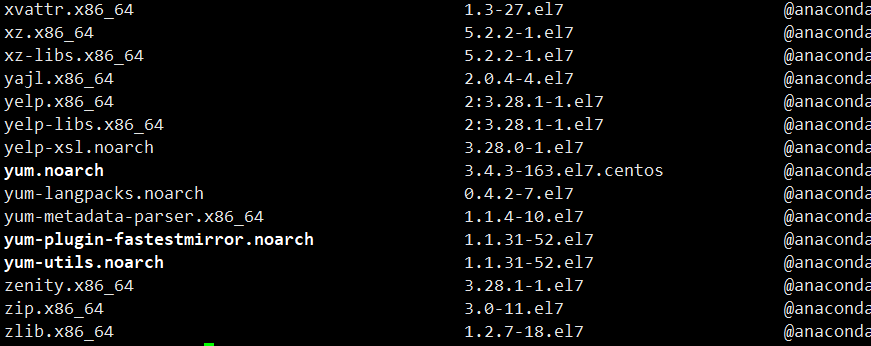
9、yum list installed 查看操作系统中已安装的程序包
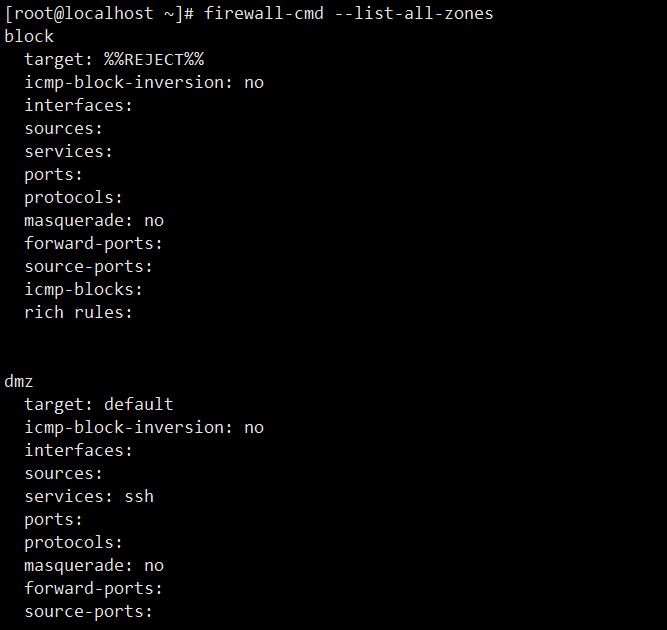
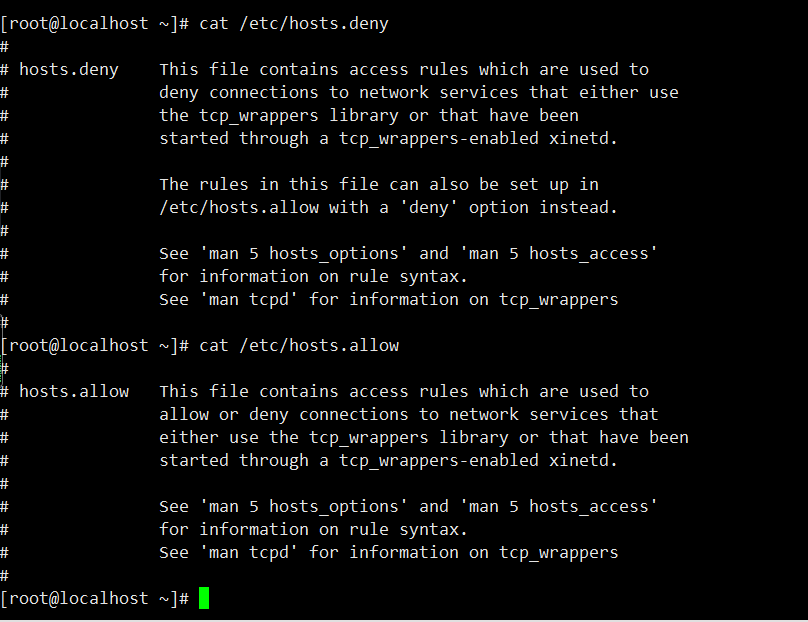
10、firewall-cmd –list-all-zones 查看所有公共区域
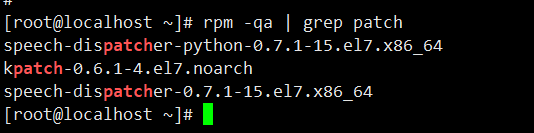
11、rpm -qa | grep patch 查看补丁安装情况
12、more /var/log/secure | grep refused 查看入侵日志
13、find / -name <daemon name> -print 查看是否安装了主概入侵检测软件
在测评的路上走啊走!!!
来源:freebuf.com 2020-12-21 11:39:14 by: luckin庸人自扰